


Microsoft ускорила BitLocker: шифрование больше не грузит процессор

Microsoft ускорила BitLocker: шифрование больше не грузит процессор

Microsoft ускорила BitLocker: шифрование больше не грузит процессор

Microsoft решила одну из самых болезненных проблем BitLocker, с которой особенно часто сталкивались владельцы быстрых NVMe-накопителей. Компания анонсировала крупное обновление механизма шифрования, которое переводит BitLocker на аппаратное ускорение и заметно снижает нагрузку на процессор.

До сих пор шифрование в BitLocker в основном выполнялось программно, и на современных SSD это стало узким местом.

Пользователи замечали рост загрузки CPU, падение скорости диска и повышенное энергопотребление, особенно на ноутбуках. Теперь Microsoft решила переложить основную тяжёлую работу на «железо».

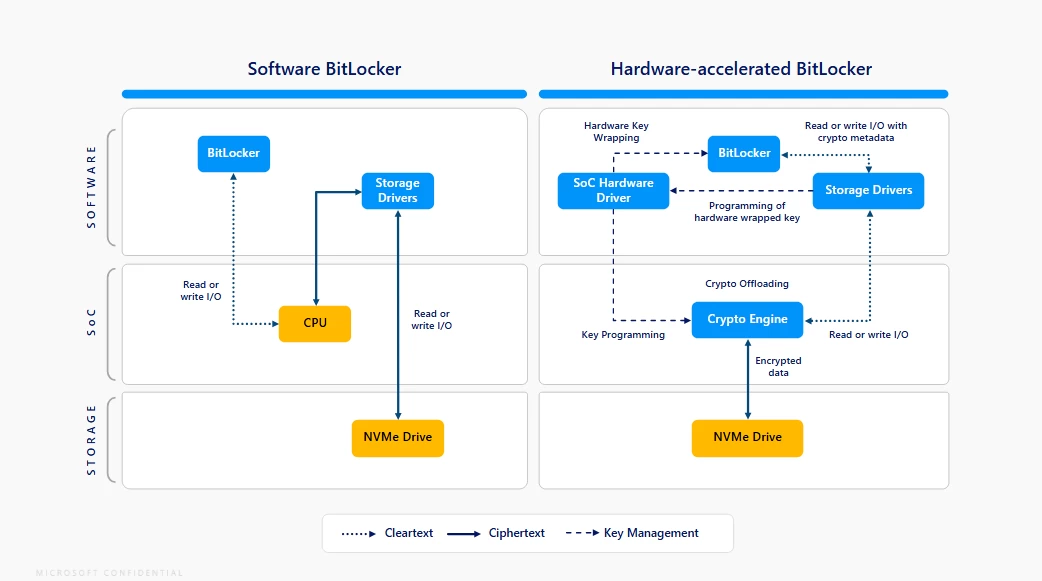
Главное изменение — поддержка crypto offloading. BitLocker может передавать операции шифрования на выделенный криптографический модуль внутри SoC, вместо того чтобы постоянно нагружать центральный процессор. В результате система работает более отзывчиво, потребляет меньше энергии, а ноутбуки дольше работают от батареи.


Ещё одно важное новшество касается защиты ключей шифрования. При поддержке со стороны платформы BitLocker начинает использовать аппаратно защищённые ключи, которые не обрабатываются напрямую CPU и не хранятся в оперативной памяти. Это снижает риск атак на уровне процессора и памяти и логично дополняет существующие механизмы защиты на базе TPM.

По внутренним тестам Microsoft, эффект от изменений весьма заметен. В сценариях с активным вводом-выводом обновлённый BitLocker показывает более высокую скорость чтения и записи, а загрузка CPU снижается до 70% по сравнению с полностью программным шифрованием. В ряде случаев производительность почти не отличается от работы без включённого BitLocker.

На старте обновление будет доступно на системах с Intel vPro и процессорами Intel Core Ultra Series 3 под управлением Windows 11 версии 24H2 и новее. Используется шифрование XTS-AES-256, которое включено по умолчанию. Вероятно, поддержка других платформ появится позже.

В целом обновление хорошо вписывается в текущий курс Microsoft: компания постепенно подтягивает безопасность Windows к уровню современного «железа», параллельно развивая и другие направления — от ИИ-функций до системной оптимизации.

Напомним, энтузиасты уже нашли способ включить в Windows 11 нативную NVMe-поддержку вручную — через правку реестра.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru