



Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

В Твиттере опубликован полнофункциональный эксплойт к уязвимости в vCenter Server, для которой VMware недавно выпустила патч. Эксперты BleepingComputer предупреждают о неминуемом росте вредоносной активности, связанной с этой лазейкой, и призывают пользователей как можно скорее установить соответствующее обновление.

Неотредактированный эксплойт CVE-2021-22005 выложил в Сеть разработчик таких инструментов, использующий псевдоним wvu. Его PoC позволяет создать в дефолтной системе обратный шелл и выполнить с его помощью любой код по своему выбору.

Патч для CVE-2021-22005 вышел неделю назад. Через пару дней после публикации наблюдатели из Bad Packets зафиксировали всплеск сканов, нацеленных на поиск уязвимых экземпляров vCenter Server.

В пятницу, 24 сентября, вьетнамский исследователь Джанг (Jang) выложил в своем блоге PoC-код — как оказалось, без ключевого фрагмента. Тем не менее, в комментарии для BleepingComputer создатель эксплойта признал, что эту ущербную версию можно за час довести до ума, если есть хоть какие-то навыки.

В тот же день в Bad Packets вновь забили тревогу: замечены попытки эксплуатации CVE-2021-22005 с территории Канады, США, Гонконга и Сингапура. Ввиду растущей угрозы VMware обновила свой бюллетень — добавила предупреждение о текущих атаках, чтобы подстегнуть нерадивых пользователей.

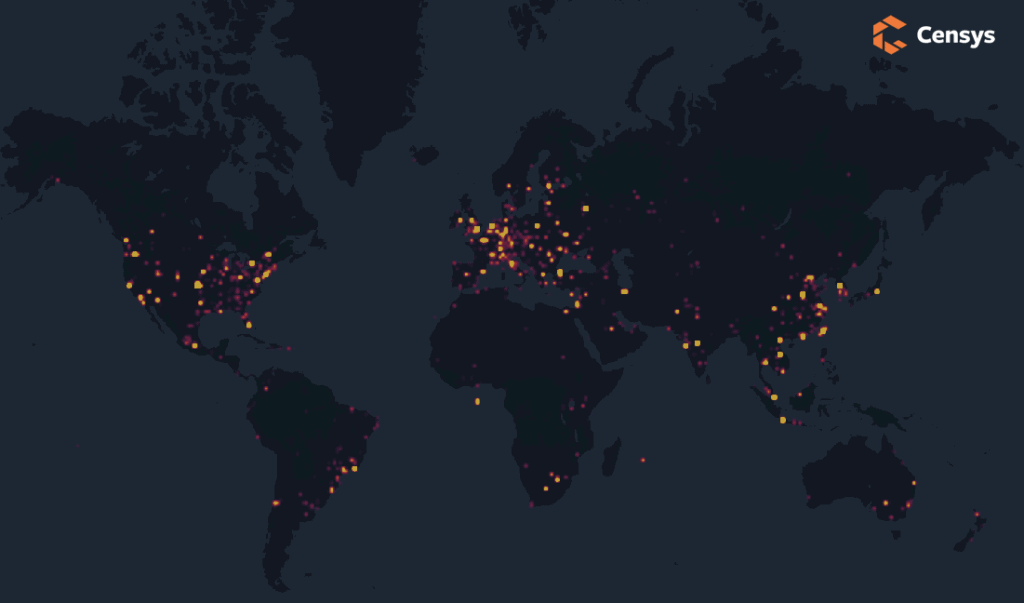
Проведенный в BleepingComputer поиск по Shodan показал, что к интернету в настоящее время подключены более 5 тыс. серверов vCenter. В Censys насчитали даже больше — 6,8 тыс.; из них 3264 потенциально уязвимы, а 436 уже пропатчены.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru