



APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

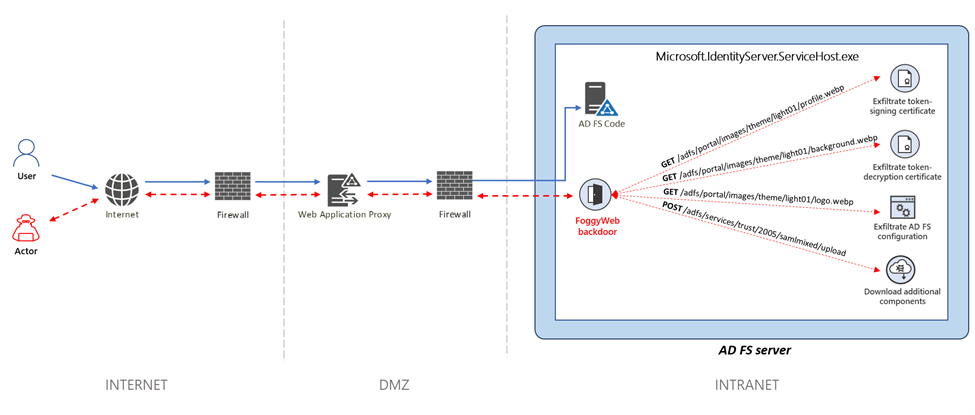
Эксперты Microsoft изучили новый инструмент постэксплуатации, который APT-группа Nobelium уже пустила в ход. Бэкдор, получивший кодовое имя FoggyWeb, позволяет взломщикам получить данные о настройках службы федерации Active Directory (ADFS), сертификаты для подписи и расшифровки токенов SAML, а также загрузить на сервер дополнительные компоненты.

Преступная группировка, которую в Microsoft называют Nobelium, известна и под другими именами — APT29, The Dukes, Cozy Bear. Эти хакеры часто обновляют свой арсенал и проводят сложные атаки на госструктуры, НКО, научно-исследовательские учреждения, поставщиков ИТ- и телеком-услуг. Им также приписывают авторство прошлогоднего нападения на SolarWinds, получившего большой резонанс.

Первые атаки с использованием FoggyWeb, по данным Microsoft, были зафиксированы в минувшем апреле. Хакеры устанавливают этого работающего в памяти зловреда на взломанный сервер ADFS, чтобы обеспечить себе плацдарм для развития атаки.

Получив админ-доступ к системе, злоумышленники вносят в нее два файла — зашифрованный Windows.Data.TimeZones.zh-PH.pri (FoggyWeb) и version.dll (загрузчик). Вредоносная библиотека загружается в память процесса ADFS по методу подмены DLL; этот компонент отвечает за расшифровку и запуск основного модуля бэкдора.

Активированный FoggyWeb мониторит входящие HTTP-запросы GET и POST, фиксируя используемые схемы URI — список нужных жестко прописан в его коде. Обнаружив совпадение, зловред перехватывает послание и выполняет содержащуюся в нем команду.


Ввиду появления новой угрозы Microsoft разослала оповещения заинтересованным клиентам, призвав их усилить защиту ADFS-серверов. С этой целью пользователям рекомендуется сделать следующее:

  • обновить ADFS до последней версии;
  • проверить локальные и облачные ресурсы организации на предмет несанкционированных изменений настроек;
  • удалить неиспользуемые протоколы и функции Windows; 
  • ограничить доступ к ADFS-системам и ужесточить контроль, усилить пароли;
  • поместить используемые для подписи ключи и сертификаты в аппаратное хранилище (HSM).
Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru