



Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

После возобновления работы Tor-серверов шифровальщика на VirusTotal был загружен свежий образец REvil. На его сайте утечек появилось имя новой жертвы, а на русскоязычном хакерском форуме — пояснение, что серверы временно отключили сами операторы зловреда.

Напомним, инфраструктура REvil потеряла признаки активности два месяца назад, вскоре после громкой атаки на американскую компанию Kaseya. Причины на тот момент были неизвестны, хотя СМИ заподозрили, что руку к этому приложили правоохранительные органы. В пользу этой гипотезы говорил тот факт, что Kaseya удалось заполучить мастер-ключ для восстановления зашифрованных файлов.

На прошлой неделе два сайта вымогателей в сети Tor заработали вновь, а затем появились и другие, более твердые доказательства возобновления вредоносных операций. Девятого сентября кто-то загрузил на VirusTotal недавно созданный сэмпл REvil (большинство антивирусов оценило этот файл как зловредный).

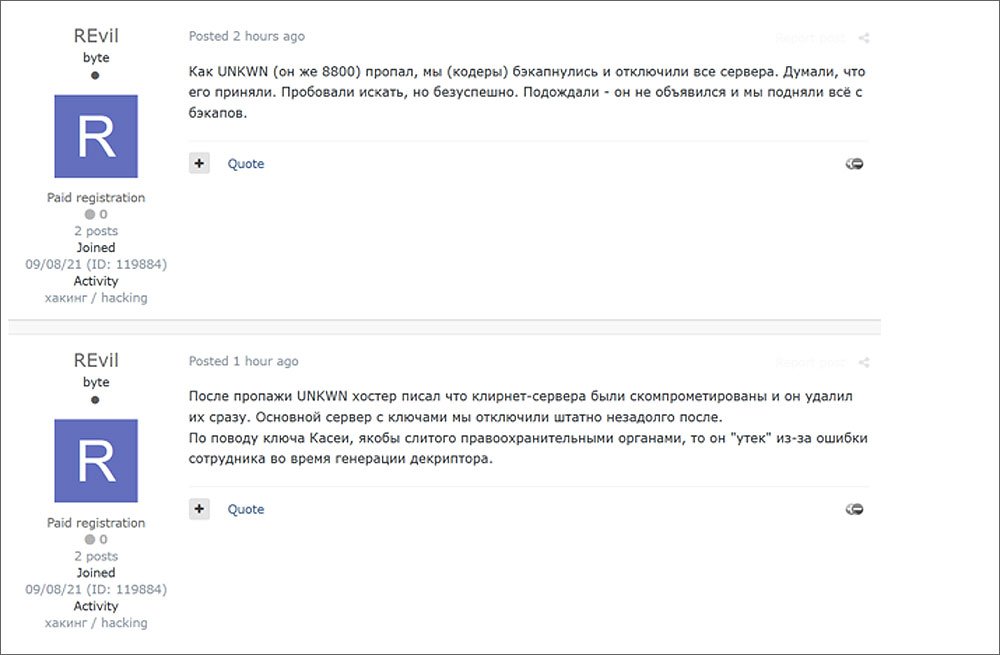
В тот же день на одном из русскоязычных подпольных форумов были опубликованы два сообщения от имени операторов шифровальщика. Новый участник с незатейливым ником REvil утверждал: обнаружив пропажу своего прежнего «рупора» — Unknown, криминальная группировка из предосторожности отключили свои серверы. Ключ же, раздобытый Kaseya, нечаянно слил один из сообщников.


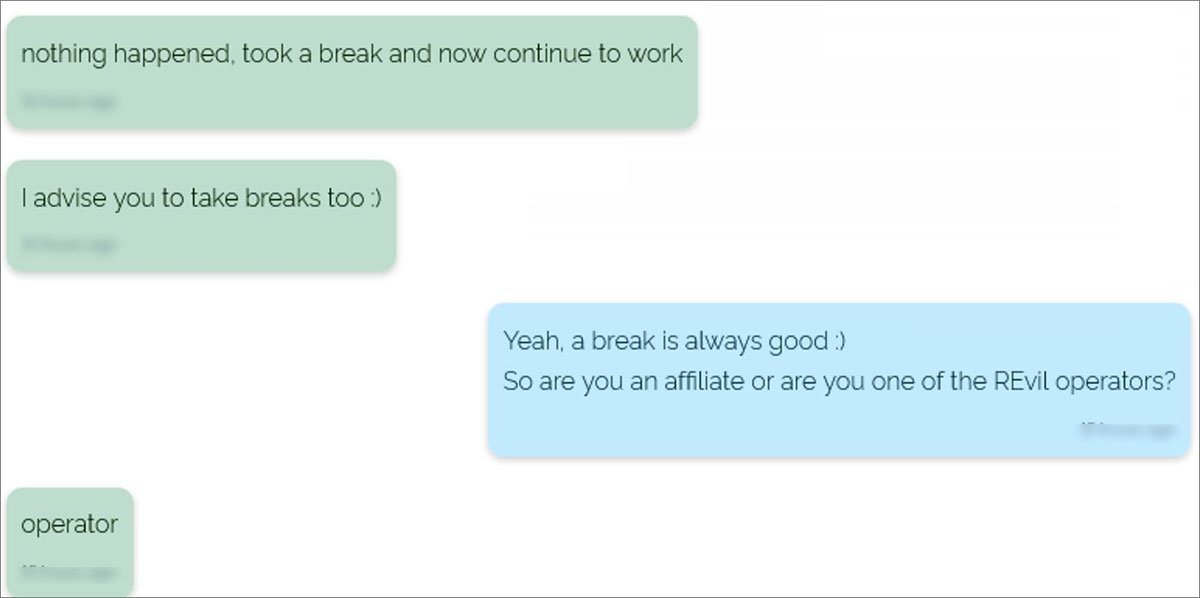
Чат одного из операторов вредоноса с неким ИБ-исследователем, приведенный в заметке BleepingComputer, подтверждает, что злоумышленники самовольно свернули операции в июле — якобы решили взять тайм-аут.


В минувшие выходные на сайте, созданном для публикации списков жертв зловреда и украденных у них данных, эксперты обнаружили новые скриншоты — свидетельства очередной атаки стоящей за REvil группировки.

Подпишитесь на новости

Индид: рынок защиты учетных записей в России достиг 17 млрд рублей

Деньги на защиту доступа тратят, а проблемы с учетными записями остаются. По оценке «Индид», российский рынок Identity Security достиг 17 млрд рублей по итогам 2025 года. При этом 87,5% опрошенных компаний сталкивались с инцидентами вокруг учетных записей и прав доступа.

Исследование «Индид», подготовленное при участии Айдентити Клуба, охватило 200 организаций со штатом от 100 сотрудников.

Крупнейший сегмент рынка — управление привилегированным доступом (PAM): 5,8 млрд рублей и рост на 13% за год. Быстрее среди PAM, IdM и MFA росло управление учетными записями и доступом IdM/IGA — на 16%.

С внедрением технологий картина радует, однако с охватом все сложнее. Многофакторную аутентификацию используют около 70% участников исследования, но на всех сотрудников и системы она распространяется только в 36% организаций. Специализированная IdM есть лишь у каждой четвертой.

Самая частая проблема — ошибки при ручном назначении прав: их отметили 43,5% респондентов. Еще 35,5% сталкивались с несанкционированной активностью технических и сервисных аккаунтов. В 45,5% компаний полномочия выдают на постоянной основе до отзыва.

ИИ-агенты добавляют головной боли: 20% компаний полностью запрещают их использование, а 19% практически его не контролируют. Между тем роботу тоже нужны ограничения полномочий и контроль действий, особенно если сотрудник отдает ему собственную учетку.

Главный тормоз развития — бюджет: нехватку средств назвали 49,5% участников.

RSS: Новости на портале Anti-Malware.ru