


Windows 11 научится снижать нагрузку на глаза с помощью цветовых фильтров

Windows 11 научится снижать нагрузку на глаза с помощью цветовых фильтров

Windows 11 научится снижать нагрузку на глаза с помощью цветовых фильтров

Microsoft тестирует новую функцию для Windows 11 под названием Screen Tint. Она должна сделать работу за монитором комфортнее, особенно для тех, кто проводит за компьютером много времени или чувствителен к яркому изображению.

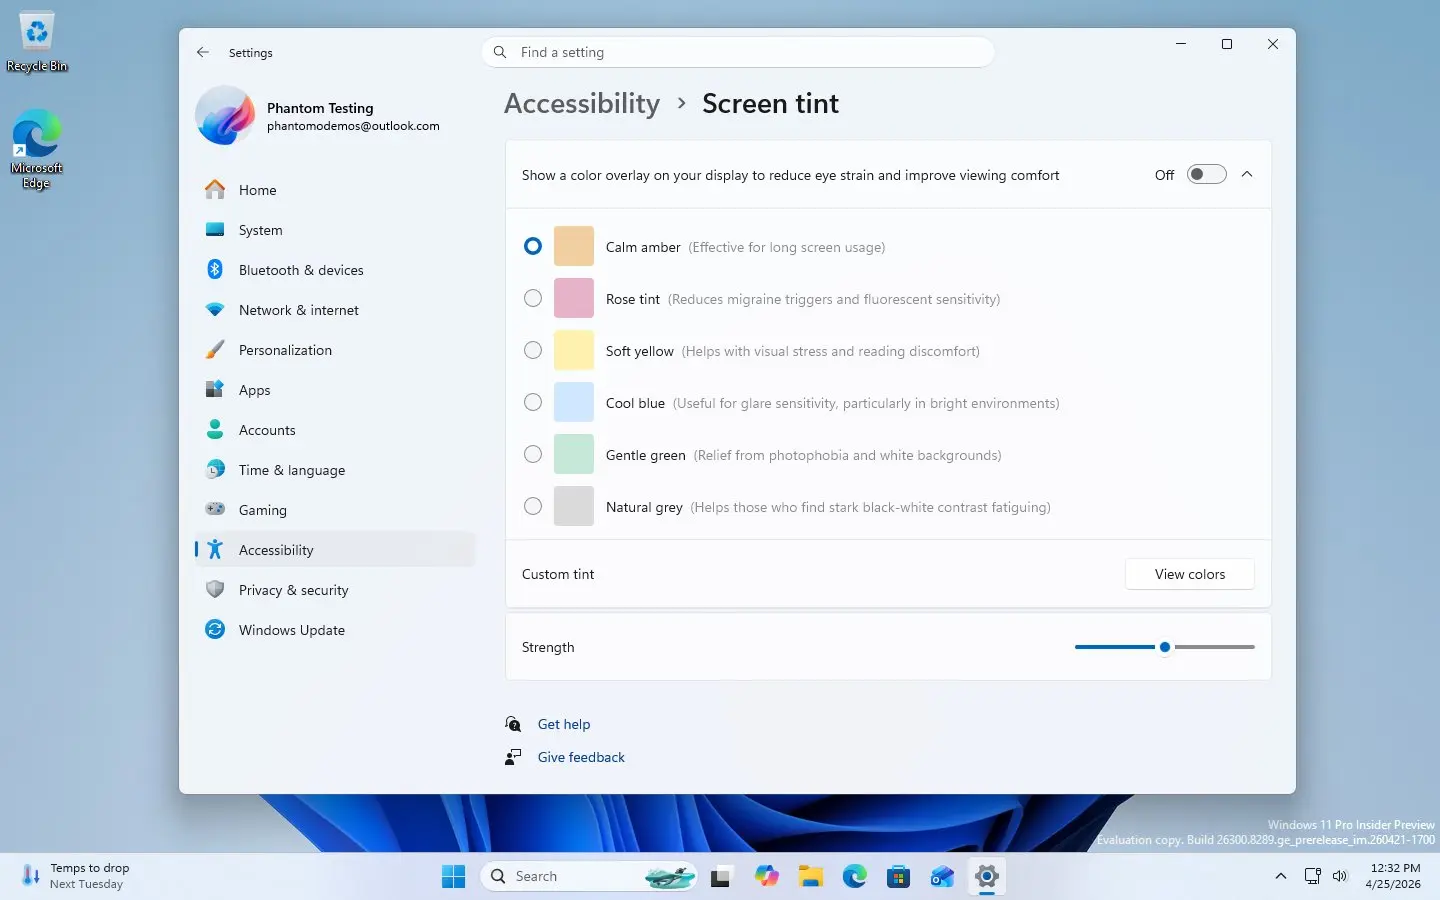
По сути, Screen Tint накладывает на весь экран цветовой фильтр. Это похоже на Night Light, но с более гибкими настройками. Если Night Light в основном делает картинку теплее, то новая функция позволит выбирать разные оттенки под разные сценарии.

Например, среди готовых вариантов будут спокойный янтарный оттенок для долгой работы, розовый — для пользователей с чувствительностью к мигрени, мягкий жёлтый — для чтения, холодный синий — для ярко освещённых помещений.

Также появятся зелёный оттенок для снижения чувствительности к яркости и нейтральный серый для уменьшения контрастности на слишком резких дисплеях.


Кроме готовых пресетов, пользователи смогут создать собственный оттенок и настроить его интенсивность с помощью ползунка. Так можно будет подобрать именно тот вариант, который меньше раздражает глаза и не мешает воспринимать контент.

Microsoft планирует разместить Screen Tint в разделе специальных возможностей Windows 11, рядом с цветовыми фильтрами, контрастными темами и экранной лупой. Это показывает, что функция задумана не просто как косметическая настройка, а как инструмент для комфорта и доступности.

Пока Screen Tint официально не анонсирована. Функцию обнаружили в тестовых сборках Windows 11, а сроки её выхода Microsoft ещё не раскрывала. Финальный вариант также может измениться до релиза.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru