



Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

После возобновления работы Tor-серверов шифровальщика на VirusTotal был загружен свежий образец REvil. На его сайте утечек появилось имя новой жертвы, а на русскоязычном хакерском форуме — пояснение, что серверы временно отключили сами операторы зловреда.

Напомним, инфраструктура REvil потеряла признаки активности два месяца назад, вскоре после громкой атаки на американскую компанию Kaseya. Причины на тот момент были неизвестны, хотя СМИ заподозрили, что руку к этому приложили правоохранительные органы. В пользу этой гипотезы говорил тот факт, что Kaseya удалось заполучить мастер-ключ для восстановления зашифрованных файлов.

На прошлой неделе два сайта вымогателей в сети Tor заработали вновь, а затем появились и другие, более твердые доказательства возобновления вредоносных операций. Девятого сентября кто-то загрузил на VirusTotal недавно созданный сэмпл REvil (большинство антивирусов оценило этот файл как зловредный).

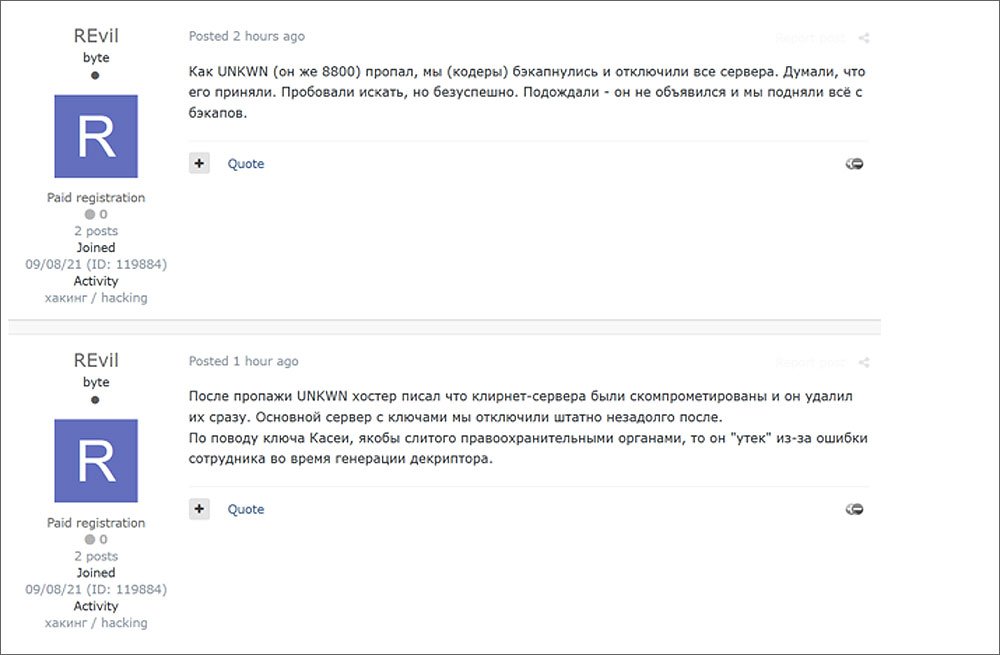
В тот же день на одном из русскоязычных подпольных форумов были опубликованы два сообщения от имени операторов шифровальщика. Новый участник с незатейливым ником REvil утверждал: обнаружив пропажу своего прежнего «рупора» — Unknown, криминальная группировка из предосторожности отключили свои серверы. Ключ же, раздобытый Kaseya, нечаянно слил один из сообщников.


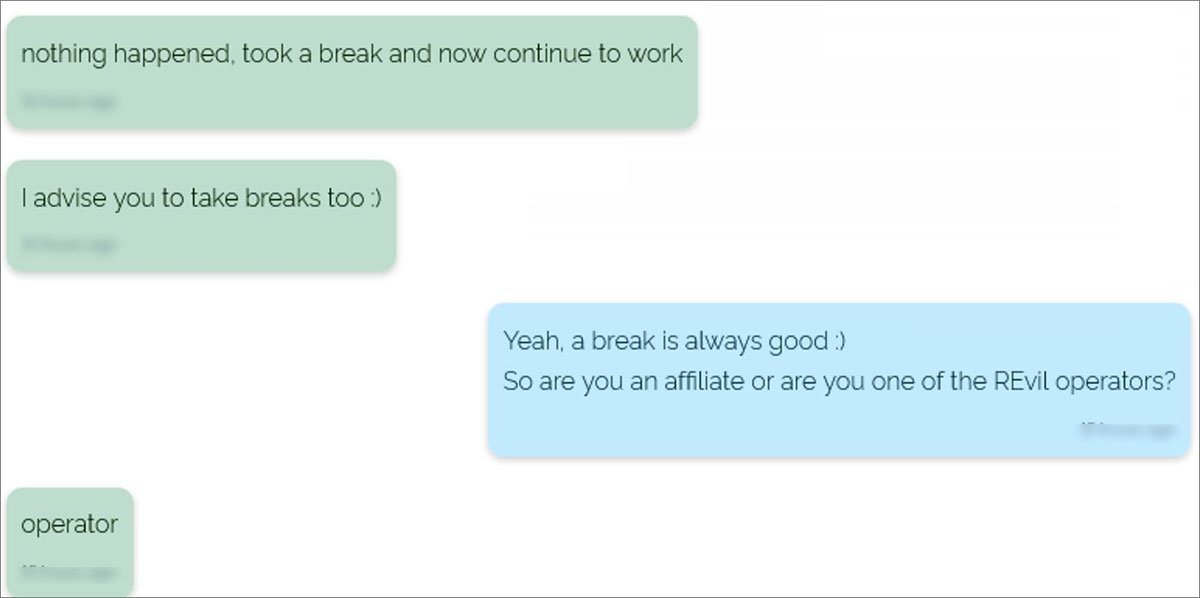
Чат одного из операторов вредоноса с неким ИБ-исследователем, приведенный в заметке BleepingComputer, подтверждает, что злоумышленники самовольно свернули операции в июле — якобы решили взять тайм-аут.


В минувшие выходные на сайте, созданном для публикации списков жертв зловреда и украденных у них данных, эксперты обнаружили новые скриншоты — свидетельства очередной атаки стоящей за REvil группировки.

Подпишитесь на новости

Рунет тряхнуло: сбои затронули Циан, сайты компаний и бизнес-сервисы

8 октября российские сайты и сервисы начали работать с перебоями. Пользователи жаловались на недоступность страниц СМИ, транспортных ресурсов и маркетплейсов. Значительная часть проблем пришлась на внутренние системы компаний и профессиональные инструменты.

Как сообщает «Код.ру», последствия затронули не только Яндекс. У «Циана» перестали работать сайт и приложение — компания связала сбой с инцидентом у инфраструктурного партнёра. Временно не открывались и сайты девелоперов «А101», «Гранель» и «Брусника».

У Т-Банка сообщалось о перебоях в корпоративном мессенджере и почтовых рассылках. Проблемы с внутренними системами также отмечались у Ozon, Wildberries и ВШЭ.

«Астрал» предупредил о возможных временных перебоях в электронной отчётности, электронном документообороте и сервисах электронных перевозочных документов.

На этом фоне «Яндекс» подтвердил пожар после атаки БПЛА в дата-центре в Сасово Рязанской области. По сообщению корпорации, пострадавших нет, работа площадки была полностью остановлена, специалисты устраняют последствия. Часть сервисов могла быть недоступна.

При этом приписывать каждую жалобу одному происшествию пока рано. Масштаб проблем у компаний различается.

RSS: Новости на портале Anti-Malware.ru