



Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

После возобновления работы Tor-серверов шифровальщика на VirusTotal был загружен свежий образец REvil. На его сайте утечек появилось имя новой жертвы, а на русскоязычном хакерском форуме — пояснение, что серверы временно отключили сами операторы зловреда.

Напомним, инфраструктура REvil потеряла признаки активности два месяца назад, вскоре после громкой атаки на американскую компанию Kaseya. Причины на тот момент были неизвестны, хотя СМИ заподозрили, что руку к этому приложили правоохранительные органы. В пользу этой гипотезы говорил тот факт, что Kaseya удалось заполучить мастер-ключ для восстановления зашифрованных файлов.

На прошлой неделе два сайта вымогателей в сети Tor заработали вновь, а затем появились и другие, более твердые доказательства возобновления вредоносных операций. Девятого сентября кто-то загрузил на VirusTotal недавно созданный сэмпл REvil (большинство антивирусов оценило этот файл как зловредный).

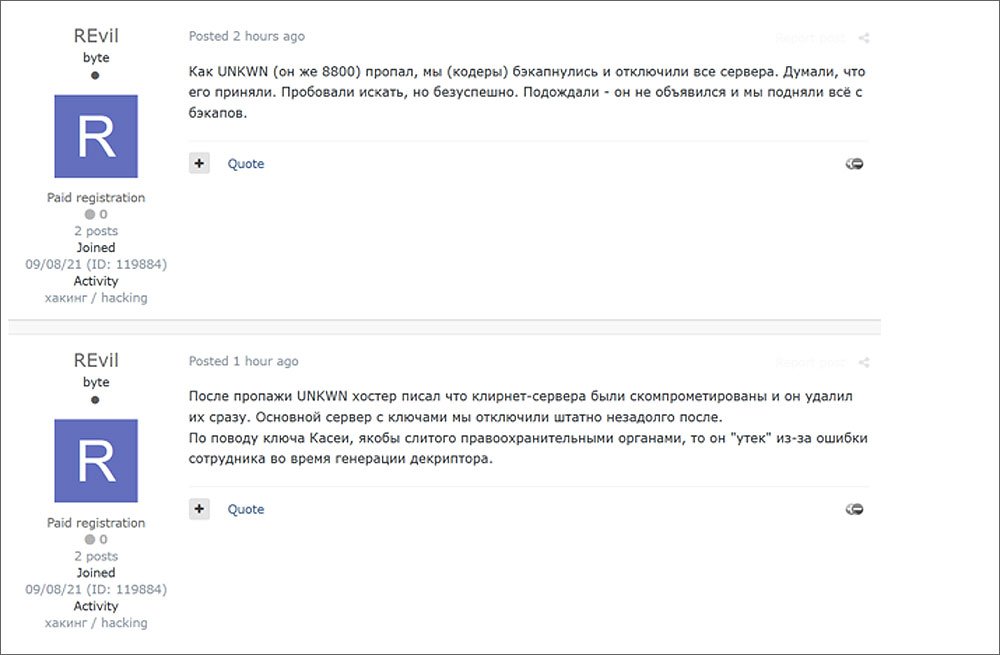
В тот же день на одном из русскоязычных подпольных форумов были опубликованы два сообщения от имени операторов шифровальщика. Новый участник с незатейливым ником REvil утверждал: обнаружив пропажу своего прежнего «рупора» — Unknown, криминальная группировка из предосторожности отключили свои серверы. Ключ же, раздобытый Kaseya, нечаянно слил один из сообщников.


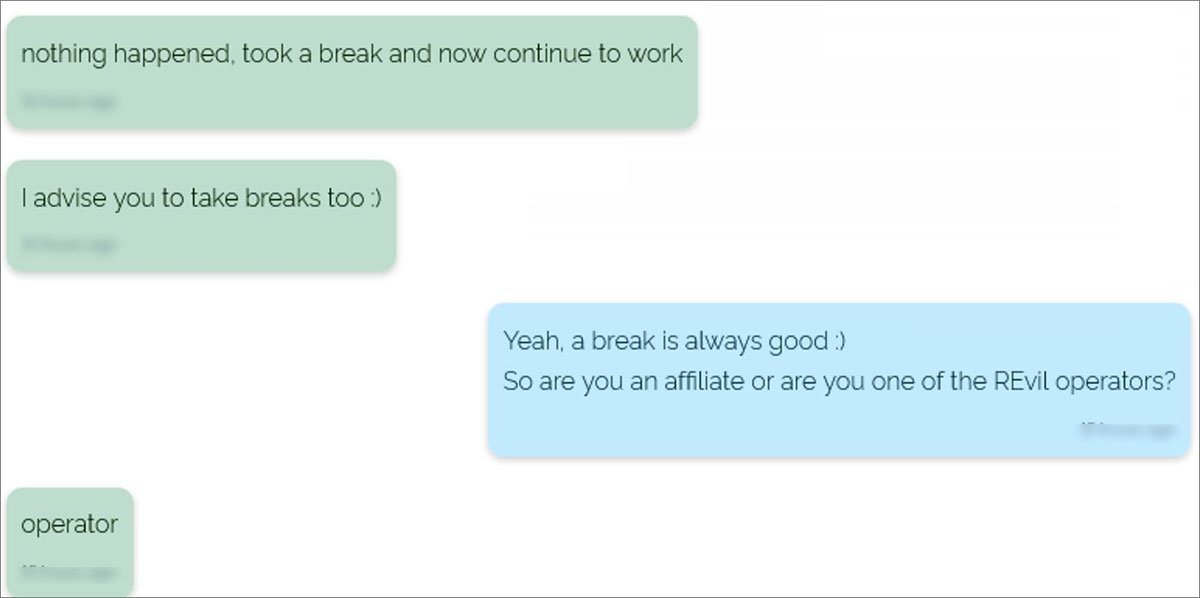
Чат одного из операторов вредоноса с неким ИБ-исследователем, приведенный в заметке BleepingComputer, подтверждает, что злоумышленники самовольно свернули операции в июле — якобы решили взять тайм-аут.


В минувшие выходные на сайте, созданном для публикации списков жертв зловреда и украденных у них данных, эксперты обнаружили новые скриншоты — свидетельства очередной атаки стоящей за REvil группировки.

Подпишитесь на новости

В дешёвых Android-смартфонах нашли вредонос в прошивке

Для заражения некоторым Android-смартфонам не понадобились ни подозрительный APK, ни неосторожный владелец. Вредонос Midnight Mimosa уже находился в прошивке, покупатель получал устройство с непрошеным системным компонентом.

По данным исследования Bitdefender, кампания затронула тысячи устройств более чем в 150 странах.

Речь идёт о недорогих аппаратах на платформах MediaTek, включая модели разных брендов и устройства, имитирующие продукцию Samsung и Apple. Но это не означает заражение всех телефонов с такими процессорами.

Вредонос маскируется под компоненты Android и работает с системными привилегиями. Он может незаметно устанавливать и удалять приложения, выдавать разрешения и загружать код с удалённых серверов. Обычная кнопка «Удалить» против такого соседа бессильна.


Исследователи обнаружили как минимум 32 приложения-прикрытия: погодные сервисы, файловые менеджеры, блокировщики и другие утилиты. Они участвуют в накрутке рекламных показов и кликов. На время скрытой установки вредонос отключает Google Play, а затем возвращает магазин в рабочее состояние.

Есть и прокси-компонент, позволяющий направлять чужой трафик через заражённый телефон. Его управляющая инфраструктура принимала регистрации устройств, однако фактическую пересылку трафика в тесте исследователи не подтвердили.

Кто именно внедрил вредонос и на каком этапе поставки, пока неизвестно. Удаление требует работы с прошивкой либо отключения компонента через ADB.

RSS: Новости на портале Anti-Malware.ru