



Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

Fujitsu: Продающиеся в дарквебе данные принадлежат клиентам, а не нам

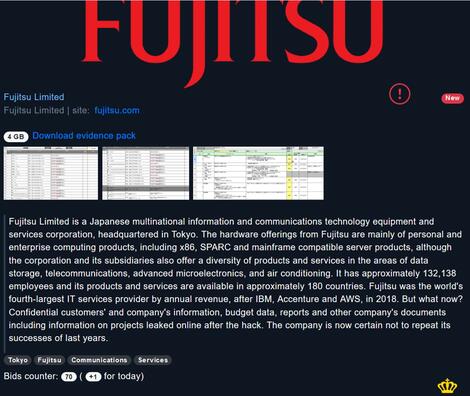
Внутренние данные японского техногиганта Fujitsu продаются в дарквебе, на онлайн-площадке Marketo. Тем не менее корпорация утверждает, что скомпрометированная информация принадлежит не ей, а клиентам.

Об утечке представители Marketo сообщили 26 августа. Тогда речь шла о 4 ГБ украденных данных, семплы которых злоумышленники опубликовали для подтверждения подлинности.

По словам самих киберпреступников, в базе содержится конфиденциальная информация о клиентах, внутренние данные самой японской компании, финансовые сведения, а также отчёты и другие документы, содержащие информацию о проектах.


Пресс-служба Fujitsu оперативно отреагировала на утечку, заявив: нет никаких оснований полагать, что этот киберинцидент как-то связан с майской историей кражи данных с помощью платформы Fujitsu ProjectWEB.

«Fujitsu в курсе, что внутренние данные появились на одной из площадок дарквеба и были выставлены на аукцион. Утверждается, что эту информацию похитили с нашего сайта, однако сам источник и затронутые системы остаются неназванными», — сообщил пресс-секретарь японской корпорации изданию ZDNet.

Отдельные специалисты подчеркнули, что Marketo можно считать весьма надёжным источником скомпрометированных данных, что подтверждается прошлыми утечками. Напомним, что на днях на этой же площадке всплыли данные компании Puma, выпускающей спортивную одежду и обувь.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru