



Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Глава отдела Apple, отвечающего за безопасность и борьбу с мошенничеством, Эрик Фридман назвал инфраструктуру компании наилучшей площадкой для распространения материалов порнографического содержания, в которых задействованы несовершеннолетние лица. Такая характеристика объясняет рвение купертиновцев сканировать фотографии и видеозаписи пользователей.

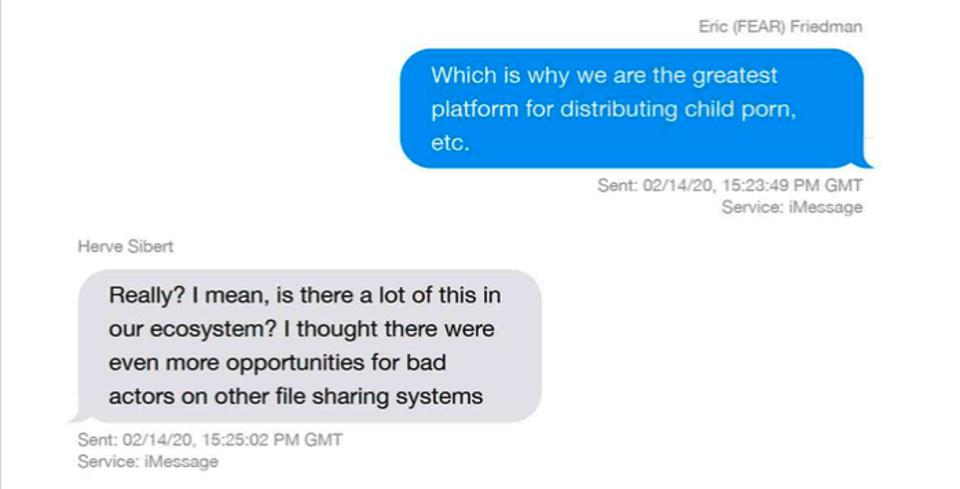
Согласно опубликованному Forbes материалу, Фридман обозначил свою позицию в личной переписке, датируемой февралём 2020 года. В то время Apple как раз была вовлечена в судебные разбирательства, связанные с требованиями к разработчикам приложений для iOS.

Попавшие в руки юристов документы включали скриншот личной переписки Фридмана через платформу iMessage, которая должна защищать общение пользователей сквозным шифрованием. Одно из сообщений сотрудника Apple гласило:

«Вот поэтому мы — лучшая платформа для распространения детской порнографии и другого подобного контента».


Скорее всего, именно такое видение ситуации и подтолкнуло корпорацию из Купертино к внедрению функции сканирования фотографий и видеозаписей пользователей (CSAM). Само собой, хорошо прикрываться защитой детей — беспроигрышный вариант, однако стоит помнить, что Apple всё же планирует вторгаться в личные материалы юзеров. Это как под прикрытием борьбы с терроризмом после 11 сентября ЦРУ существенно ограничило свободу граждан.

Тот же Эдвард Сноуден отметил, что нововведение Apple представляет серьёзную угрозу конфиденциальности, поскольку власти (или сама «яблочная» корпорация) могут добраться до всего, что, по их мнению, представляет опасность.

Тем не менее Apple всё ещё пытается убедить всех в том, что CSAM не является бэкдором, как заявили отдельные эксперты. Хотя определённые лазейки и уязвимости уже начали находить в реализации новой функции.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru