


Apple убирает ADP для iCloud в Великобритании после запроса о бэкдоре

Apple убирает ADP для iCloud в Великобритании после запроса о бэкдоре

Apple убирает ADP для iCloud в Великобритании после запроса о бэкдоре

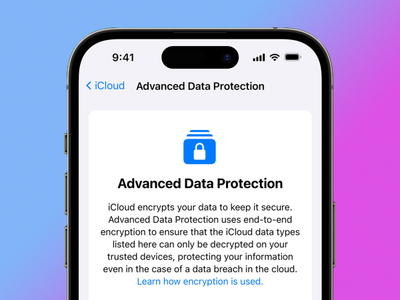
Компания Apple отключила функцию Advanced Data Protection (ADP) для пользователей iCloud в Великобритании, после того как правительство потребовало обеспечить бэкдор для доступа к зашифрованным данным.

Это решение, как сообщает Bloomberg, стало опасным прецедентом и серьёзным изменением позиции Apple в вопросах защиты конфиденциальности пользователей.

ADP — функциональность, обеспечивающая доступ к ключам шифрования только с доверенных устройств пользователя. Она открывает доступ к данным, хранящимся в iCloud: резервные копии, фотографии, заметки, голосовые записи и данные приложений.

При использовании этой функции данные защищаются сквозным шифрованием (E2EE), поэтому расшифровать их может только сам пользователь на доверенном устройстве.

«Мы крайне разочарованы, что функции ADP не будут доступны нашим клиентам в Великобритании, учитывая продолжающийся рост утечек данных и другие угрозы для конфиденциальности», — сообщили представители Apple в комментарии для Bloomberg.

Пользователи в Великобритании, уже активировавшие ADP, должны будут вручную отключить эту функцию, так как Apple не имеет возможности сделать это автоматически.

Это стало следствием требований Лондона создать бэкдор для доступа к данным iCloud. Как сообщает ряд СМИ, британские власти направили Apple требование обеспечить бэкдор для доступа ко всему контенту, загружаемому пользователями iCloud по всему миру.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru