



Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

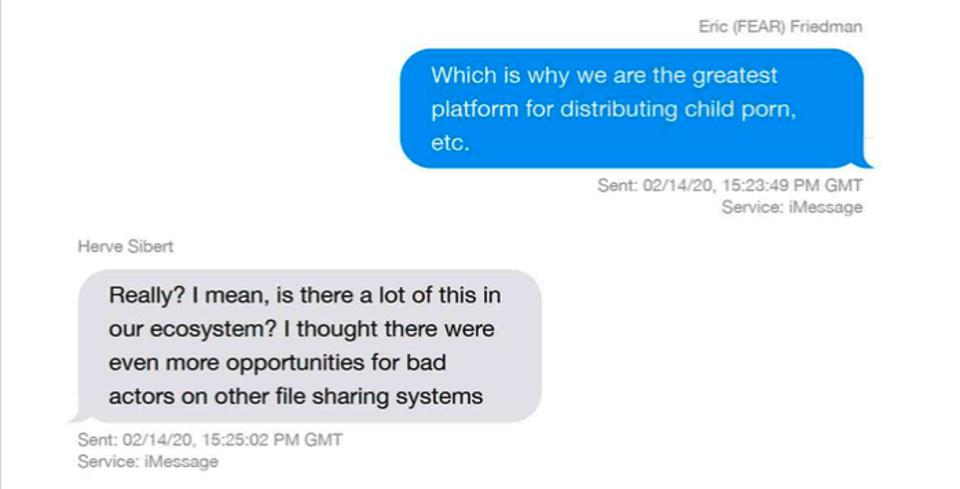
Глава отдела Apple, отвечающего за безопасность и борьбу с мошенничеством, Эрик Фридман назвал инфраструктуру компании наилучшей площадкой для распространения материалов порнографического содержания, в которых задействованы несовершеннолетние лица. Такая характеристика объясняет рвение купертиновцев сканировать фотографии и видеозаписи пользователей.

Согласно опубликованному Forbes материалу, Фридман обозначил свою позицию в личной переписке, датируемой февралём 2020 года. В то время Apple как раз была вовлечена в судебные разбирательства, связанные с требованиями к разработчикам приложений для iOS.

Попавшие в руки юристов документы включали скриншот личной переписки Фридмана через платформу iMessage, которая должна защищать общение пользователей сквозным шифрованием. Одно из сообщений сотрудника Apple гласило:

«Вот поэтому мы — лучшая платформа для распространения детской порнографии и другого подобного контента».


Скорее всего, именно такое видение ситуации и подтолкнуло корпорацию из Купертино к внедрению функции сканирования фотографий и видеозаписей пользователей (CSAM). Само собой, хорошо прикрываться защитой детей — беспроигрышный вариант, однако стоит помнить, что Apple всё же планирует вторгаться в личные материалы юзеров. Это как под прикрытием борьбы с терроризмом после 11 сентября ЦРУ существенно ограничило свободу граждан.

Тот же Эдвард Сноуден отметил, что нововведение Apple представляет серьёзную угрозу конфиденциальности, поскольку власти (или сама «яблочная» корпорация) могут добраться до всего, что, по их мнению, представляет опасность.

Тем не менее Apple всё ещё пытается убедить всех в том, что CSAM не является бэкдором, как заявили отдельные эксперты. Хотя определённые лазейки и уязвимости уже начали находить в реализации новой функции.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru