



Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Глава отдела Apple, отвечающего за безопасность и борьбу с мошенничеством, Эрик Фридман назвал инфраструктуру компании наилучшей площадкой для распространения материалов порнографического содержания, в которых задействованы несовершеннолетние лица. Такая характеристика объясняет рвение купертиновцев сканировать фотографии и видеозаписи пользователей.

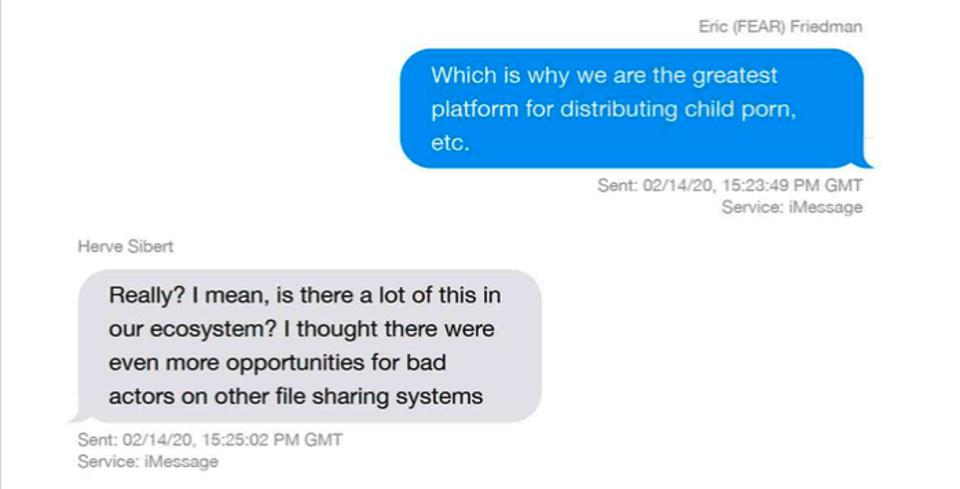
Согласно опубликованному Forbes материалу, Фридман обозначил свою позицию в личной переписке, датируемой февралём 2020 года. В то время Apple как раз была вовлечена в судебные разбирательства, связанные с требованиями к разработчикам приложений для iOS.

Попавшие в руки юристов документы включали скриншот личной переписки Фридмана через платформу iMessage, которая должна защищать общение пользователей сквозным шифрованием. Одно из сообщений сотрудника Apple гласило:

«Вот поэтому мы — лучшая платформа для распространения детской порнографии и другого подобного контента».


Скорее всего, именно такое видение ситуации и подтолкнуло корпорацию из Купертино к внедрению функции сканирования фотографий и видеозаписей пользователей (CSAM). Само собой, хорошо прикрываться защитой детей — беспроигрышный вариант, однако стоит помнить, что Apple всё же планирует вторгаться в личные материалы юзеров. Это как под прикрытием борьбы с терроризмом после 11 сентября ЦРУ существенно ограничило свободу граждан.

Тот же Эдвард Сноуден отметил, что нововведение Apple представляет серьёзную угрозу конфиденциальности, поскольку власти (или сама «яблочная» корпорация) могут добраться до всего, что, по их мнению, представляет опасность.

Тем не менее Apple всё ещё пытается убедить всех в том, что CSAM не является бэкдором, как заявили отдельные эксперты. Хотя определённые лазейки и уязвимости уже начали находить в реализации новой функции.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru