



Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Специалисты Microsoft изучили современное состояние ботнета LemonDuck и пришли к выводу, что вредоносная сеть, объединяющая Windows- и Linux-машины, распалась на два сегмента. Один из них используется для скрытной добычи криптовалюты, другой — для кражи данных и распространения других зловредов.

Кросс-платформенный троян, лежащий в основе ботнета, постоянно совершенствуется. Он умеет рассылать свои копии в спам-письмах по всем контактам Microsoft Outlook, проводить брутфорс-атаки, пользоваться эксплойтами, отключать системную защиту, запускать криптомайнер, воровать учетные данные, открывать бэкдоры, загружать дополнительные файлы, а также избавляться от конкурирующих вредоносов и патчить использованные уязвимости, чтобы исключить угон зараженной машины.

По имеющимся данным, LemonDuck появился на интернет-арене в мае 2019 года. В середине 2020-го он засветился в агрессивных спам-рассылках на тему COVID-19, а в минувшем апреле получил эксплойты для уязвимостей в Microsoft Exchange Server, известных под общим именем ProxyLogon.

Как оказалось, заточенную под эксплойт Exchange Server инфраструктуру (в Microsoft ее нарекли LemonCat) ботоводы ввели в строй в январе этого года. После взлома на сервер устанавливается бэкдор, который в дальнейшем используется для кражи учетных и других данных, а также загрузки дополнительных вредоносных программ — например, Ramnit.

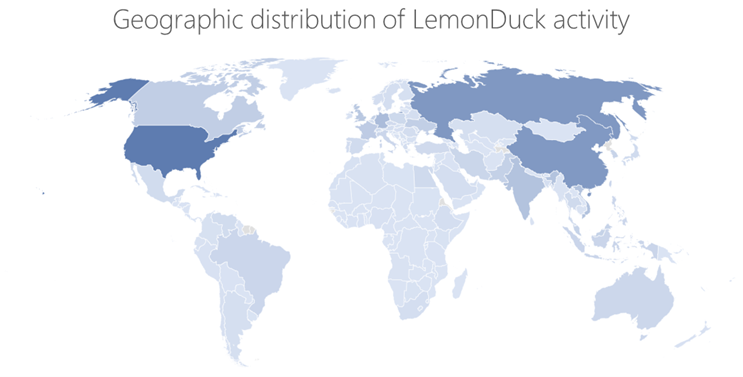
Чтобы повысить жизнестойкость ботнета, его операторы размещают C2-серверы только на bulletproof-хостинге — таком, как Epik Holdings. Захватнические атаки LemonDuck проводятся преимущественно в сферах промышленного производства и IoT. Наибольшее количество заражений выявлено в США, России, Китае, Германии, Великобритании, Индии, Корее, Канаде, Франции и Вьетнаме.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru