



Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Специалисты Microsoft изучили современное состояние ботнета LemonDuck и пришли к выводу, что вредоносная сеть, объединяющая Windows- и Linux-машины, распалась на два сегмента. Один из них используется для скрытной добычи криптовалюты, другой — для кражи данных и распространения других зловредов.

Кросс-платформенный троян, лежащий в основе ботнета, постоянно совершенствуется. Он умеет рассылать свои копии в спам-письмах по всем контактам Microsoft Outlook, проводить брутфорс-атаки, пользоваться эксплойтами, отключать системную защиту, запускать криптомайнер, воровать учетные данные, открывать бэкдоры, загружать дополнительные файлы, а также избавляться от конкурирующих вредоносов и патчить использованные уязвимости, чтобы исключить угон зараженной машины.

По имеющимся данным, LemonDuck появился на интернет-арене в мае 2019 года. В середине 2020-го он засветился в агрессивных спам-рассылках на тему COVID-19, а в минувшем апреле получил эксплойты для уязвимостей в Microsoft Exchange Server, известных под общим именем ProxyLogon.

Как оказалось, заточенную под эксплойт Exchange Server инфраструктуру (в Microsoft ее нарекли LemonCat) ботоводы ввели в строй в январе этого года. После взлома на сервер устанавливается бэкдор, который в дальнейшем используется для кражи учетных и других данных, а также загрузки дополнительных вредоносных программ — например, Ramnit.

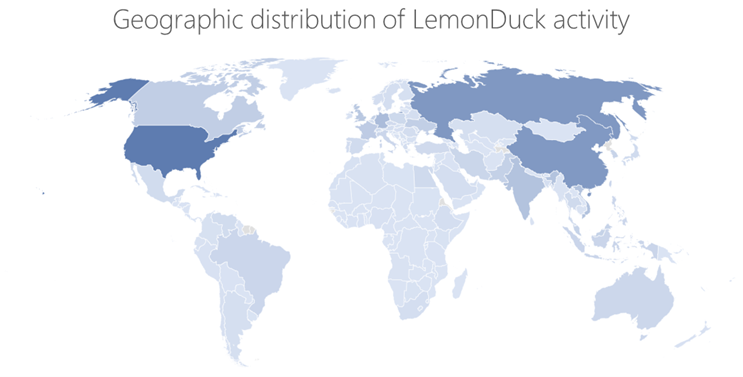
Чтобы повысить жизнестойкость ботнета, его операторы размещают C2-серверы только на bulletproof-хостинге — таком, как Epik Holdings. Захватнические атаки LemonDuck проводятся преимущественно в сферах промышленного производства и IoT. Наибольшее количество заражений выявлено в США, России, Китае, Германии, Великобритании, Индии, Корее, Канаде, Франции и Вьетнаме.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru