



Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Специалисты Microsoft изучили современное состояние ботнета LemonDuck и пришли к выводу, что вредоносная сеть, объединяющая Windows- и Linux-машины, распалась на два сегмента. Один из них используется для скрытной добычи криптовалюты, другой — для кражи данных и распространения других зловредов.

Кросс-платформенный троян, лежащий в основе ботнета, постоянно совершенствуется. Он умеет рассылать свои копии в спам-письмах по всем контактам Microsoft Outlook, проводить брутфорс-атаки, пользоваться эксплойтами, отключать системную защиту, запускать криптомайнер, воровать учетные данные, открывать бэкдоры, загружать дополнительные файлы, а также избавляться от конкурирующих вредоносов и патчить использованные уязвимости, чтобы исключить угон зараженной машины.

По имеющимся данным, LemonDuck появился на интернет-арене в мае 2019 года. В середине 2020-го он засветился в агрессивных спам-рассылках на тему COVID-19, а в минувшем апреле получил эксплойты для уязвимостей в Microsoft Exchange Server, известных под общим именем ProxyLogon.

Как оказалось, заточенную под эксплойт Exchange Server инфраструктуру (в Microsoft ее нарекли LemonCat) ботоводы ввели в строй в январе этого года. После взлома на сервер устанавливается бэкдор, который в дальнейшем используется для кражи учетных и других данных, а также загрузки дополнительных вредоносных программ — например, Ramnit.

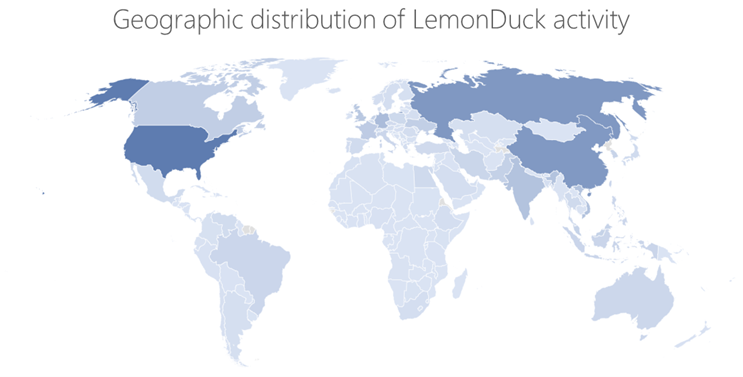
Чтобы повысить жизнестойкость ботнета, его операторы размещают C2-серверы только на bulletproof-хостинге — таком, как Epik Holdings. Захватнические атаки LemonDuck проводятся преимущественно в сферах промышленного производства и IoT. Наибольшее количество заражений выявлено в США, России, Китае, Германии, Великобритании, Индии, Корее, Канаде, Франции и Вьетнаме.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru