


Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Detour Dog превратил DNS TXT в скрытый канал для атак и кражи данных

Исследователи рассказали о новой фазе кампании Detour Dog, которая с 2023 года использует тысячи взломанных сайтов для скрытых атак. Раньше злоумышленники просто перенаправляли пользователей на страницы с фейковой техподдержкой или партнёрские сети, но теперь схема стала куда сложнее — и опаснее.

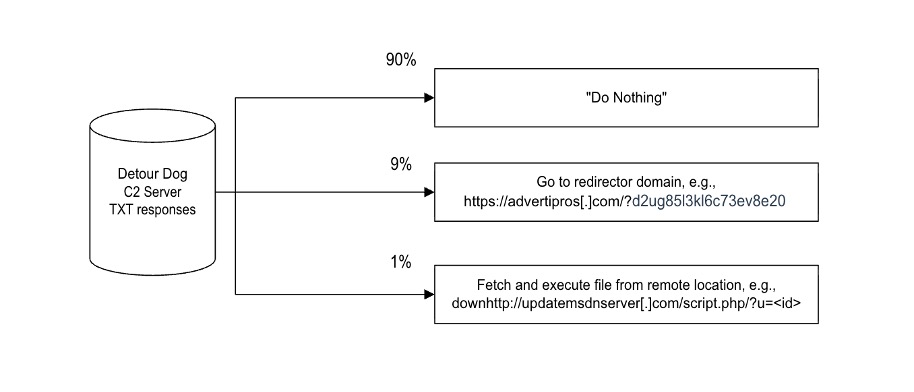
Весной 2025-го Detour Dog впервые начал использовать DNS TXT-записи как канал управления.

Взломанные сайты делают серверные DNS-запросы, а в ответ получают команды вроде «down» с зашифрованными ссылками. Эти ссылки указывают на удалённые PHP-скрипты, которые подгружают вредоносные программы прямо на компьютеры жертв. Такой метод позволяет обойти привычные средства защиты: запросы уходят с сервера, а не из браузера пользователя.

Летом через эту схему стали распространять Strela Stealer — воришку данных, который попадает на устройство в несколько этапов: сначала загружается бэкдор StarFish, а затем через него уже вытягивается ZIP-архив с основным зловредом. По данным анализа, почти 70% серверов для подготовки атак находились под контролем Detour Dog.


Масштабы внушительные. Только за три дня в августе 2025 года зафиксировали свыше 4 млн DNS-запросов, а после блокировки одного из доменов атакующие буквально через часы запустили новый. В сумме за двое суток на подменные сервера ушло 39 млн TXT-запросов от 30 тысяч заражённых хостов в 89 странах. Любопытная деталь: среди закодированных IP-адресов попадались и подсети Минобороны США.

Detour Dog действует уже больше пяти лет и тесно связан с партнёрскими сетями Los Pollos, Help TDS и Monetizer TDS. Сейчас кампания объединяет классический фишинговый трафик и современную систему скрытой доставки зловредов через DNS, превращаясь в устойчивую инфраструктуру для атак.

Эксперты отмечают: отслеживание DNS TXT-запросов становится критически важным инструментом для обнаружения таких кампаний. Без этого заметить действия Detour Dog практически невозможно.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru