



Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Специалисты Microsoft изучили современное состояние ботнета LemonDuck и пришли к выводу, что вредоносная сеть, объединяющая Windows- и Linux-машины, распалась на два сегмента. Один из них используется для скрытной добычи криптовалюты, другой — для кражи данных и распространения других зловредов.

Кросс-платформенный троян, лежащий в основе ботнета, постоянно совершенствуется. Он умеет рассылать свои копии в спам-письмах по всем контактам Microsoft Outlook, проводить брутфорс-атаки, пользоваться эксплойтами, отключать системную защиту, запускать криптомайнер, воровать учетные данные, открывать бэкдоры, загружать дополнительные файлы, а также избавляться от конкурирующих вредоносов и патчить использованные уязвимости, чтобы исключить угон зараженной машины.

По имеющимся данным, LemonDuck появился на интернет-арене в мае 2019 года. В середине 2020-го он засветился в агрессивных спам-рассылках на тему COVID-19, а в минувшем апреле получил эксплойты для уязвимостей в Microsoft Exchange Server, известных под общим именем ProxyLogon.

Как оказалось, заточенную под эксплойт Exchange Server инфраструктуру (в Microsoft ее нарекли LemonCat) ботоводы ввели в строй в январе этого года. После взлома на сервер устанавливается бэкдор, который в дальнейшем используется для кражи учетных и других данных, а также загрузки дополнительных вредоносных программ — например, Ramnit.

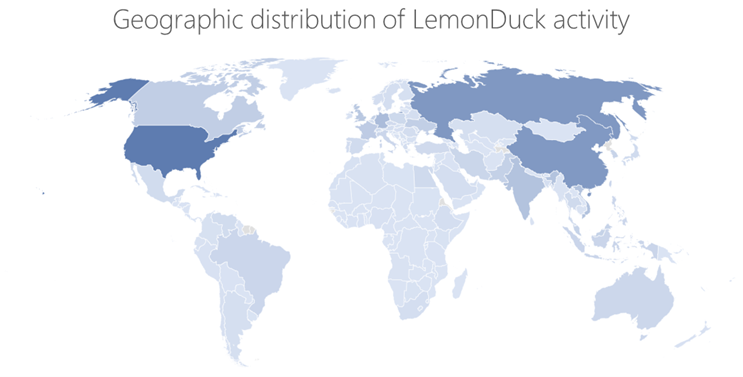
Чтобы повысить жизнестойкость ботнета, его операторы размещают C2-серверы только на bulletproof-хостинге — таком, как Epik Holdings. Захватнические атаки LemonDuck проводятся преимущественно в сферах промышленного производства и IoT. Наибольшее количество заражений выявлено в США, России, Китае, Германии, Великобритании, Индии, Корее, Канаде, Франции и Вьетнаме.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru