



Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Microsoft предупреждает о растущей угрозе LemonDuck для Windows и Linux

Специалисты Microsoft изучили современное состояние ботнета LemonDuck и пришли к выводу, что вредоносная сеть, объединяющая Windows- и Linux-машины, распалась на два сегмента. Один из них используется для скрытной добычи криптовалюты, другой — для кражи данных и распространения других зловредов.

Кросс-платформенный троян, лежащий в основе ботнета, постоянно совершенствуется. Он умеет рассылать свои копии в спам-письмах по всем контактам Microsoft Outlook, проводить брутфорс-атаки, пользоваться эксплойтами, отключать системную защиту, запускать криптомайнер, воровать учетные данные, открывать бэкдоры, загружать дополнительные файлы, а также избавляться от конкурирующих вредоносов и патчить использованные уязвимости, чтобы исключить угон зараженной машины.

По имеющимся данным, LemonDuck появился на интернет-арене в мае 2019 года. В середине 2020-го он засветился в агрессивных спам-рассылках на тему COVID-19, а в минувшем апреле получил эксплойты для уязвимостей в Microsoft Exchange Server, известных под общим именем ProxyLogon.

Как оказалось, заточенную под эксплойт Exchange Server инфраструктуру (в Microsoft ее нарекли LemonCat) ботоводы ввели в строй в январе этого года. После взлома на сервер устанавливается бэкдор, который в дальнейшем используется для кражи учетных и других данных, а также загрузки дополнительных вредоносных программ — например, Ramnit.

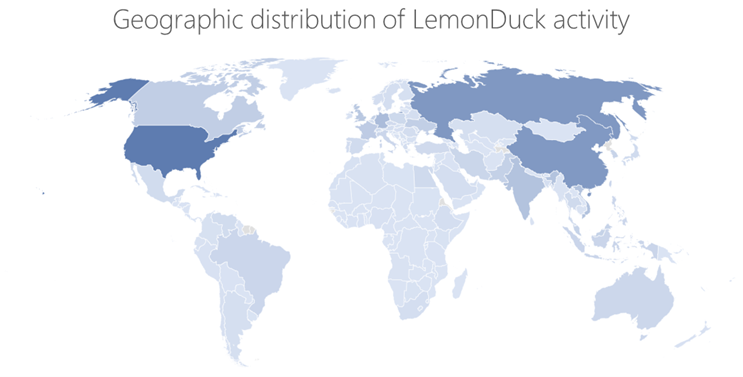
Чтобы повысить жизнестойкость ботнета, его операторы размещают C2-серверы только на bulletproof-хостинге — таком, как Epik Holdings. Захватнические атаки LemonDuck проводятся преимущественно в сферах промышленного производства и IoT. Наибольшее количество заражений выявлено в США, России, Китае, Германии, Великобритании, Индии, Корее, Канаде, Франции и Вьетнаме.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru