



Срочный патч Microsoft для уязвимости PrintNightmare можно легко обойти

Срочный патч Microsoft для уязвимости PrintNightmare можно легко обойти

Срочный патч Microsoft для уязвимости PrintNightmare можно легко обойти

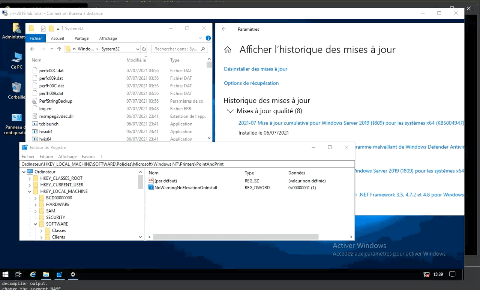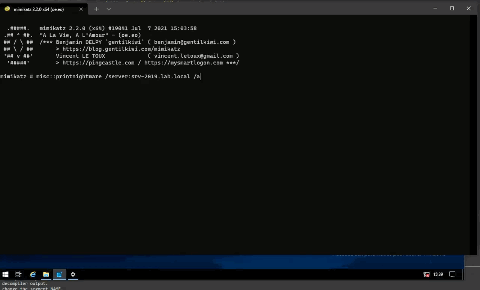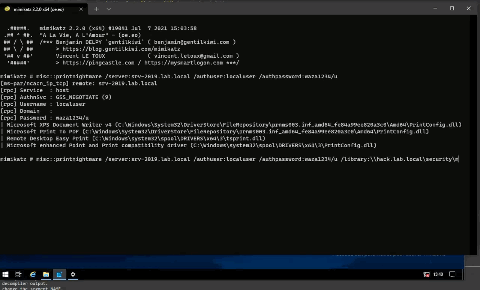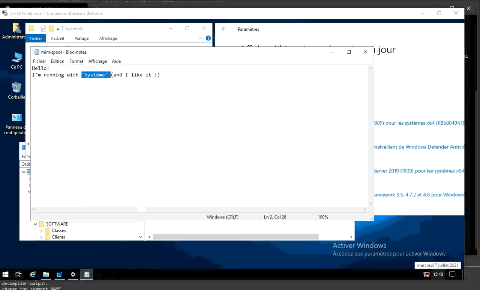
Исследователям в области кибербезопасности удалось обойти срочный патч от Microsoft, который должен был устранить опасную уязвимость PrintNightmare. Несмотря на установленную заплатку, эксперты смогли добиться удалённого выполнения кода и локального повышения прав в системе.

Напомним, что около суток назад Microsoft выпустила внеплановый апдейт под номером KB5004945. Как утверждали сами разработчики, этот патч должен избавить пользователей от уязвимости PrintNightmare.

Само собой, специалисты ринулись проверять KB5004945 с помощью своих эксплойтов. В результате выяснилось, что слегка модифицированный код для эксплуатации PrintNightmare может свести на нет патч от Microsoft. Экспертам удалось как повысить права, так и выполнить код удалённо. Проблему подтвердил и создатель Mimikatz Бенджамин Делпи.


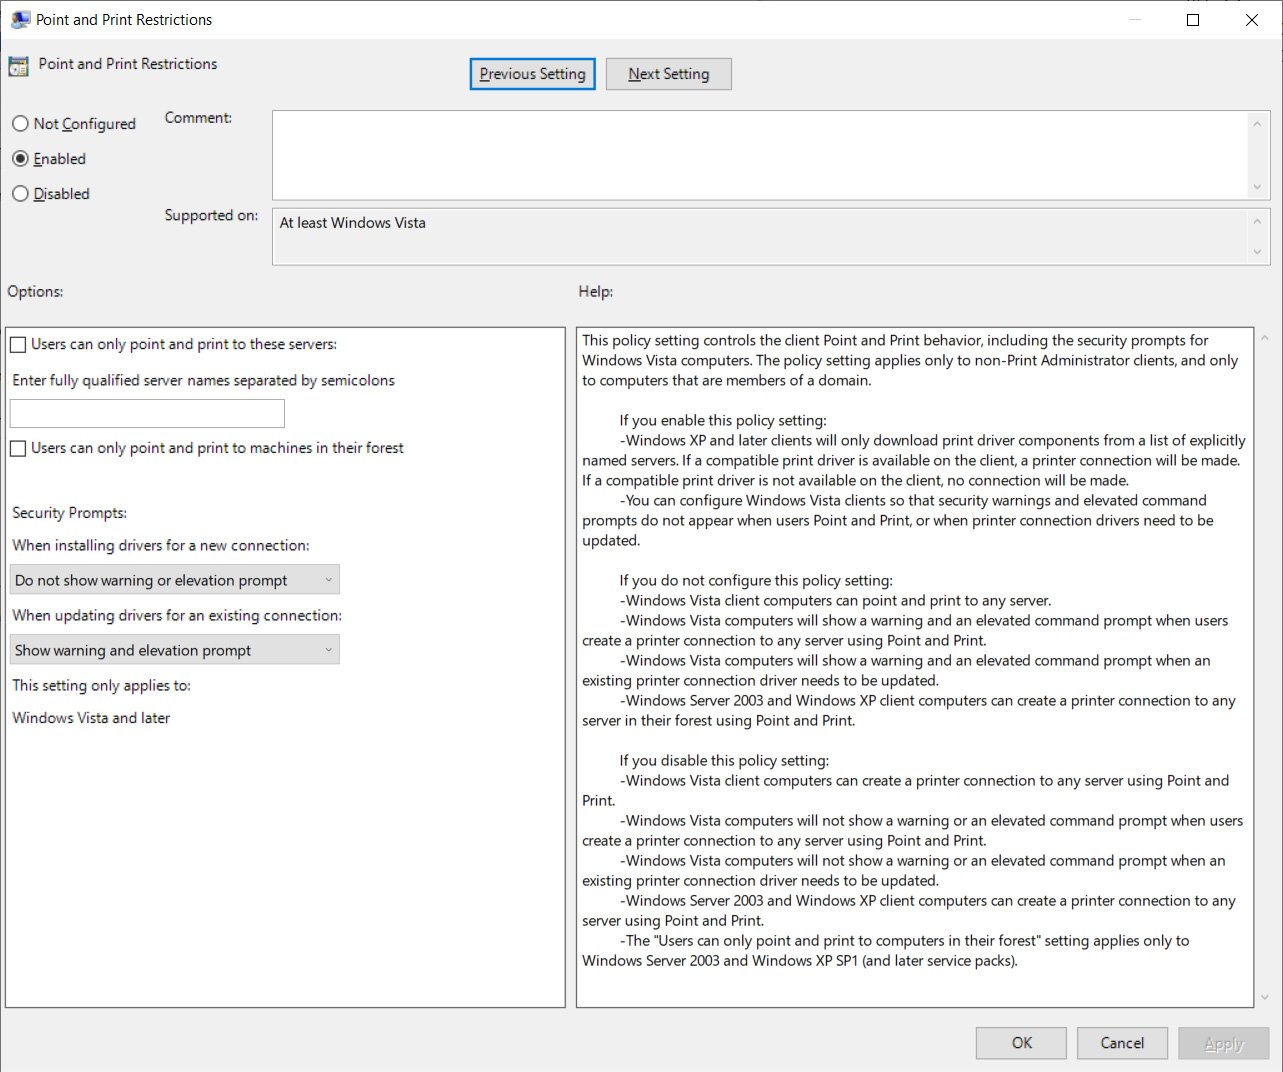
Однако для обхода патча должны быть соблюдены некоторые условия. Например, на целевой системе должна быть активирована политика Windows «Point and Print Restrictions», а функция «When installing drivers for a new connection» должна быть настроена как «Do not show warning on elevation prompt».


Пользователям порекомендовали временно отключить службу Print Spooler.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru