



Trickbot продал душу Дьяволу

Trickbot продал душу Дьяволу

Trickbot продал душу Дьяволу

В ходе разбора одной из недавних атак эксперты Fortinet обнаружили новую вымогательскую программу с именем Diavol. Анализ ее образцов выявил сходство по коду с Conti — хорошо известным шифровальщиком, для доставки которого зачастую используются боты Trickbot.

Новобранец был запущен в сеть клиента Fortinet вместе с новейшей (третьей) версией Conti, но с интервалом в один день и на разные Windows-машины. Как оказалось, интервенты используют одинаковые параметры командной строки для запуска поиска дисков и шифрования файлов. Однако Diavol отличает отсутствие проверок, предотвращающих шифрование на территории России, и признаков кражи данных для публикации в случае неуплаты выкупа.

Новоявленный зловред также не использует обфускацию — только прячет основные подпрограммы в растровых изображениях, которые эксперты обнаружили в ресурсах исполняемого файла (locker.exe).

Совокупно анализ Diavol выявил 14 различных процедур и функций, выполняемых в следующем порядке:

  • создание идентификатора жертвы;
  • инициализация (копирование вшитых в код параметров конфигурации);
  • регистрация на C2-сервере (расположен в Германии), обновление конфигурации;
  • принудительное завершение Windows-служб и процессов для максимального охвата файлов (Google Chrome, базы данных, веб-серверы, офисные и финансовые приложения, виртуальные машины);
  • инициализация ключа шифрования (публичный RSA);
  • поиск дисков для шифрования (локальные и сетевые общего пользования);
  • поиск файлов для шифрования;
  • удаление теневых копий Windows (чтобы воспрепятствовать восстановлению данных);
  • шифрование (с использованием стандартного WinCrypt API, к итогу добавляется расширение .lock64);
  • замена обоев рабочего стола.

О завершении работы Diavol свидетельствует черный экран, сообщающий жертве о случившемся и предлагающий ознакомиться с информацией в файле README-FOR-DECRYPT.txt. Эти файлы создаются во всех папках независимо от наличия зашифрованных файлов.

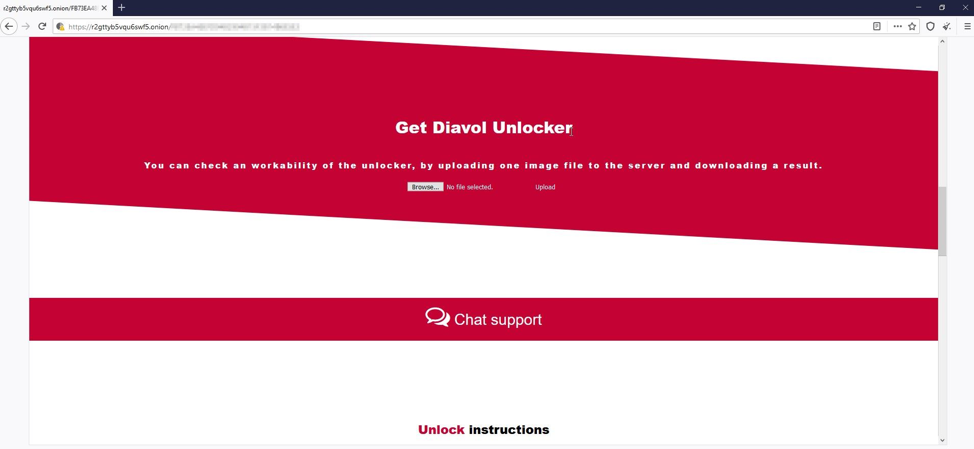
В тексте README приведены инструкции со ссылкой на сайт в сети Tor. Продолжая запугивать жертву, злоумышленники утверждают, что похитили данные из сети, и обещают опубликовать их, если не получат деньги. Поскольку признаков кражи аналитики не обнаружили, было решено, что это просто блеф — или задел под будущий функционал.

Для преобразования файлов Diavol использует ассиметричное шифрование — редкий случай для вымогательских программ. Их создатели обычно отдают предпочтение симметричным шифрам, которые работают гораздо быстрее.

Имя нового вредоноса исследователи обнаружили на onion-сайте, созданном злоумышленниками для контроля платежей. Оплата дешифратора принимается в биткойнах.


Каким образом Diavol и Conti попали в сеть жертвы, установить не удалось. Поскольку операторы Conti состоят в партнерских отношениях с ботоводами Trickbot, аналитики предположили, что «дьявольская» атака — тоже их инициатива.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru