


Новые AirTag всё ещё легко превратить в инструмент скрытой слежки

Новые AirTag всё ещё легко превратить в инструмент скрытой слежки

Новые AirTag всё ещё легко превратить в инструмент скрытой слежки

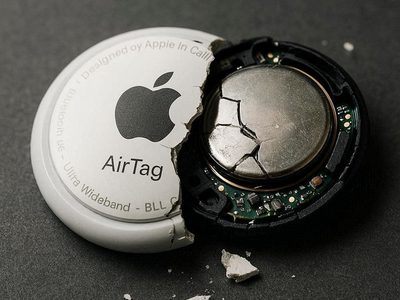
Исследователь и техноблогер Адриан Кингсли-Хьюз решил проверить, изменила ли Apple что-нибудь в защите AirTag от физического вмешательства. По его словам, новые версии трекеров по-прежнему крайне легко модифицировать, а самую популярную «доработку» — отключение встроенного динамика — можно выполнить буквально за пару минут.

Кингсли-Хьюз признаётся, что сам активно использует AirTag и считает их лучшими Bluetooth-метками на рынке: они не раз спасали его от потерянных ключей и лишних нервов в поездках.

Но у этой медали есть и обратная сторона. Несмотря на меры Apple и Google против слежки, на рынке по-прежнему массово продаются модифицированные трекеры, чаще всего с отключённым динамиком. А «тихий» AirTag гораздо проще использовать для скрытого отслеживания людей.

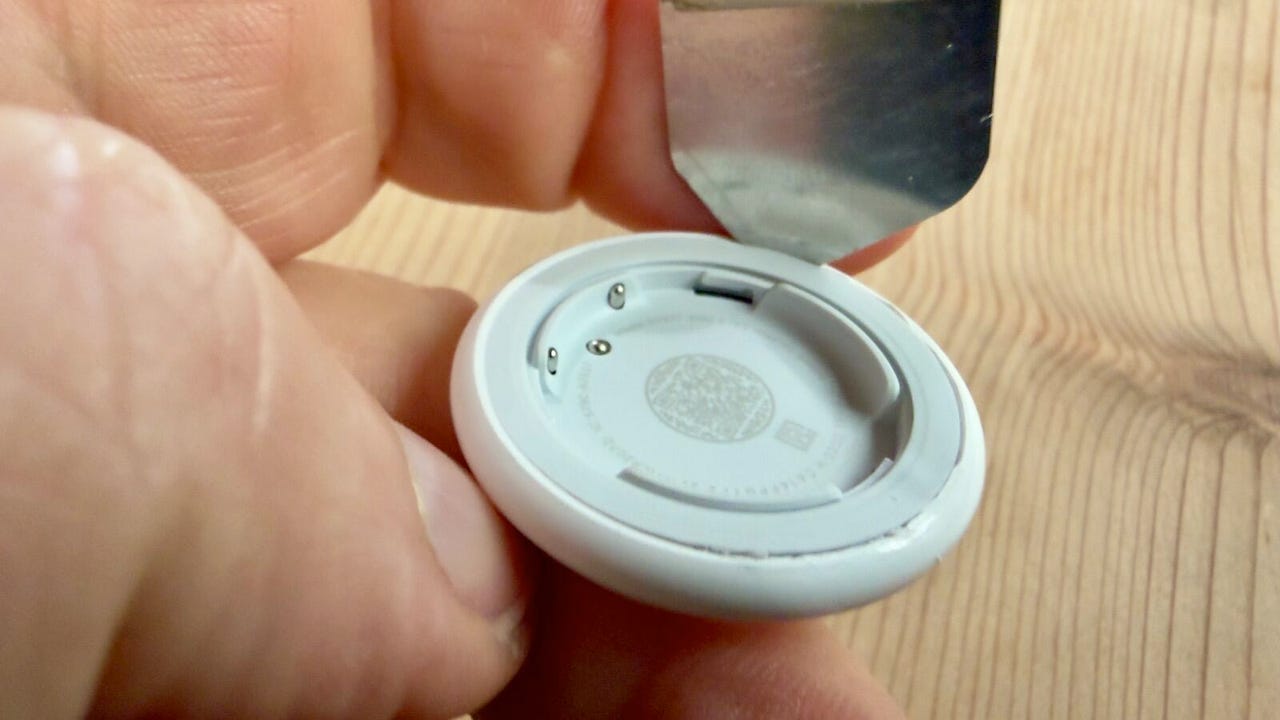
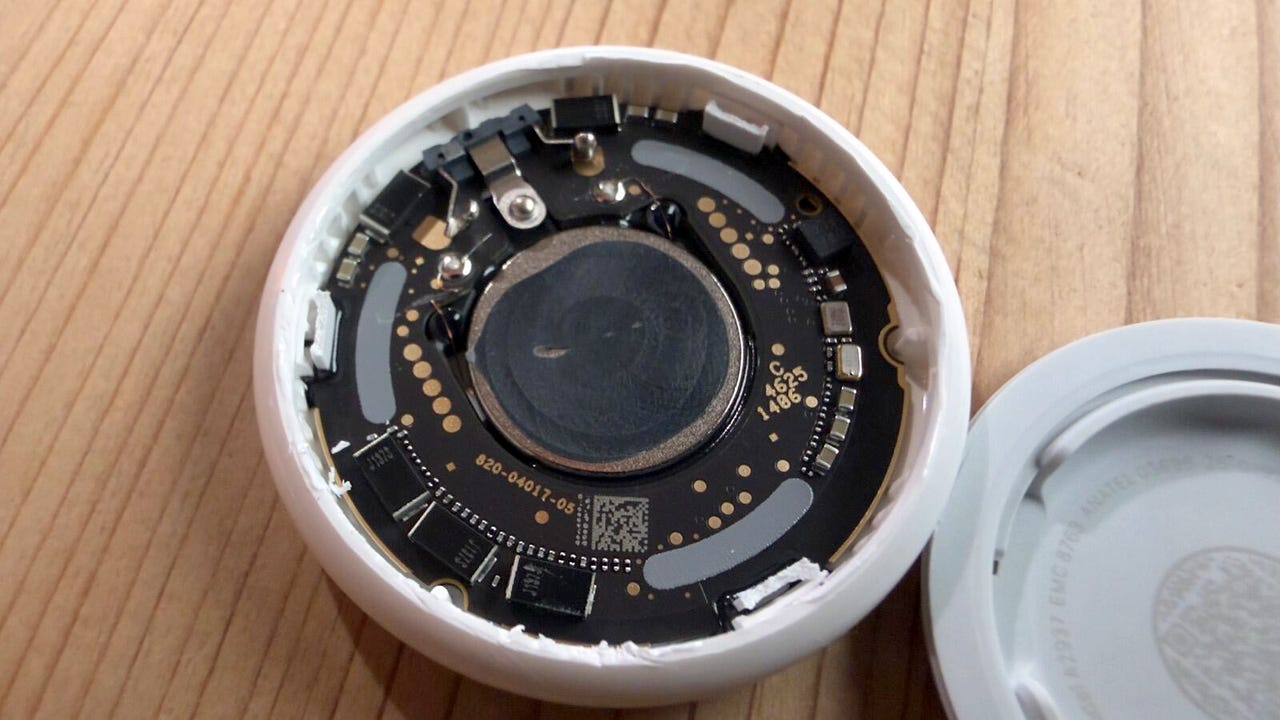
Чтобы проверить, усложнила ли Apple жизнь таким умельцам, исследователь купил упаковку новых AirTag и вскрыл один из них, причём намеренно без специальных инструментов — только с обычным спуджером.


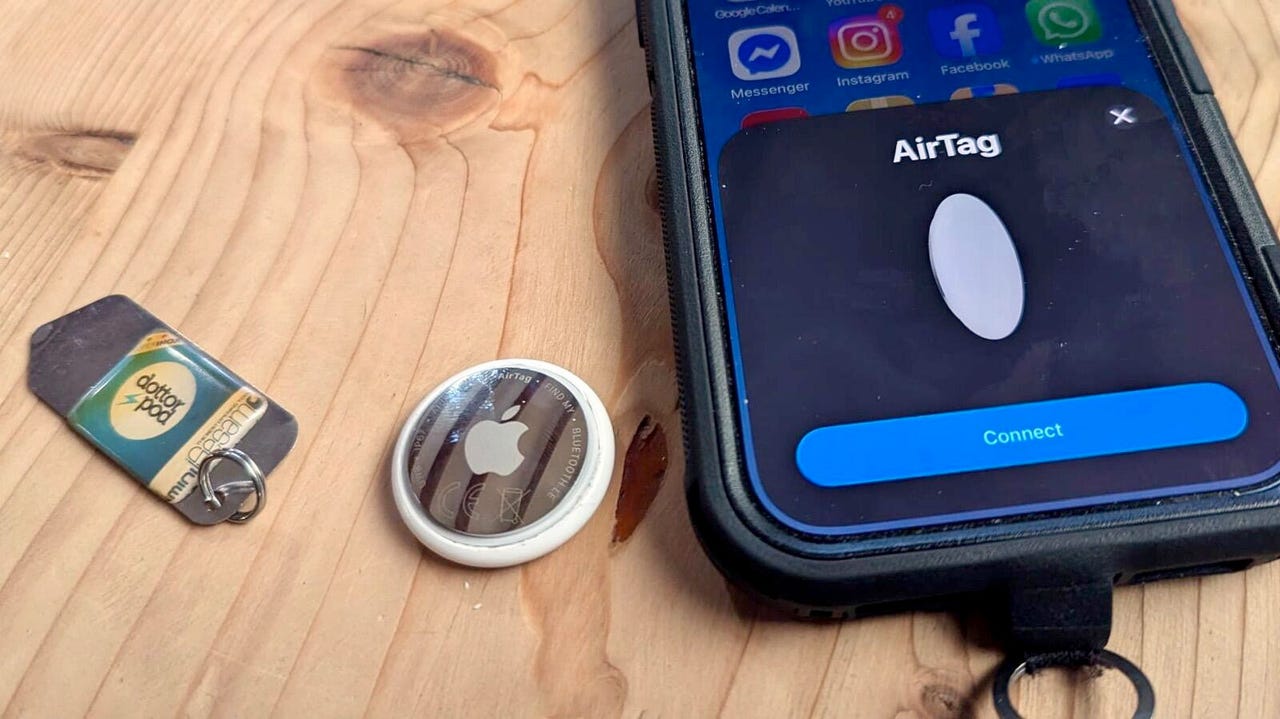
Результат оказался показателен: корпус поддался без особых усилий, динамик был выведен из строя за считаные минуты, а сам трекер затем так же легко собрался обратно. После установки батарейки AirTag «ожил» — полностью рабочий, но уже без звука.


Весь процесс, от распаковки до финального теста, занял около двух минут. По словам Кингсли-Хьюза, новые AirTag не только не стали сложнее для вскрытия, но субъективно ощущаются даже более «дружелюбными» к разбору, чем предыдущие версии.


При этом он отмечает, что Apple всё ещё может закрыть эту лазейку программно. Например, через обновление прошивки, которое будет отслеживать ток на динамике и определять ситуацию, когда звук должен воспроизводиться, но физически этого не происходит. В таком случае модифицированные AirTag можно было бы автоматически блокировать или выводить из строя.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru