


В iOS 26 нашли скрытую защиту от потерянных паролей

В iOS 26 нашли скрытую защиту от потерянных паролей

В iOS 26 нашли скрытую защиту от потерянных паролей

В iOS 26 в приложении «Пароли» появилась небольшая, но очень полезная функция, которая может спасти от знакомого многим сценария с бесконечным «Забыли пароль?». Apple добавила временное хранилище для сгенерированных паролей, которые по каким-то причинам не успели корректно сохраниться.

Ситуация довольно типичная: система предлагает надёжный пароль, вы его принимаете — а затем сайт зависает, страница перезагружается или что-то идёт не так.

В итоге пароль теряется, а пользователю остаётся только запускать процедуру восстановления доступа и надеяться, что со второй попытки всё сохранится как надо.

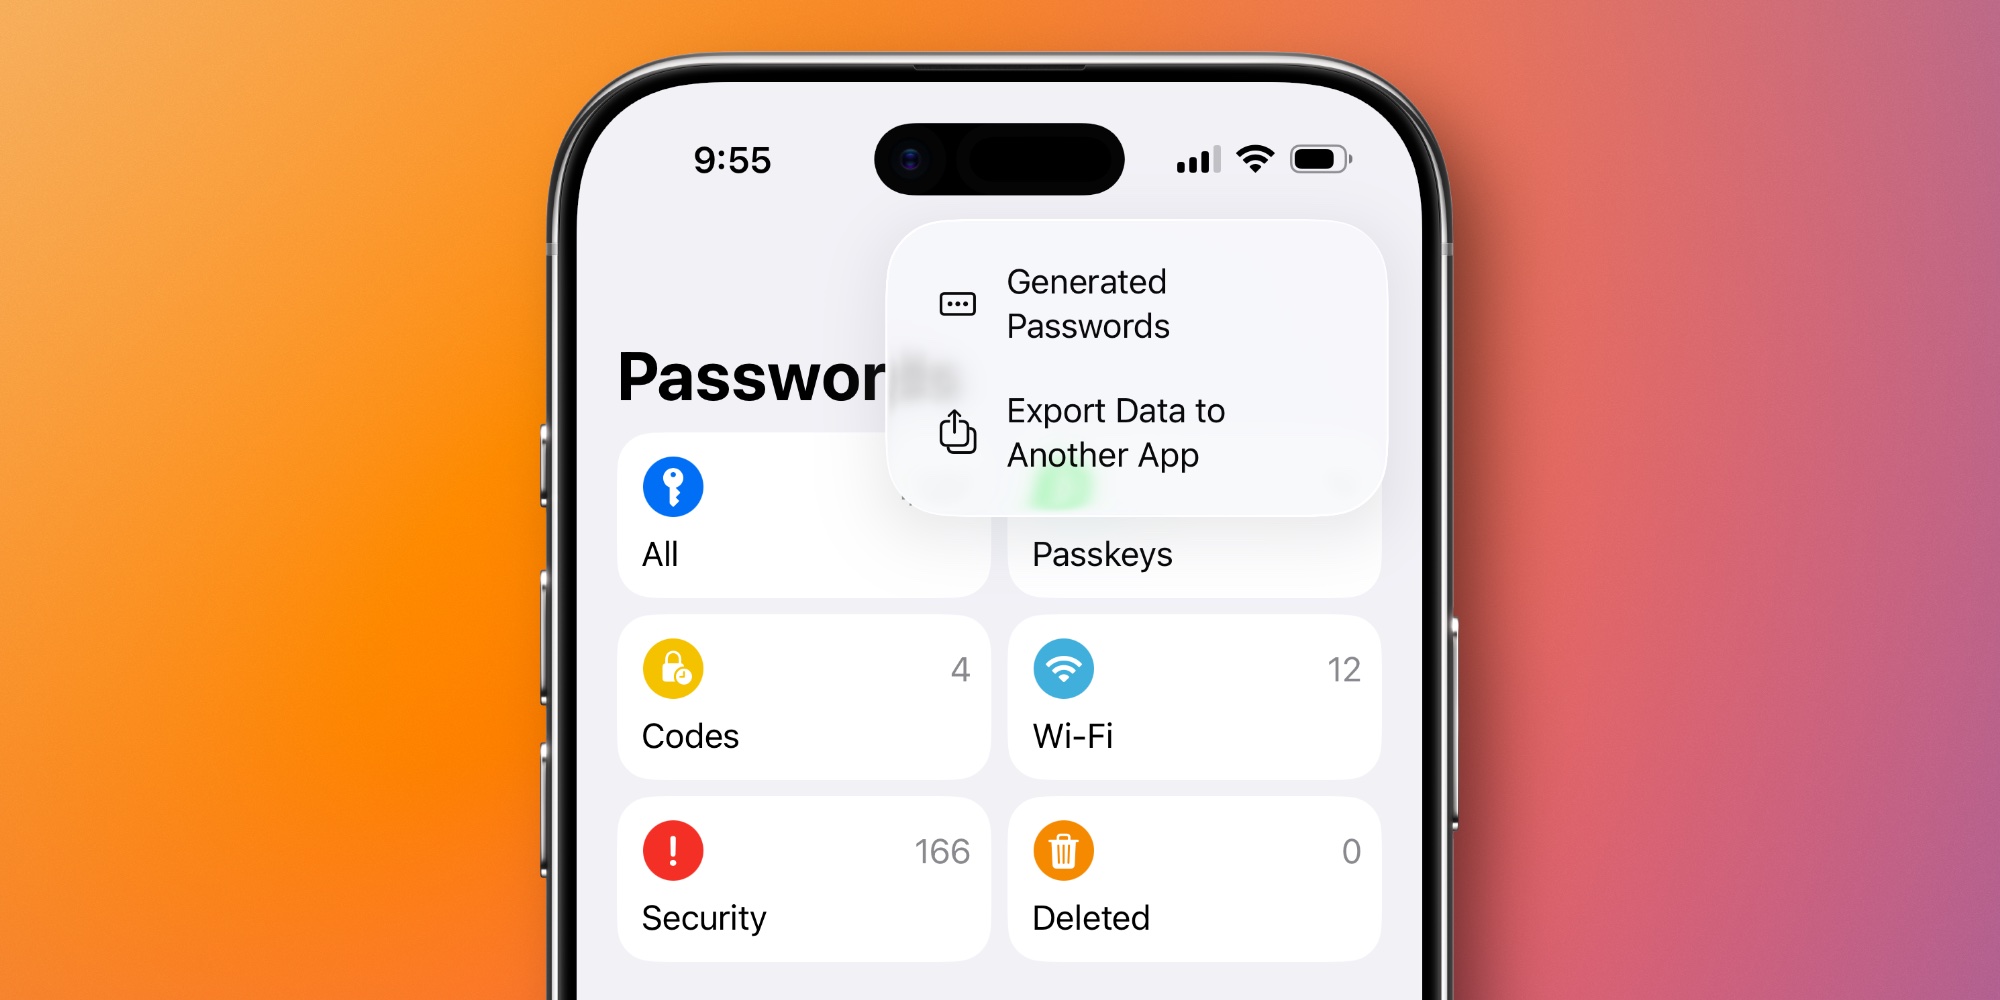
В iOS 26, по данным 9to5mac, Apple решила эту проблему, хотя и сделала это не совсем очевидно. Если недавно был сгенерирован новый пароль, но он не попал в основную базу, в приложении «Пароли» появляется дополнительный пункт меню — «Сгенерированные пароли». Найти его можно за иконкой с тремя точками в правом верхнем углу.


Фишка в том, что этот пункт отображается не всегда. Он появляется только в том случае, если система действительно хранит «временные» пароли. Если таких записей нет, меню просто исчезает, из-за чего большинство пользователей могут даже не догадываться о существовании функции.


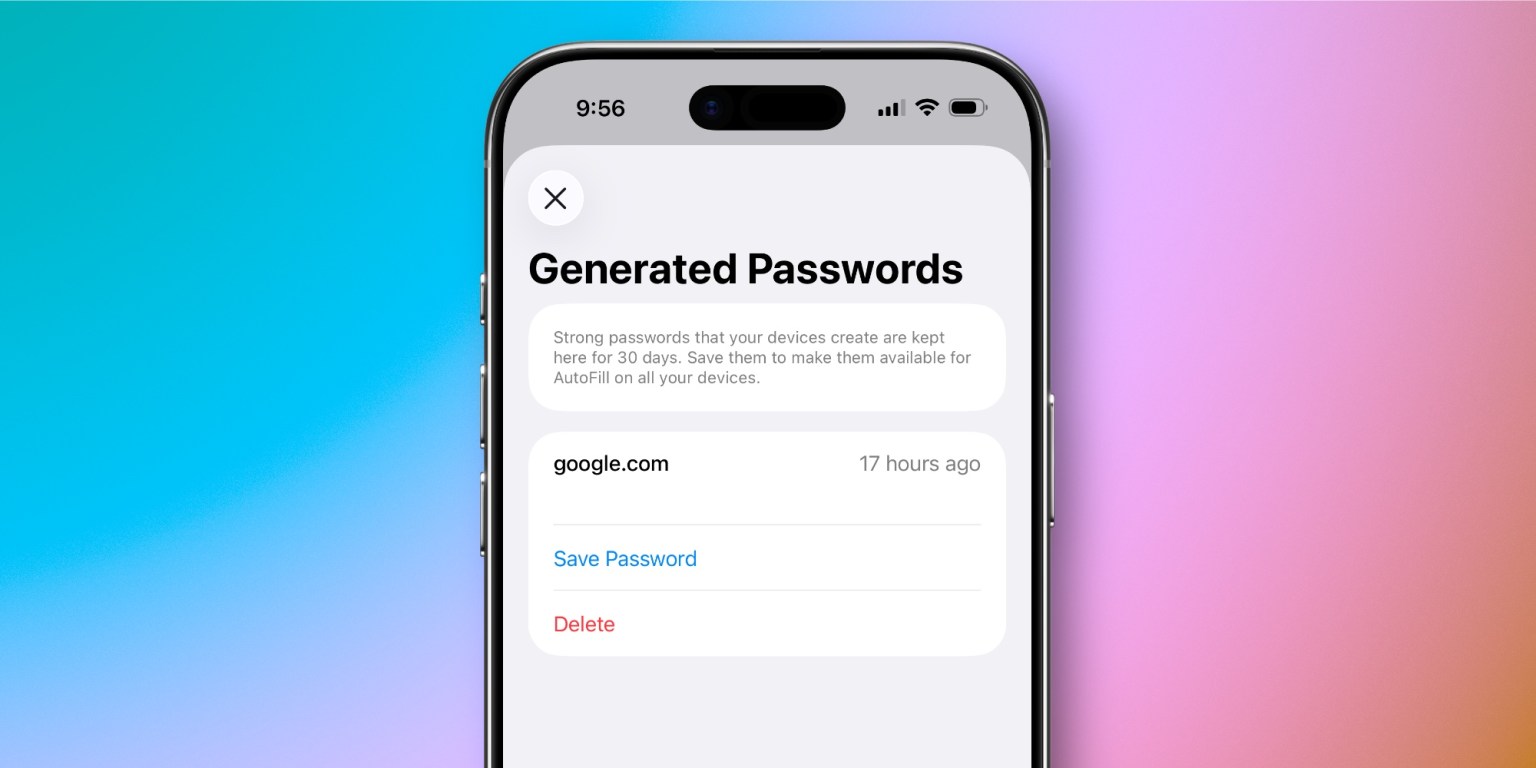
Внутри раздела показывается, для какого сайта был создан пароль, сколько времени прошло с момента генерации, а также предлагается сохранить его или удалить. По описанию Apple, такие пароли хранятся до 30 дней. Если пользователь решает сохранить пароль, система предлагает добавить имя пользователя и другие данные, чтобы оформить полноценную учётную запись для автозаполнения на всех устройствах.

Функция выглядит как мелкая деталь, но на практике может сэкономить немало времени и нервов. Единственный минус — её сложно заметить без подсказки. Небольшой индикатор или значок в интерфейсе явно не помешал бы.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru