


В iOS 26 нашли скрытую защиту от потерянных паролей

В iOS 26 нашли скрытую защиту от потерянных паролей

В iOS 26 нашли скрытую защиту от потерянных паролей

В iOS 26 в приложении «Пароли» появилась небольшая, но очень полезная функция, которая может спасти от знакомого многим сценария с бесконечным «Забыли пароль?». Apple добавила временное хранилище для сгенерированных паролей, которые по каким-то причинам не успели корректно сохраниться.

Ситуация довольно типичная: система предлагает надёжный пароль, вы его принимаете — а затем сайт зависает, страница перезагружается или что-то идёт не так.

В итоге пароль теряется, а пользователю остаётся только запускать процедуру восстановления доступа и надеяться, что со второй попытки всё сохранится как надо.

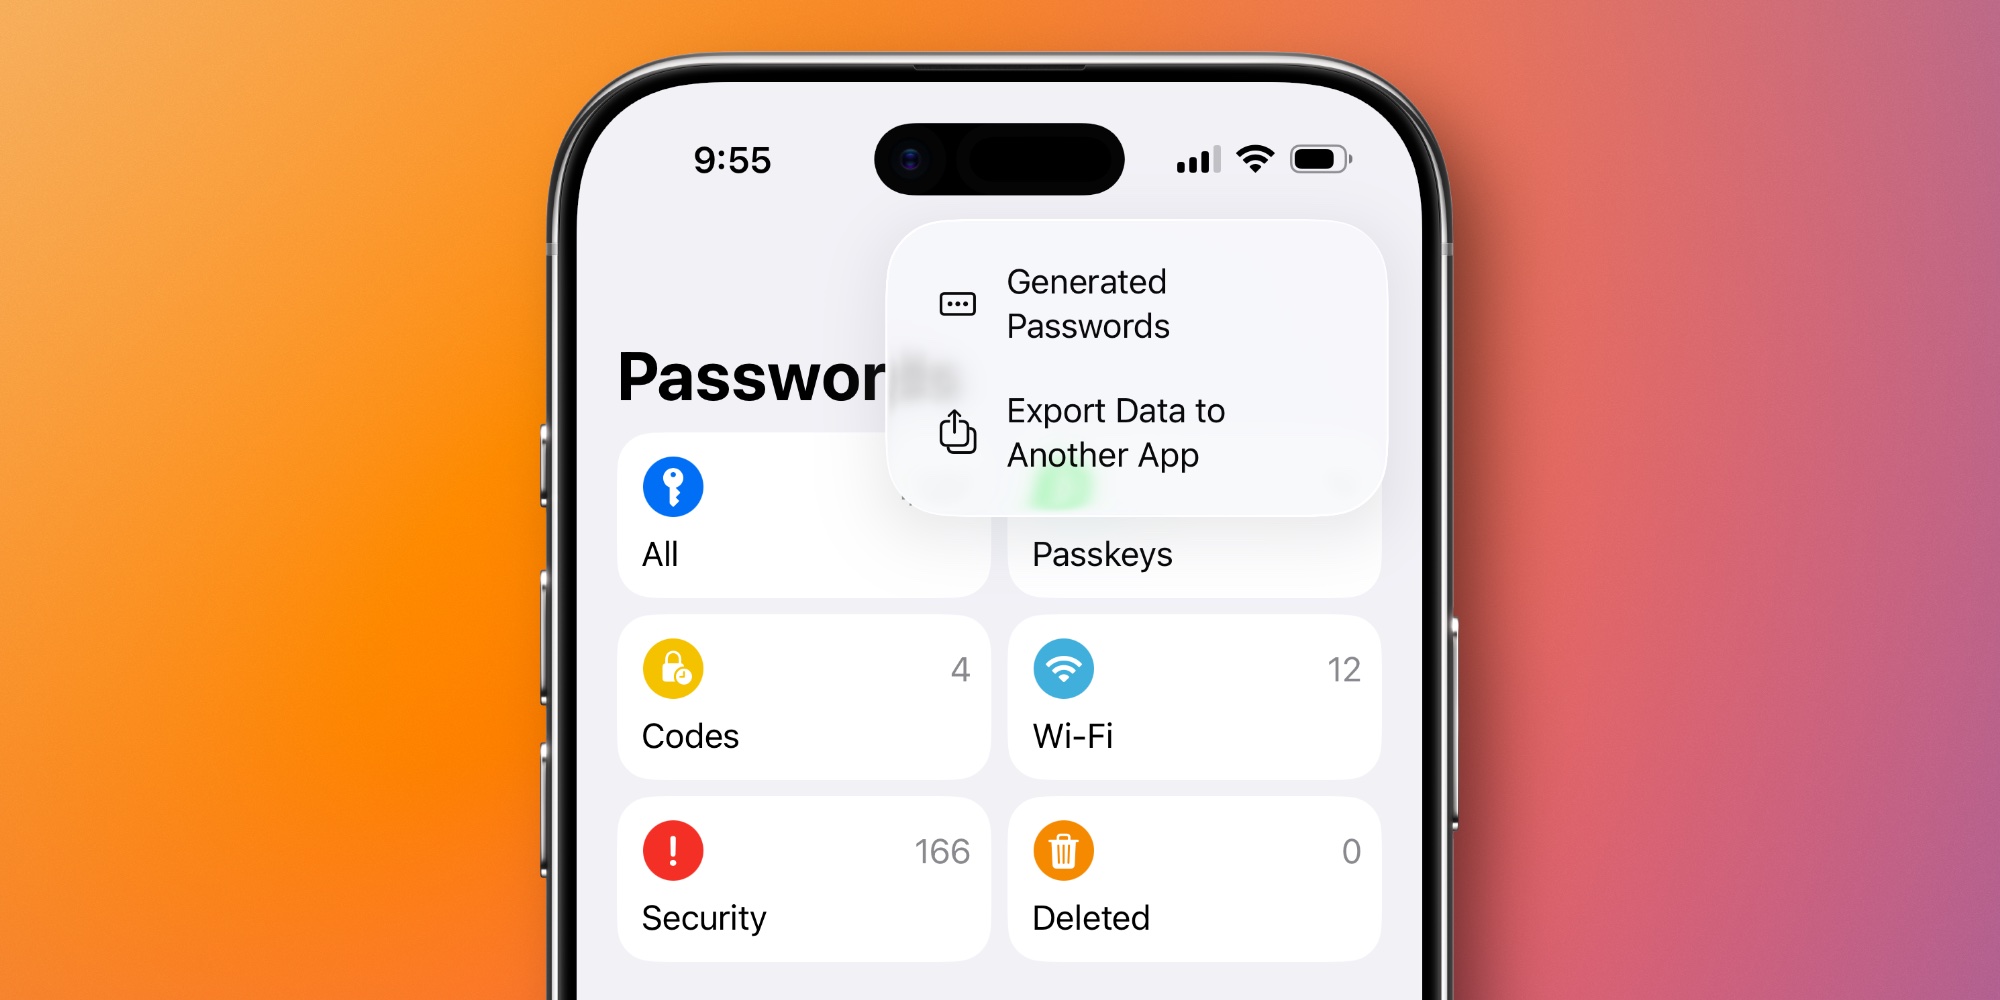
В iOS 26, по данным 9to5mac, Apple решила эту проблему, хотя и сделала это не совсем очевидно. Если недавно был сгенерирован новый пароль, но он не попал в основную базу, в приложении «Пароли» появляется дополнительный пункт меню — «Сгенерированные пароли». Найти его можно за иконкой с тремя точками в правом верхнем углу.


Фишка в том, что этот пункт отображается не всегда. Он появляется только в том случае, если система действительно хранит «временные» пароли. Если таких записей нет, меню просто исчезает, из-за чего большинство пользователей могут даже не догадываться о существовании функции.


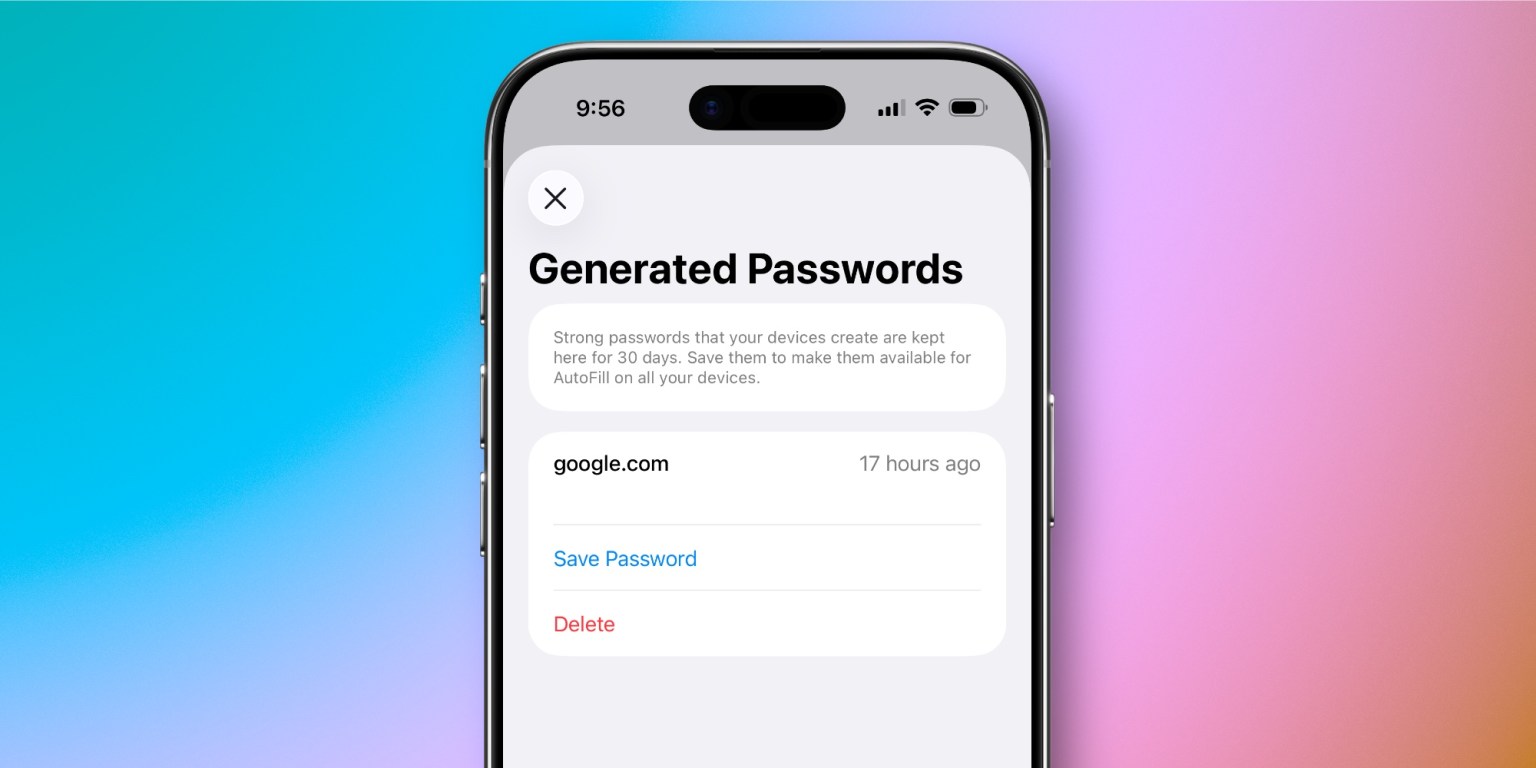
Внутри раздела показывается, для какого сайта был создан пароль, сколько времени прошло с момента генерации, а также предлагается сохранить его или удалить. По описанию Apple, такие пароли хранятся до 30 дней. Если пользователь решает сохранить пароль, система предлагает добавить имя пользователя и другие данные, чтобы оформить полноценную учётную запись для автозаполнения на всех устройствах.

Функция выглядит как мелкая деталь, но на практике может сэкономить немало времени и нервов. Единственный минус — её сложно заметить без подсказки. Небольшой индикатор или значок в интерфейсе явно не помешал бы.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru