



АНБ США и ФБР рассказали о новых брутфорс-атаках российских спецслужб

АНБ США и ФБР рассказали о новых брутфорс-атаках российских спецслужб

АНБ США и ФБР рассказали о новых брутфорс-атаках российских спецслужб

Американские и британские кибербезопасники снова обвиняют «российских хакеров» в проведении операций на правительственном уровне. На этот раз группировка Fancy Bear якобы прибегает к брутфорсу для проникновения в сети государственных и частных организаций.

В сущности, Агентство национальной безопасности (АНБ) США, ФБР, Министерство внутренней безопасности США и Центр правительственной связи (GCHQ) обвиняют российские спецслужбы в целой серии кибератак, которые длятся аж с середины 2019 года.

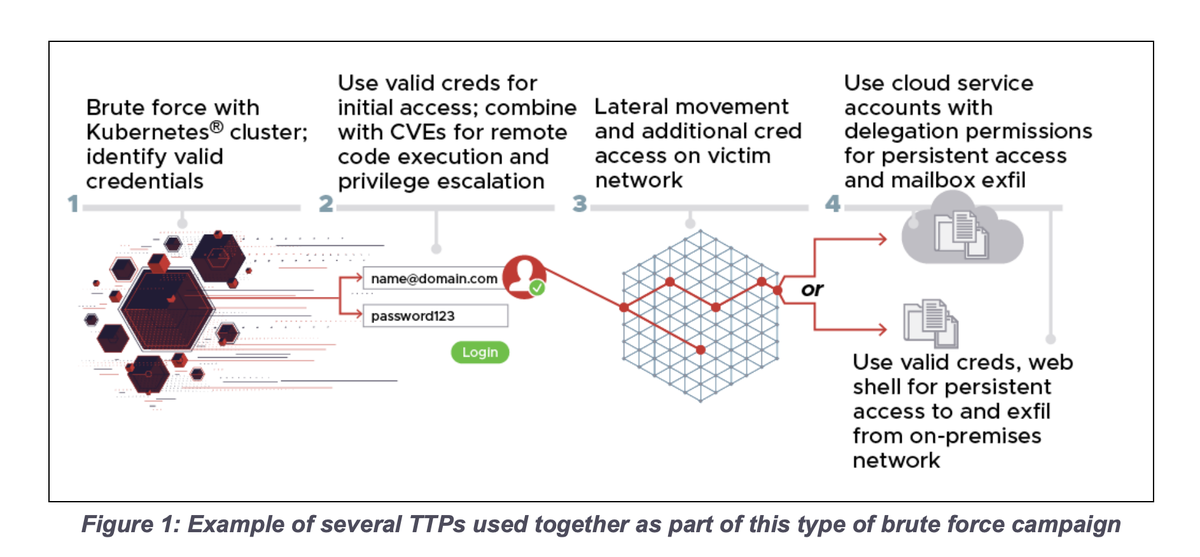
Основная цель Кремля — собрать побольше конфиденциальной информации у стратегически важных организаций, считают в США и Великобритании. Для доступа к таким данным Fancy Bear методично перебирает связки логин-пароль, используемые военными подрядчиками, компаниями энергетической и правовой сферы, аналитическими центрами и университетами.

Помимо этого, американские и британские спецслужбы заявили, что российские хакеры задействуют контейнеры Kubernetes для более успешных попыток брутфорс, а для ухода от обнаружения киберпреступники используют TOR и платные VPN-сервисы.


Согласно опубликованной (PDF) информации, российские спецслужбы также эксплуатируют известные уязвимости (например, CVE-2020-0688 и CVE-2020-17144 в серверах Microsoft Exchange). Такой подход позволяет атакующим получить доступ к внутренним серверам.

Далее злоумышленники передвигаются по сети латерально и крадут защищённые конфиденциальные данные, включая электронные переписки.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru