



АНБ США и ФБР рассказали о новых брутфорс-атаках российских спецслужб

АНБ США и ФБР рассказали о новых брутфорс-атаках российских спецслужб

АНБ США и ФБР рассказали о новых брутфорс-атаках российских спецслужб

Американские и британские кибербезопасники снова обвиняют «российских хакеров» в проведении операций на правительственном уровне. На этот раз группировка Fancy Bear якобы прибегает к брутфорсу для проникновения в сети государственных и частных организаций.

В сущности, Агентство национальной безопасности (АНБ) США, ФБР, Министерство внутренней безопасности США и Центр правительственной связи (GCHQ) обвиняют российские спецслужбы в целой серии кибератак, которые длятся аж с середины 2019 года.

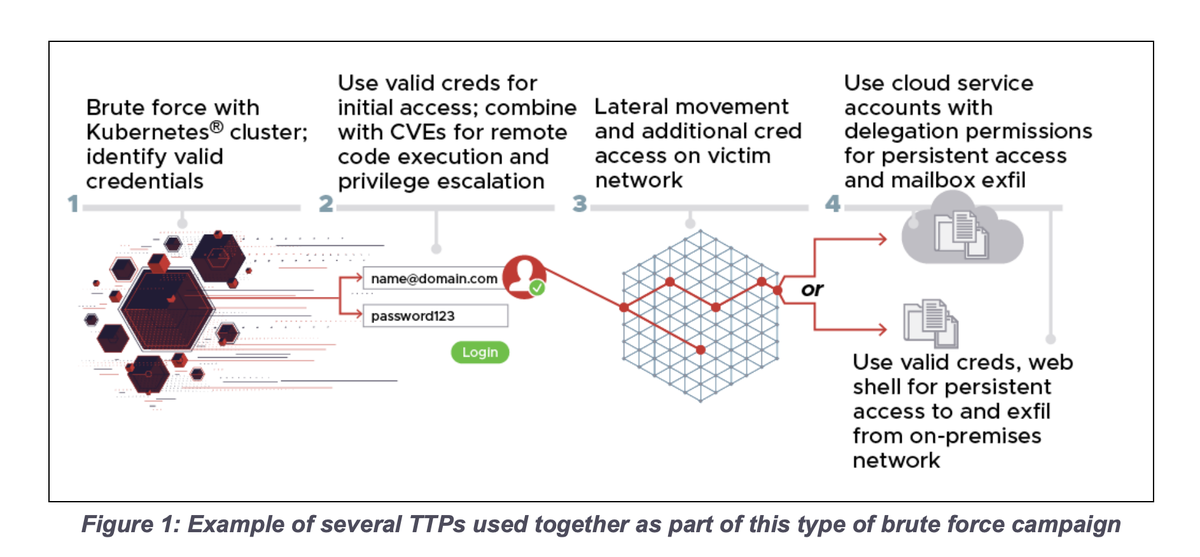
Основная цель Кремля — собрать побольше конфиденциальной информации у стратегически важных организаций, считают в США и Великобритании. Для доступа к таким данным Fancy Bear методично перебирает связки логин-пароль, используемые военными подрядчиками, компаниями энергетической и правовой сферы, аналитическими центрами и университетами.

Помимо этого, американские и британские спецслужбы заявили, что российские хакеры задействуют контейнеры Kubernetes для более успешных попыток брутфорс, а для ухода от обнаружения киберпреступники используют TOR и платные VPN-сервисы.


Согласно опубликованной (PDF) информации, российские спецслужбы также эксплуатируют известные уязвимости (например, CVE-2020-0688 и CVE-2020-17144 в серверах Microsoft Exchange). Такой подход позволяет атакующим получить доступ к внутренним серверам.

Далее злоумышленники передвигаются по сети латерально и крадут защищённые конфиденциальные данные, включая электронные переписки.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru