


АНБ США и ФБР рассказали о новых брутфорс-атаках российских спецслужб

АНБ США и ФБР рассказали о новых брутфорс-атаках российских спецслужб

...
АНБ США и ФБР рассказали о новых брутфорс-атаках российских спецслужб

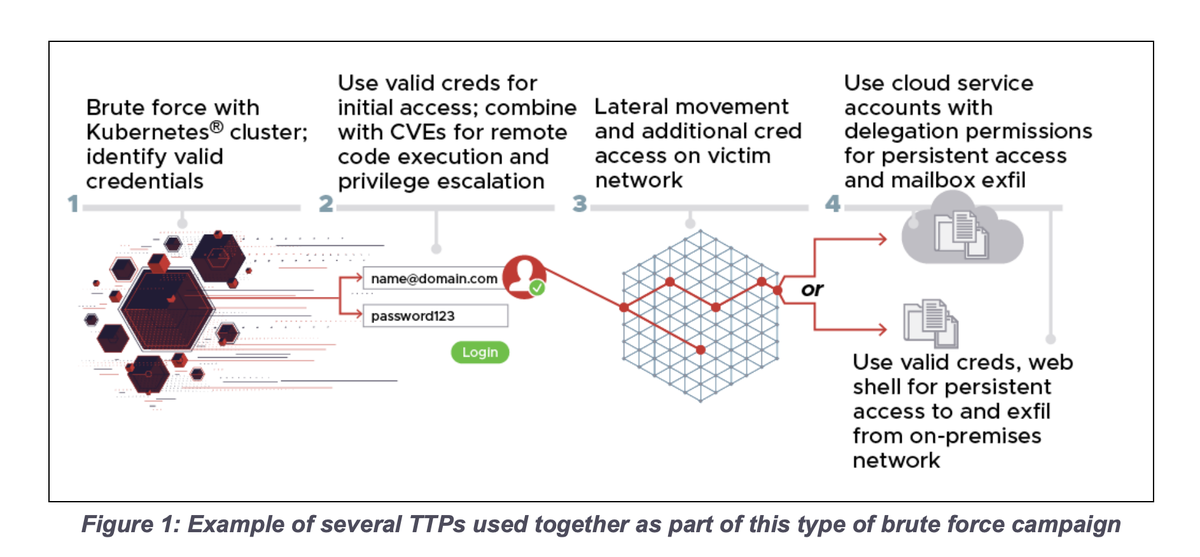
Американские и британские кибербезопасники снова обвиняют «российских хакеров» в проведении операций на правительственном уровне. На этот раз группировка Fancy Bear якобы прибегает к брутфорсу для проникновения в сети государственных и частных организаций.

В сущности, Агентство национальной безопасности (АНБ) США, ФБР, Министерство внутренней безопасности США и Центр правительственной связи (GCHQ) обвиняют российские спецслужбы в целой серии кибератак, которые длятся аж с середины 2019 года.

Основная цель Кремля — собрать побольше конфиденциальной информации у стратегически важных организаций, считают в США и Великобритании. Для доступа к таким данным Fancy Bear методично перебирает связки логин-пароль, используемые военными подрядчиками, компаниями энергетической и правовой сферы, аналитическими центрами и университетами.

Помимо этого, американские и британские спецслужбы заявили, что российские хакеры задействуют контейнеры Kubernetes для более успешных попыток брутфорс, а для ухода от обнаружения киберпреступники используют TOR и платные VPN-сервисы.


Согласно опубликованной (PDF) информации, российские спецслужбы также эксплуатируют известные уязвимости (например, CVE-2020-0688 и CVE-2020-17144 в серверах Microsoft Exchange). Такой подход позволяет атакующим получить доступ к внутренним серверам.

Далее злоумышленники передвигаются по сети латерально и крадут защищённые конфиденциальные данные, включая электронные переписки.

Подпишитесь на новости

Банки и операторы будут сообщать платформам о смерти пользователей

Неактивная учетная запись — не всегда безобидный цифровой архив. Минцифры развивает обмен сведениями, который позволит передавать интернет-платформам информацию о смерти клиентов банков и операторов связи. Цель — блокировать такие аккаунты и снижать риск мошенничества.

Об этом на форуме «Цифровые решения» рассказала директор департамента развития технологий цифровой идентификации Минцифры Татьяна Скворцова, сообщает РИА Новости.

По ее словам, совместно с цифровыми платформами прорабатываются дополнительные сценарии передачи сведений. Они касаются не только умерших пользователей, но и мошенников и их жертв.

Логика инициативы — дать площадкам сигнал, после которого можно принять защитные меры. Скворцова также выразила ожидание, что к обмену подключатся «Авито» и РВБ.

Однако в доступном сообщении не раскрыты сроки полноценного запуска, порядок проверки данных и процедура действий с конкретной учетной записью. Поэтому говорить, что аккаунты уже массово блокируют, преждевременно.

И еще один важный момент: блокировка доступа и удаление содержимого — не одно и то же. Судьба цифровых архивов и доступ к ним наследников в приведенном заявлении не описаны.

RSS: Новости на портале Anti-Malware.ru