



Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Группа хакеров, состоявшая в партнерских отношениях с владельцами шифровальщика Darkside, взломала сайт поставщика IP-камер и внесла вредоносный код в два программных пакета, предлагаемых для скачивания. Атаку на цепочку поставок удалось обнаружить и пресечь благодаря оперативности одной из жертв заражения, призвавшей на помощь сторонних специалистов.

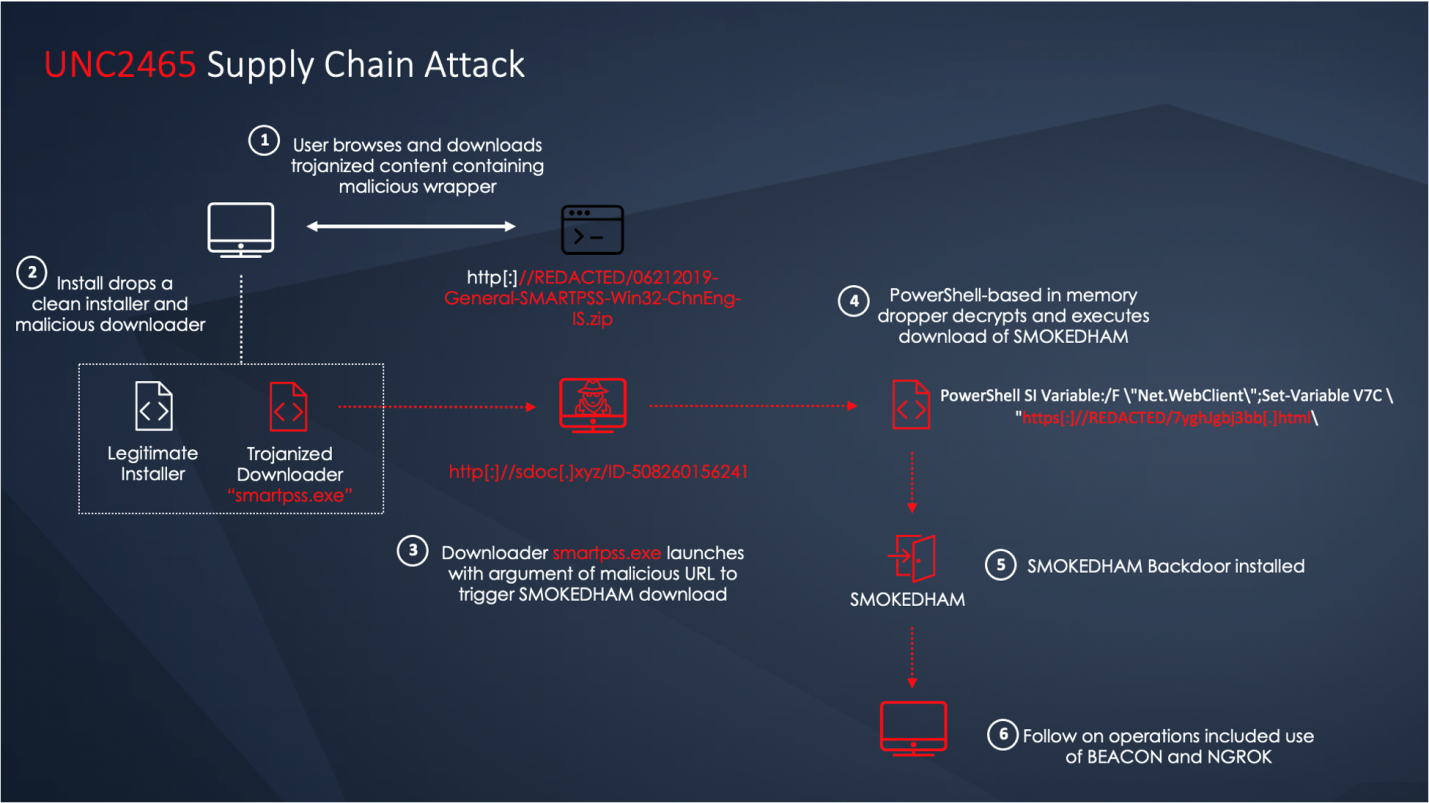
Как оказалось, хакеры проникли в ее сеть с помощью вредоносной версии Windows-приложения SmartPSS (предназначено для работы с камерами Dahua). Зловреда 18 мая загрузил с легитимного сайта один из сотрудников пострадавшей компании. Выявив источник, исследователи из Mandiant уведомили вендора о взломе, и сайт уже очистили от инфекции.

Троянизированный инсталлятор установил в систему бэкдор, который эксперты идентифицировали как SMOKEDHAM. Наличие этого выполняемого в памяти зловреда позволило определить авторов атаки: SMOKEDHAM использует единственная ОПГ — в Mandiant ей присвоили кодовое имя UNC2465.

Обеспечив себе точку входа в сеть, злоумышленники закрепились в системе, загрузив с помощью бэкдора легитимную утилиту NGROK. (Эта программа позволяет создавать туннели для интернет-доступа к локальным серверам, размещенным за NAT.).

Через пять дней они пустили в ход дополнительные инструменты: кейлоггер, Cobalt Strike, а также собрали логины и пароли локальных пользователей, сделав дампы памяти lsass.exe. Добыв нужную информацию, взломщики начали продвигаться вширь по сети, используя RDP.


Группировка UNC2465 — один из нескольких постоянных клиентов Darkside-сервиса, которых в Mandiant различают по номерам. Такие партнеры обычно взламывают сеть, а затем запускают в нее арендованного шифровальщика, делясь выручкой от его работы с владельцами зловреда.

После закрытия этого одиозного предприятия его клиентура осталась без основного орудия выколачивания денег и начала искать альтернативы. Не исключено, что в ближайшем будущем UNC2465 найдет замену Darkside и возобновит сбор дани с жертв взлома.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru