



Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Менеджер паролей от антивирусной компании «Лаборатория Касперского» получил ряд улучшений, среди которых можно выделить функцию проверки надёжности пароля и более удобное управление в системе Windows.

Специалисты Kaspersky напомнили, что рынок менеджеров паролей продолжает расти. Чтобы убедиться в этом, достаточно взглянуть на последний опрос Mordor Intelligence, показавший, что в 2020 году этот рынок оценили в $1 246,9 млн.

Более того, ожидается, что к 2026 году менеджеры паролей достигнуть отметки в $3 071 млн. А всё потому, что мы до сих пор вынуждены полагаться на пароли, при этом их трудно запоминать и постоянно держать в голове.

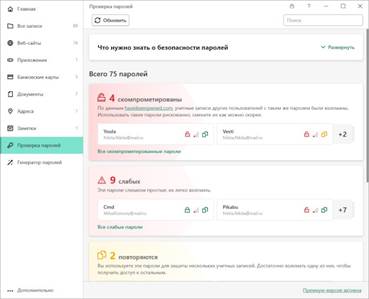
В новой версии Kaspersky Password Manager для Windows разработчики добавили удобные вкладки навигации — «Недавнее», «Избранное» — и полезные советы. Но особенно хотелось бы выделить функцию проверки надёжности пароля.

Новая вкладка «Проверка паролей» позволяет в режиме реального времени оценить устойчивость каждого из сохранённых паролей. Нововведение даже сортирует учётные данные по степени надёжности и объединяет их в соответствующие группы.

Помимо этого, менеджер паролей от «Лаборатории Касперского» теперь позволяет подключить автозаполнение в приложениях Windows. Для этого можно настроить комбинации горячих клавиш, чтобы максимально быстро получать доступ к записям.


Подробную информацию о Kaspersky Password Manager можно получить на официальном сайте антивирусного гиганта.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru