



Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Менеджер паролей от антивирусной компании «Лаборатория Касперского» получил ряд улучшений, среди которых можно выделить функцию проверки надёжности пароля и более удобное управление в системе Windows.

Специалисты Kaspersky напомнили, что рынок менеджеров паролей продолжает расти. Чтобы убедиться в этом, достаточно взглянуть на последний опрос Mordor Intelligence, показавший, что в 2020 году этот рынок оценили в $1 246,9 млн.

Более того, ожидается, что к 2026 году менеджеры паролей достигнуть отметки в $3 071 млн. А всё потому, что мы до сих пор вынуждены полагаться на пароли, при этом их трудно запоминать и постоянно держать в голове.

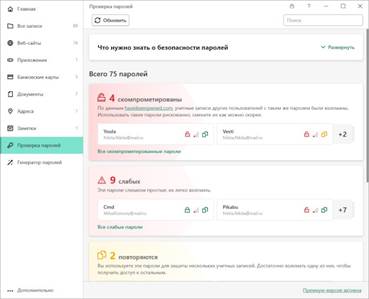
В новой версии Kaspersky Password Manager для Windows разработчики добавили удобные вкладки навигации — «Недавнее», «Избранное» — и полезные советы. Но особенно хотелось бы выделить функцию проверки надёжности пароля.

Новая вкладка «Проверка паролей» позволяет в режиме реального времени оценить устойчивость каждого из сохранённых паролей. Нововведение даже сортирует учётные данные по степени надёжности и объединяет их в соответствующие группы.

Помимо этого, менеджер паролей от «Лаборатории Касперского» теперь позволяет подключить автозаполнение в приложениях Windows. Для этого можно настроить комбинации горячих клавиш, чтобы максимально быстро получать доступ к записям.


Подробную информацию о Kaspersky Password Manager можно получить на официальном сайте антивирусного гиганта.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru