



Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

В интернете наблюдается всплеск сканов, нацеленных на выявление уязвимых экземпляров vCenter Server. Неизвестные пытаются атаковать критическую RCE-брешь, для которой VMware недавно выпустила заплатку.

Уязвимость, о которой идет речь (CVE-2021-21985), связана с работой расширения Virtual SAN Health Check, предназначенного для мониторинга состояния хранилищ vSAN. По словам разработчика, в этом по умолчанию включенном плагине отсутствует проверка достоверности пользовательского ввода. При наличии сетевого доступа к серверу на порту 443 этот недочет можно использовать для выполнения произвольных команд в целевой ОС с самыми высокими привилегиями.

Степень опасности уязвимости оценена в 9,8 балла из 10 возможных по шкале CVSS. Ее наличие подтверждено для vCenter Server веток 7.0, 6.7 и 6.5; проблема затрагивает также гибридные облака, созданные с помощью VMware vCloud Foundation версии 3 или 4. Соответствующие обновления для обоих продуктов были выпущены 25 мая.

Рост скан-активности, связанной с CVE-2021-21985, был зафиксирован несколько дней назад и пока актуален. По всей видимости, этот всплеск спровоцировала публикация PoC-эксплойта.

Схожая ситуация наблюдалась в феврале; VMware тогда тоже пропатчила RCE-уязвимость в vCenter Server (CVE-2021-21972), и через пару дней исследователи обнаружили, что новую лазейку уже вовсю ищут.

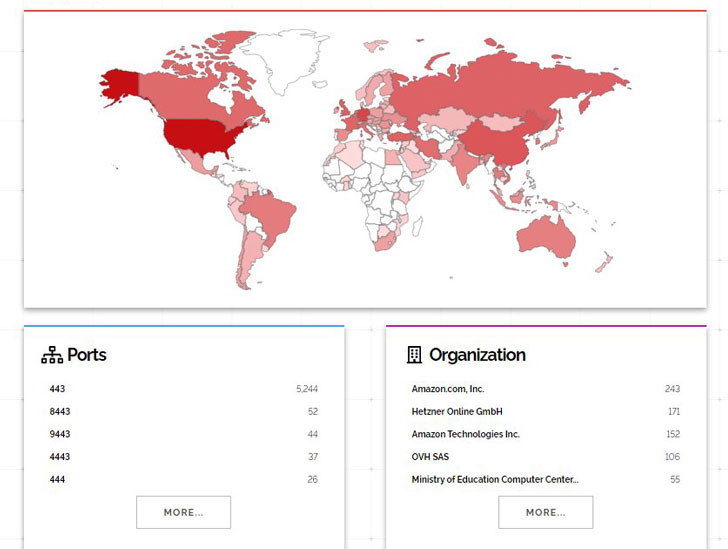
Поиск по Shodan на момент выхода заплат для новой RCE выявил тысячи серверов vCenter, подключенных к интернету. Наибольшее количество таких потенциально уязвимых узлов (1,4 тыс.) размещено в США.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru