



НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

Хорошо подготовленные кибератаки на субъекты критической информационной инфраструктуры (КИИ) России в 2020 году продемонстрировали рост более чем на 40% в сравнении с 2019 годом. Сюда же вошли кампании против крупных органов государственной власти. Об этом рассказали специалисты «Ростелеком-Солар» и представители НКЦКИ.

Статистику по атакам на российские органы власти эксперты представили на пресс-конференции, которая прошла 18 мая.

Оказалось, что преступники начали осваиваться в инфраструктуре ещё в 2017 году. Три с половиной года им удавалось оставаться незамеченными. В прошлом году кибергруппа попыталась атаковать одного из клиентов Solar JSOC — федеральный орган государственной власти.

Расследование именно этого инцидента помогло пролить свет на всю кампанию хорошо подготовленных преступников. К тому моменту у атакующих было более 12 резервных каналов доступа в инфраструктуру целевого органа власти.

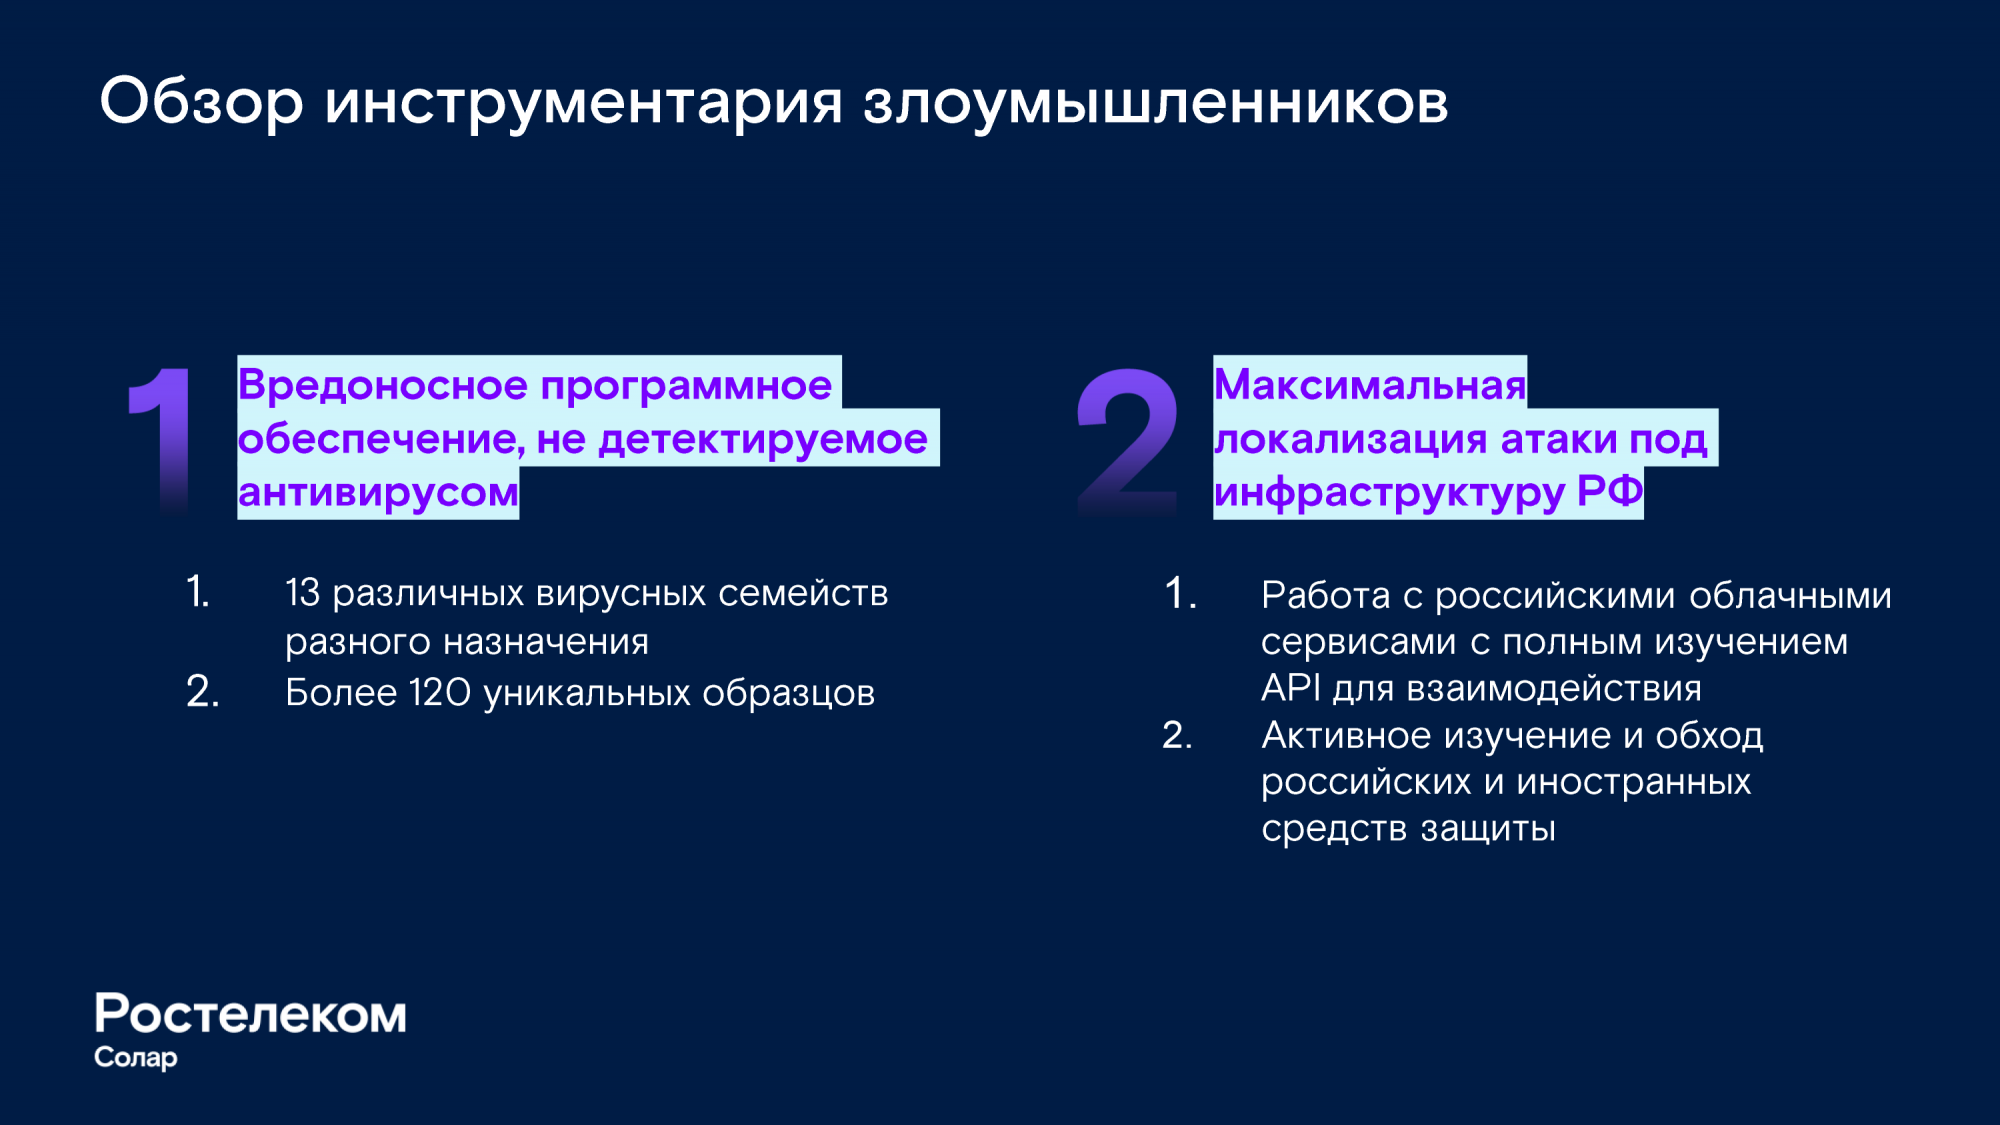
Примечательно, что для данной кибероперации преступники написали более 120 уникальных семплов вредоносных программ, а также тщательно изучили российскую ИКТ.


Как объяснили специалисты «Ростелеком-Солар», в среднем у злоумышленников уходил приблизительно месяц на получение полного контроля над ключевыми узлами инфраструктур организаций.

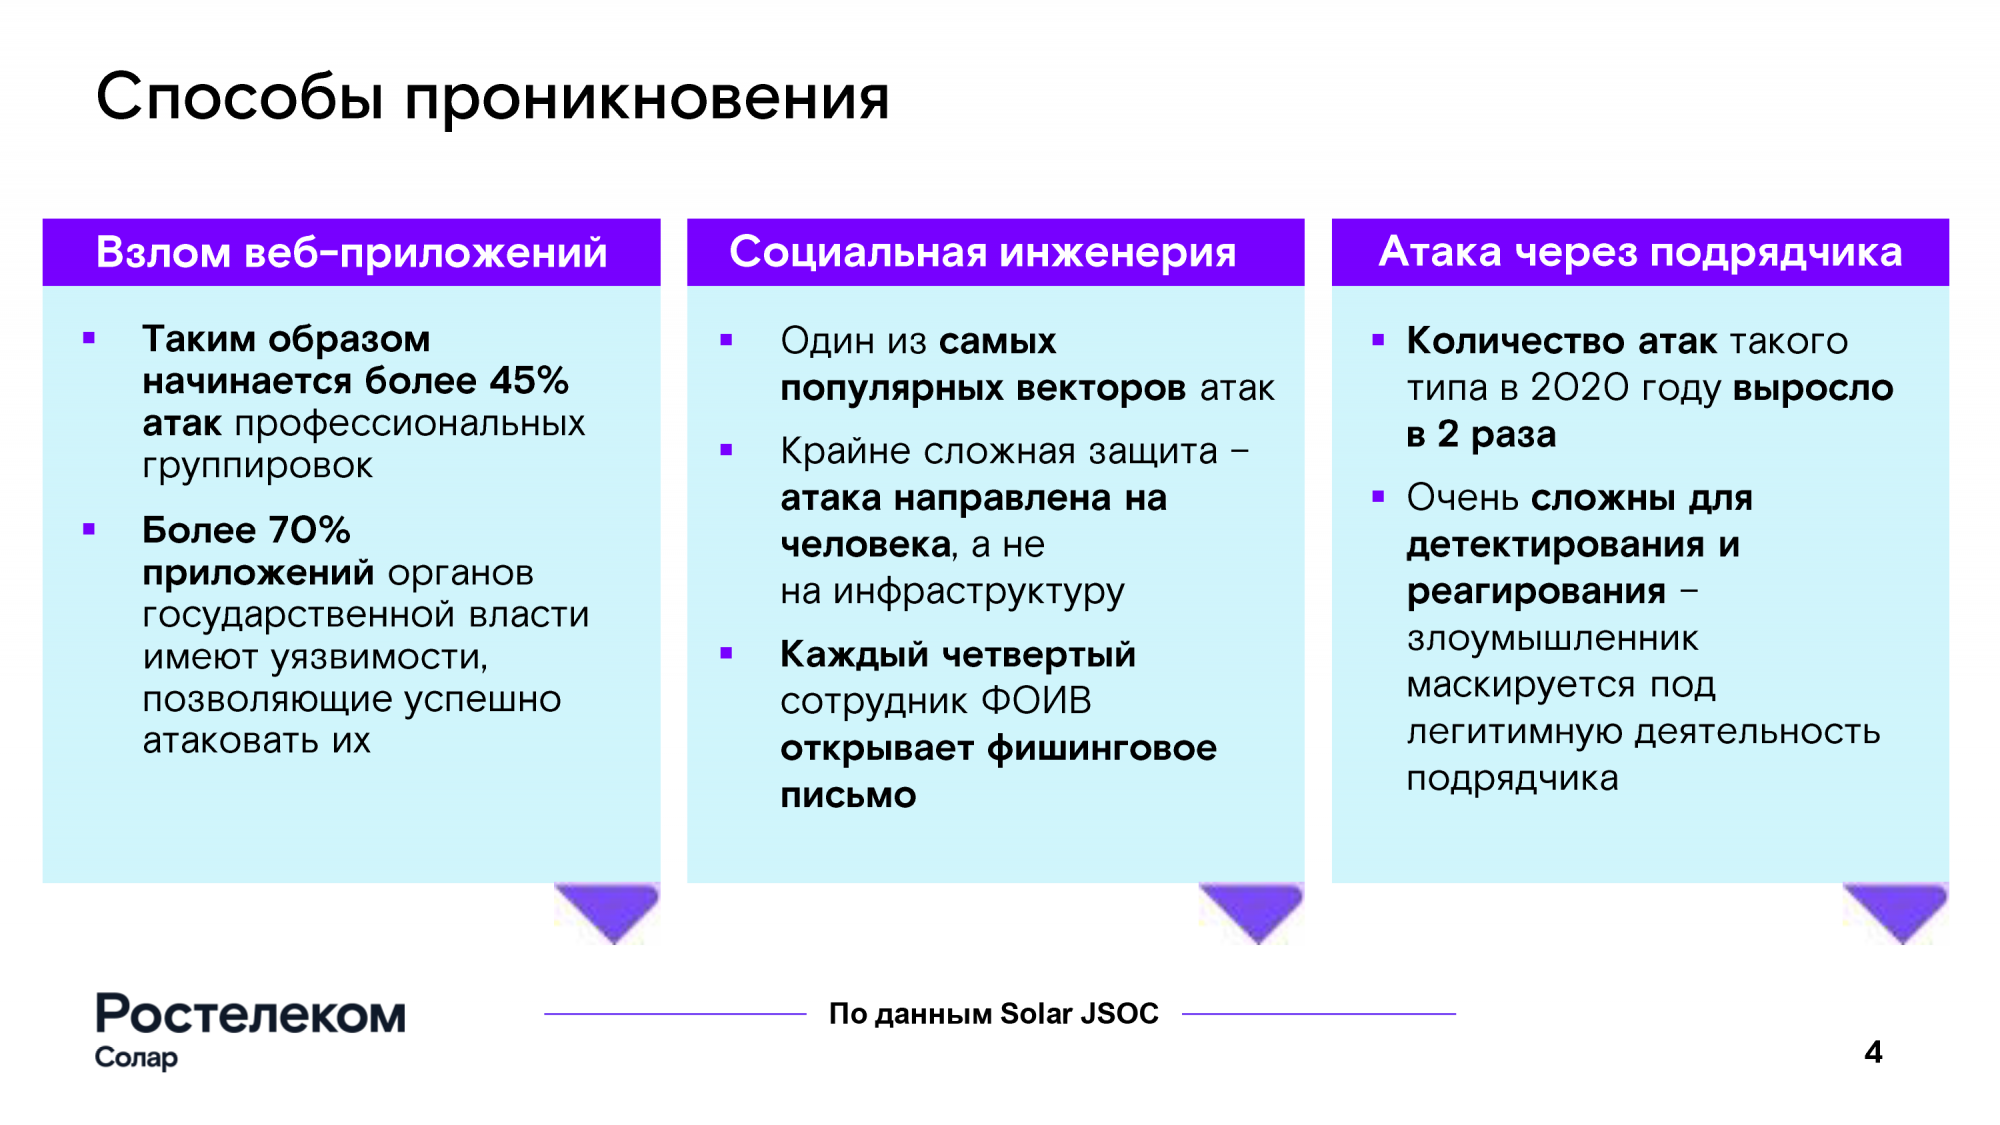
В Solar JSOC отметили, что более 45% таргетированных атак на ФОИВ начинаются со взлома веб-приложений. При этом почти 70% организаций пользуются уязвимыми веб-ресурсами, позволяющими преступникам проникнуть в инфраструктуру и развить атаку.


Почти 50% киберинцидентов удаётся обнаружить только при помощи сложных интеллектуальных систем безопасности. Выявить целевые атаки хорошо подготовленных преступников может лишь профессиональная команда, состоящая не менее чем из 10 сотрудников.

На днях «Ростелеком-Солар» также сообщала о целевых атаках на российские органы государственной власти.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru