



Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

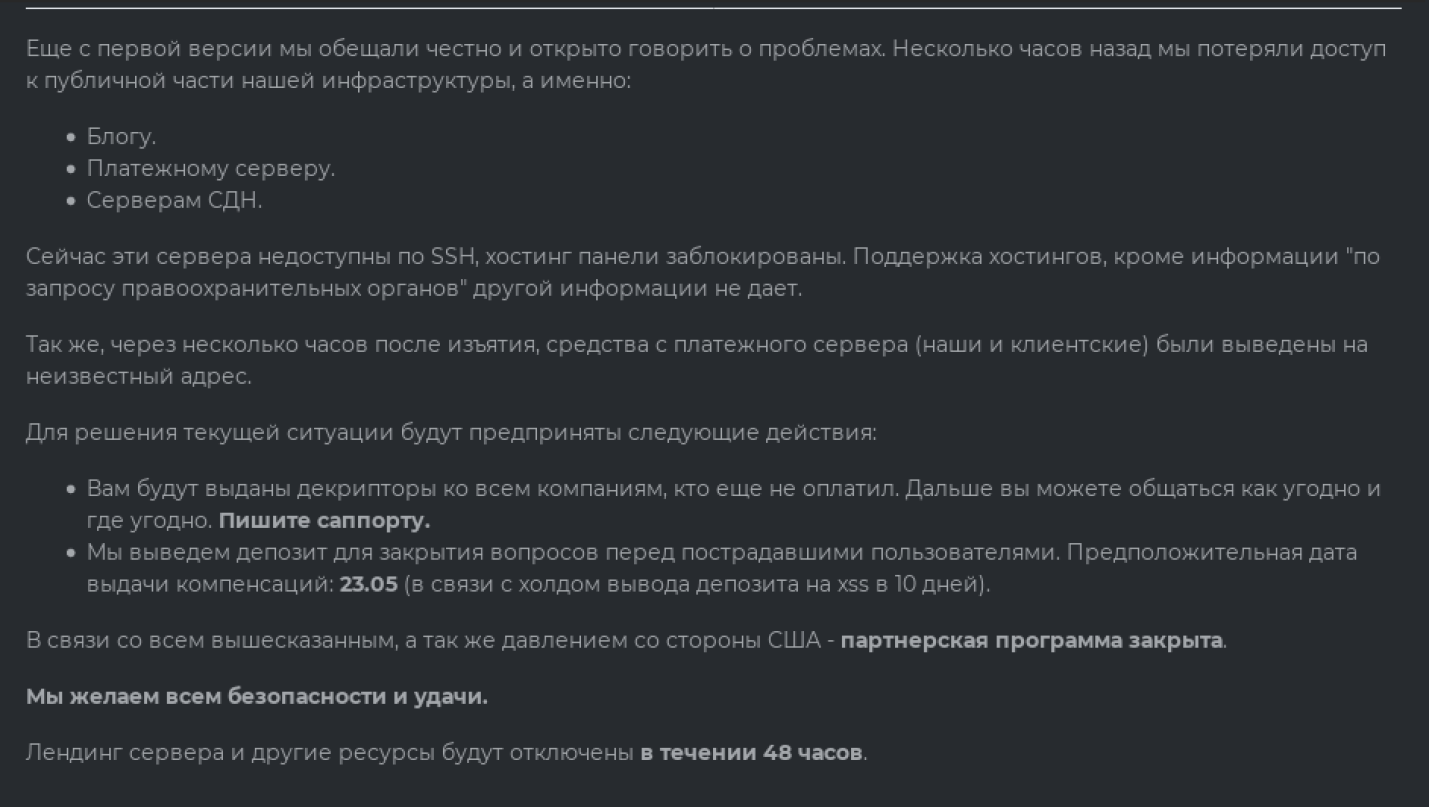
Криминальная группа, стоящая за Darkside, закрыла свой сервис RaaS (Ransomware-as-a-Service, доступ к вымогательской программе как услуга), отключила соответствующие ресурсы и пообещала выдать партнерам декрипторы для пострадавших компаний. Соответствующее объявление было опубликовано на одном из хакерских форумов после того, как хозяева зловреда потеряли доступ к открытой части своей инфраструктуры и лишились криптовалюты, полученной от жертв заражения.

В качестве дополнительной причины закрытия партнерской программы владельцы Darkside назвали давление со стороны американских властей. После атаки на Colonial Pipeline, нарушившей снабжение бензином половины Восточного побережья США, президент Джо Байден пообещал, что варвары не останутся безнаказанными.

ФБР уже запустило расследование, и, судя по записи представителя сервиса Darkside, доступ к хостингу им заблокировали с подачи правоохранительных органов. Официального заявления властей об этом пока не было. Не исключено, что угроза преследования — лишь прикрытие; злоумышленники решили попросту сбежать с деньгами своих партнеров, чтобы не делиться. Подобное мошенничество известно в криминальной среде как экзит-скам (exit scam).


Как бы то ни было, сайт, на котором операторы Darkside публиковали данные, украденные у атакованных компаний, в настоящее время тоже недоступен. Их платежный сервер в сети Tor в конце прошлой недели еще работал — если его захватили блюстители правопорядка, они, вероятно, решили предоставить жертвам возможность получить ключ расшифровки.

К слову, бесплатный аналог дескриптора для Darkside доступен всем нуждающимся с января этого года, его можно скачать с сайта ИБ-компании Bitdefender.

Шумиха, поднятая в прессе по поводу разрушительной атаки на Colonial Pipeline, порядком обескуражила всех, кто имеет отношение к распространению программ-шифровальщиков. Крупнейшие подпольные форумы XSS и Exploit стали чистить свои страницы от рекламы таких зловредов и сопутствующих услуг, решив, что столь пристальное внимание к этой теме может им навредить.

Операторы RaaS-сервисов REvil и Avaddon, ближайших конкурентов Darkside, совместно объявили на Exploit о введении ограничений на мишени, запретив партнерам атаковать больницы, учебные заведения и госструктуры. Они также сократили число партнерских программ и решили работать только с узким кругом доверенных сообщников.

Эксперты по ИБ ожидают, что после ухода в тень ведущих RaaS-сервисов их осиротевшие клиенты продолжат свои вредоносные операции, но уже в составе небольших групп, под новыми именами и с обновленными вариантами шифровальщиков. Им также придется сменить поставщика услуг по отмыванию криптовалюты — миксера: популярный у киберкриминала сервис BitMix, которым пользовались партнерки Darkside, REvil и Avaddon, выпал из доступа и, похоже, прекратил свое существование.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru