



Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

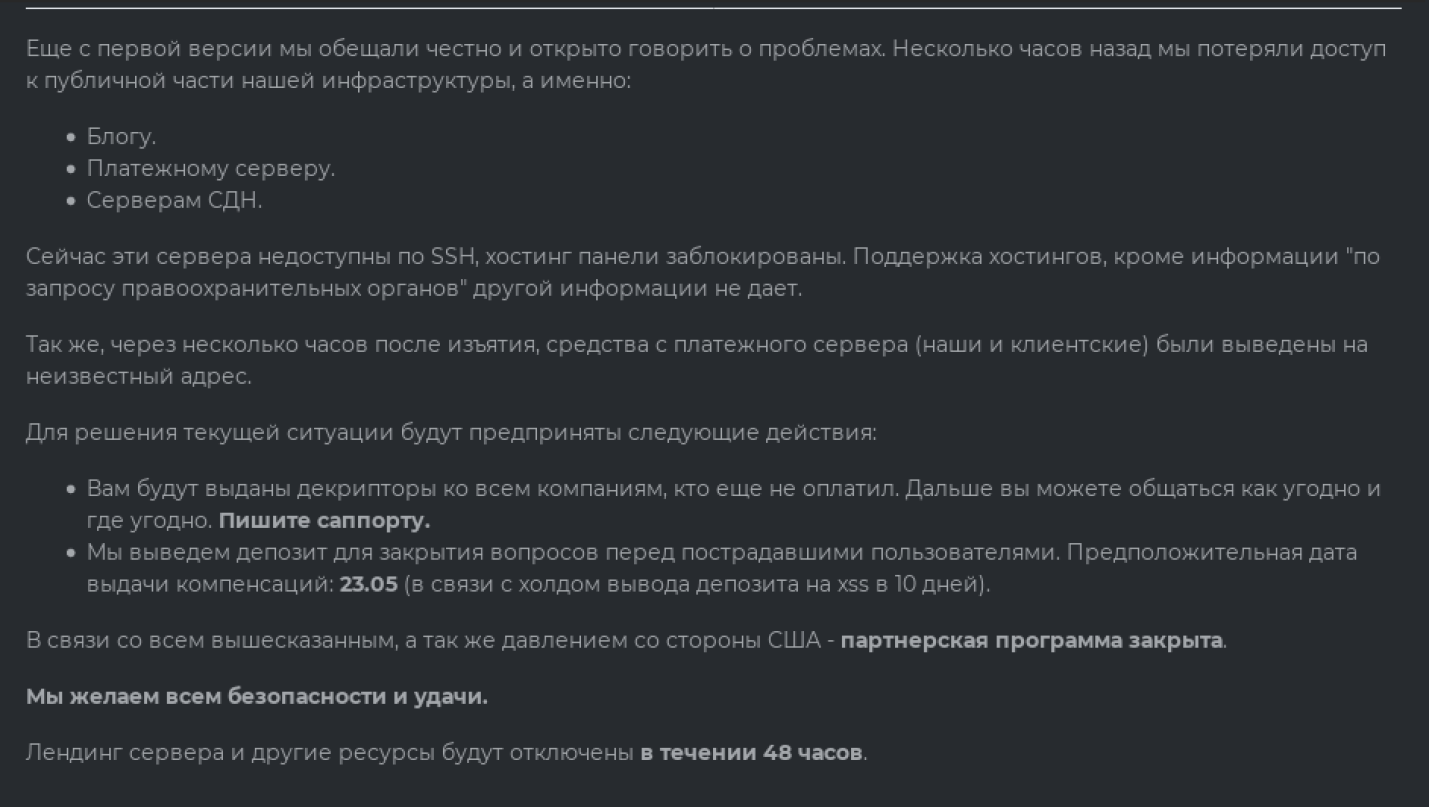
Криминальная группа, стоящая за Darkside, закрыла свой сервис RaaS (Ransomware-as-a-Service, доступ к вымогательской программе как услуга), отключила соответствующие ресурсы и пообещала выдать партнерам декрипторы для пострадавших компаний. Соответствующее объявление было опубликовано на одном из хакерских форумов после того, как хозяева зловреда потеряли доступ к открытой части своей инфраструктуры и лишились криптовалюты, полученной от жертв заражения.

В качестве дополнительной причины закрытия партнерской программы владельцы Darkside назвали давление со стороны американских властей. После атаки на Colonial Pipeline, нарушившей снабжение бензином половины Восточного побережья США, президент Джо Байден пообещал, что варвары не останутся безнаказанными.

ФБР уже запустило расследование, и, судя по записи представителя сервиса Darkside, доступ к хостингу им заблокировали с подачи правоохранительных органов. Официального заявления властей об этом пока не было. Не исключено, что угроза преследования — лишь прикрытие; злоумышленники решили попросту сбежать с деньгами своих партнеров, чтобы не делиться. Подобное мошенничество известно в криминальной среде как экзит-скам (exit scam).


Как бы то ни было, сайт, на котором операторы Darkside публиковали данные, украденные у атакованных компаний, в настоящее время тоже недоступен. Их платежный сервер в сети Tor в конце прошлой недели еще работал — если его захватили блюстители правопорядка, они, вероятно, решили предоставить жертвам возможность получить ключ расшифровки.

К слову, бесплатный аналог дескриптора для Darkside доступен всем нуждающимся с января этого года, его можно скачать с сайта ИБ-компании Bitdefender.

Шумиха, поднятая в прессе по поводу разрушительной атаки на Colonial Pipeline, порядком обескуражила всех, кто имеет отношение к распространению программ-шифровальщиков. Крупнейшие подпольные форумы XSS и Exploit стали чистить свои страницы от рекламы таких зловредов и сопутствующих услуг, решив, что столь пристальное внимание к этой теме может им навредить.

Операторы RaaS-сервисов REvil и Avaddon, ближайших конкурентов Darkside, совместно объявили на Exploit о введении ограничений на мишени, запретив партнерам атаковать больницы, учебные заведения и госструктуры. Они также сократили число партнерских программ и решили работать только с узким кругом доверенных сообщников.

Эксперты по ИБ ожидают, что после ухода в тень ведущих RaaS-сервисов их осиротевшие клиенты продолжат свои вредоносные операции, но уже в составе небольших групп, под новыми именами и с обновленными вариантами шифровальщиков. Им также придется сменить поставщика услуг по отмыванию криптовалюты — миксера: популярный у киберкриминала сервис BitMix, которым пользовались партнерки Darkside, REvil и Avaddon, выпал из доступа и, похоже, прекратил свое существование.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru