



Жертвы шифровальщика Lorenz — легкая мишень для других злоумышленников

Жертвы шифровальщика Lorenz — легкая мишень для других злоумышленников

Жертвы шифровальщика Lorenz — легкая мишень для других злоумышленников

Эксперты предупреждают о появлении новой вымогательской программы, вручную внедряемой в корпоративные Windows-системы. Операторы шифровальщика Lorenz грозят неплательщикам публикацией похищенных данных, а также могут продать доступ к взломанной сети другим злоумышленникам.

Вредонос с именем Lorenz появился в интернете два месяца назад. Анализ показал, что он является близким родственником SZ40 и тоже заимствует базовый код шифровальщика ThunderCrypt четырехлетней давности.

Атаки с использованием Lorenz проводятся по давно обкатанному сценарию. Проникнув во внутреннюю сеть, злоумышленники добираются до учетных данных администратора домена и с их помощью заражают машины с важной для бизнеса информацией. Попутно они воруют незашифрованные файлы и выводят их на свои серверы для публикации в случае неуплаты выкупа.

Примечательно, что каждая атака проводится с учетом специфики целевой организации. Вопреки сложившейся практике, образцы Lorenz, подвергнутые анализу в BleepingComputer, не завершали никаких процессов и не отключали Windows-службы для облегчения своей задачи.

Шифрование данных осуществляется по AES; для защиты ключа шифрования вредонос использует вшитый ключ RSA. К имени зашифрованных файлов добавляется двойное расширение .Lorenz.sz40.

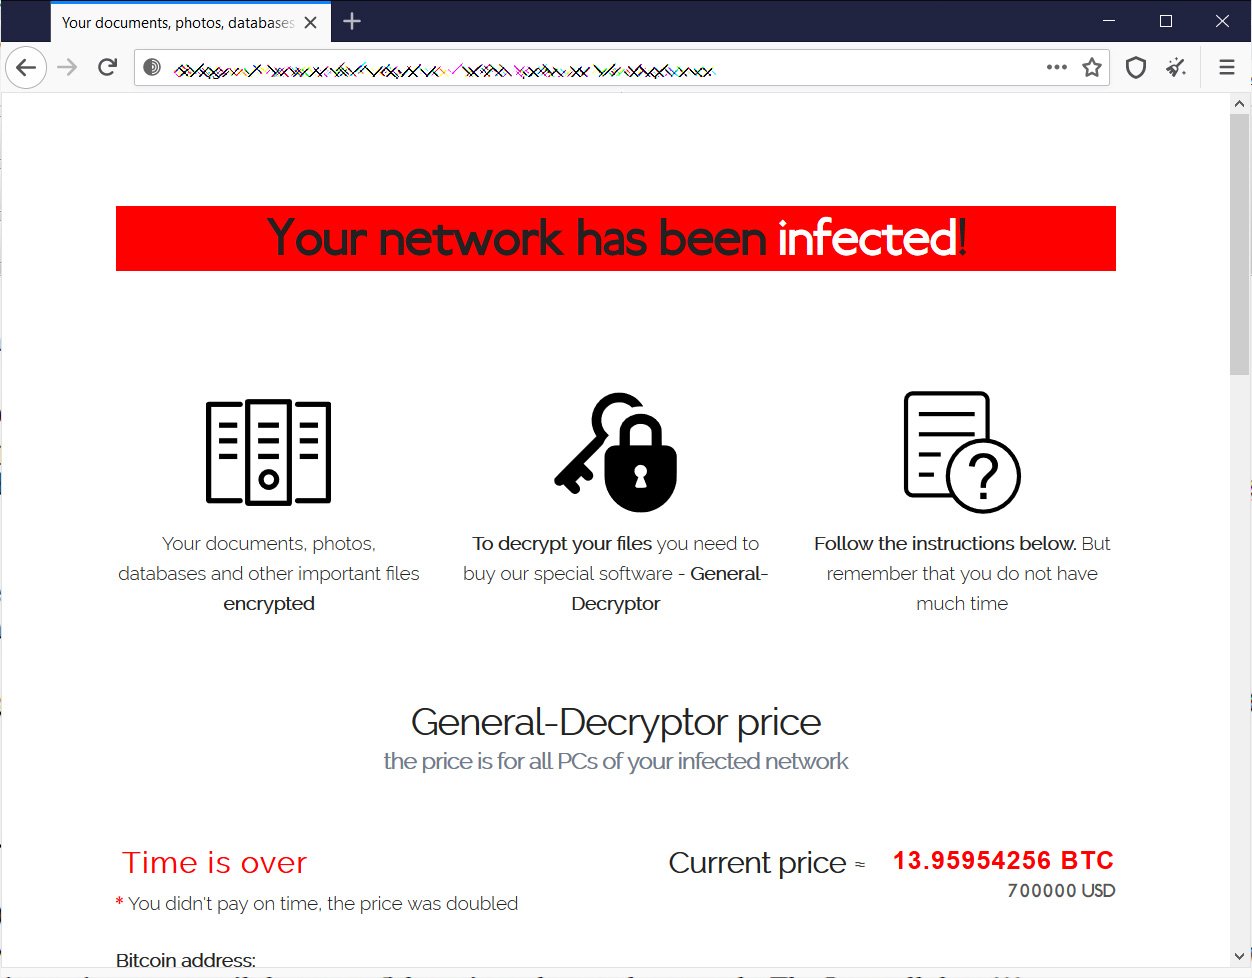
По окончании процесса в каждой папке с зашифрованными файлами создается объект HELP_SECURITY_EVENT.html с информацией для жертвы и ссылками на ресурс для получения дешифратора в сети Tor и сайт, специально созданный для публикации краденых данных.


В настоящее время размер выкупа составляет от $500 тыс. до $700 тыс. в биткоинах. Это на порядок меньше, чем взимали операторы SZ40.

На сайте утечек Lorenz в настоящее время числится 12 жертв заражения; данные десяти из них уже общедоступны. Публикуя результаты анализа, эксперты особо отметили, что хозяева данного зловреда поступают с награбленным не совсем так, как обычно это делают их коллеги по цеху.

Чтобы заставить жертву платить, они вначале размещают объявление о продаже краденых данных. Для удобства потенциальных покупателей — других преступников или конкурентов атакованной компании — похищенная информация собирается в RAR-архивы, защищенные паролем. Если жертва продолжает упорствовать, а покупателей не объявилось, операторы Lorenz публикуют пароль в открытом доступе.

Примечательно, что помимо краденых данных эта группировка торгует также доступом к внутренним сетям организаций, в которые ей удалось проникнуть. Для некоторых злоумышленников это может оказаться более ценным приобретением.

В настоящее время эксперты пытаются отыскать уязвимости в новой вредоносной программе, чтобы создать бесплатный ключ расшифровки. Жертвам Lorenz рекомендуют дождаться его появления; потакать злоумышленникам и платить выкуп — далеко не всегда хорошая идея: есть риск лишиться и денег, и данных.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru