



Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

С начала года в странах Западной Европы наблюдается рост активности Android-зловреда, отслеживаемого под именами TeaBot и Anatsa. Новый банковский троян умеет воровать учетные данные, перехватывать СМС, а также использовать спецвозможности Android (Accessibility Services) для обеспечения полного контроля над зараженным устройством.

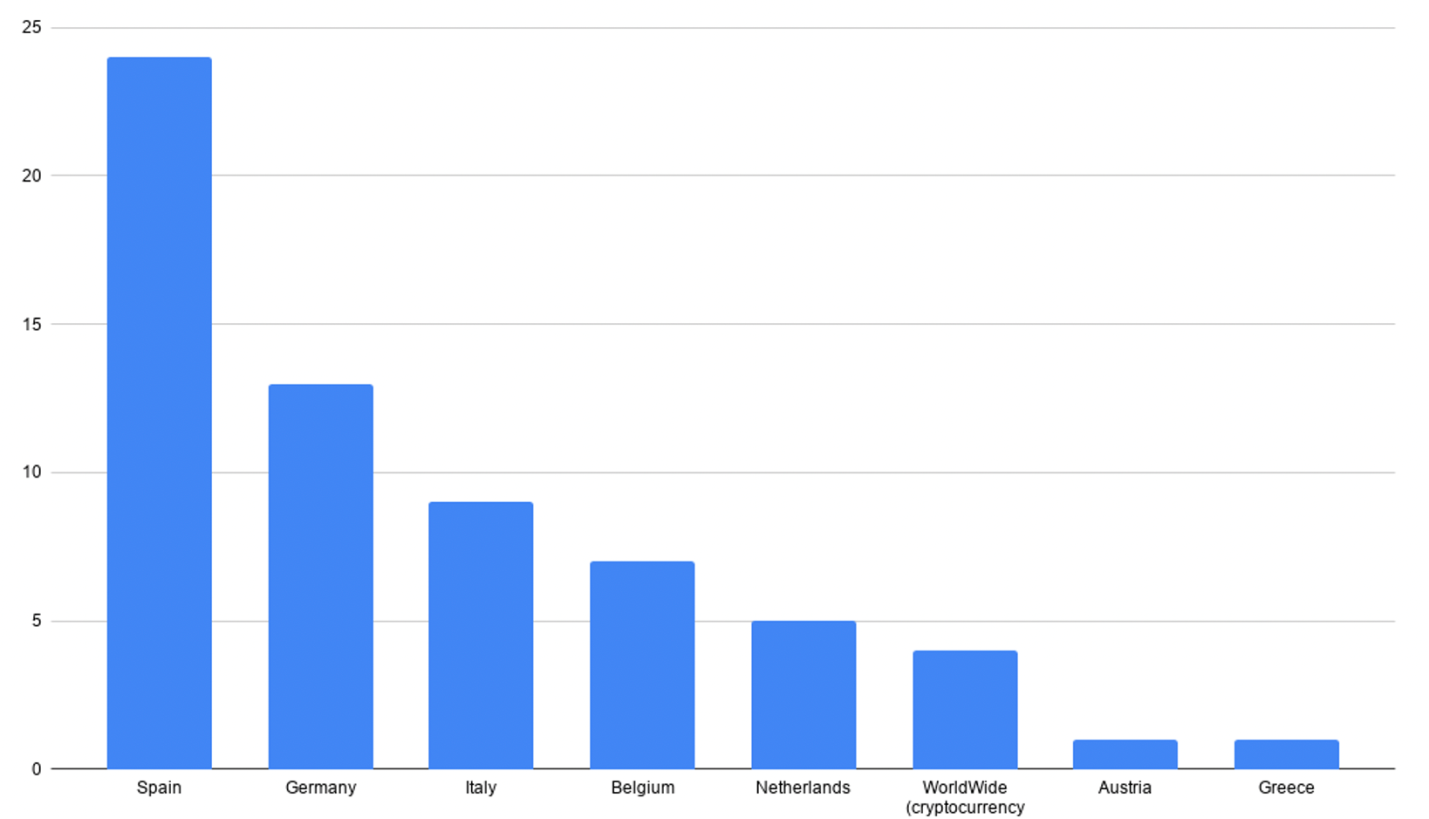
Эксперты итальянской ИБ-компании Cleafy впервые обнаружили TeaBot в январе этого года — на тот момент вредонос был нацелен на приложения испанских банков. В конце марта список его мишеней пополнился кредитно-финансовыми организациями Германии и Италии, а в начале мая — банками Бельгии и Нидерландов.


Анализ показал, что этот Android-зловред пока находится в стадии разработки. Судя по  вшитому списку потенциальных мишеней, он способен атаковать клиентов более 60 разных банков. В настоящее время TeaBot поддерживает шесть языков: испанский, английский, итальянский, немецкий, французский и голландский.

На устройство пользователя новоявленный банкер попадает под видом мультимедийного приложения (TeaTV, VLC Media Player) или клиента почтовой службы доставки (DHL, UPS). При установке вредоносный дроппер пытается получить максимум разрешений, в том числе доступ к Accessibility Services, и прописаться в системе как служба Android — чтобы беспрепятственно работать в фоновом режиме.

Набор функций TeaBot весьма внушителен. В частности, он способен совершать следующие действия:

  • накладывать фишинговый экран поверх окон целевых банковских приложений;
  • перехватывать, прятать от жертвы и отсылать СМС-сообщения;
  • воровать одноразовые коды транзакций из СМС;
  • фиксировать состояние телефона, составлять список установленных приложений;
  • извлекать информацию из адресной книги;
  • регистрировать клавиатурный ввод;
  • изменять аудионастройки (например, отключать звук);
  • делать скриншоты и делиться ими с хозяином в режиме реального времени;
  • использовать штатные биометрические средства аутентификации;
  • отключать Google Play Protect.

Всю собранную информацию зловред отсылает на свой С2-сервер каждые 10 секунд.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru