



Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

С начала года в странах Западной Европы наблюдается рост активности Android-зловреда, отслеживаемого под именами TeaBot и Anatsa. Новый банковский троян умеет воровать учетные данные, перехватывать СМС, а также использовать спецвозможности Android (Accessibility Services) для обеспечения полного контроля над зараженным устройством.

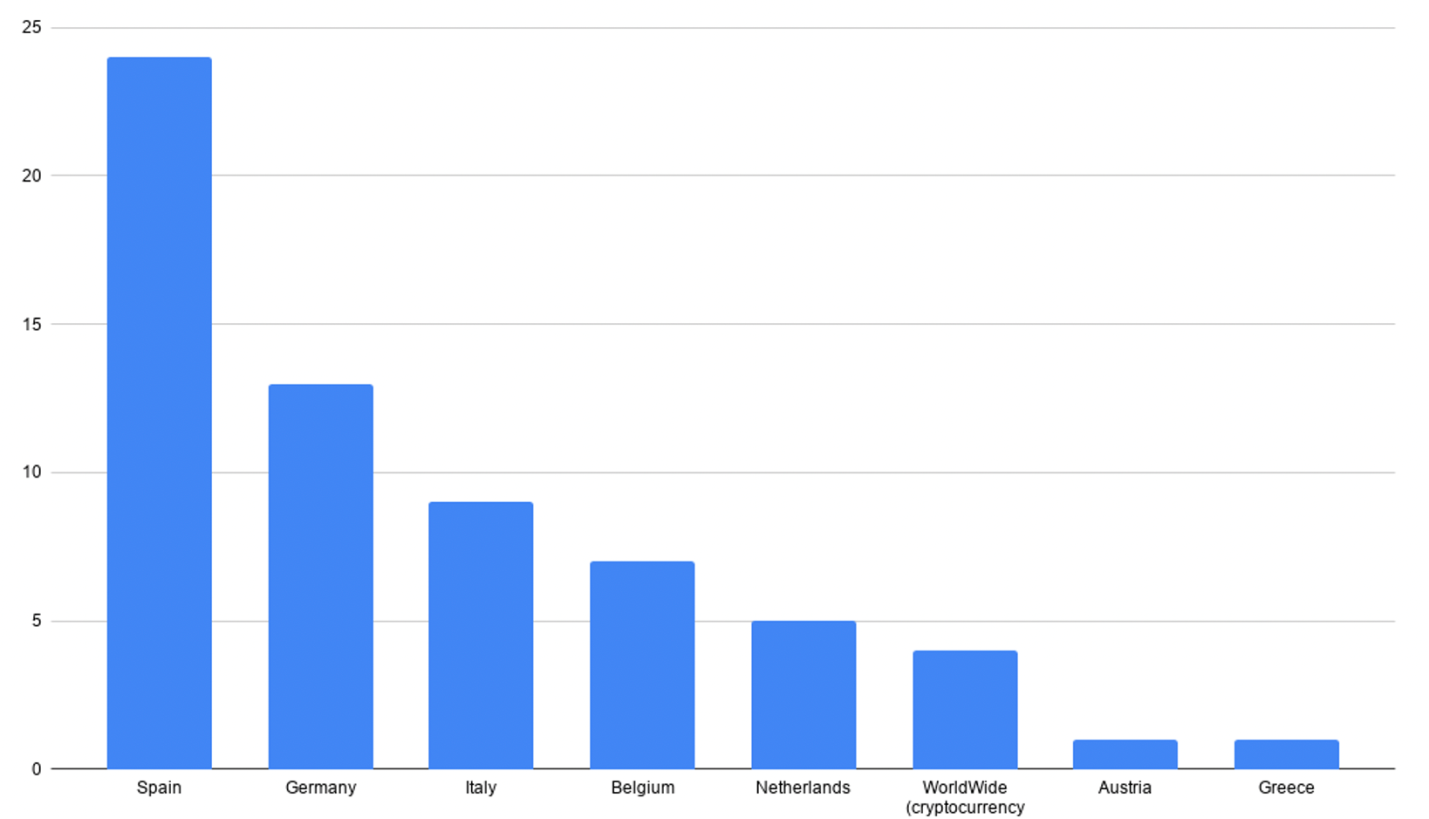
Эксперты итальянской ИБ-компании Cleafy впервые обнаружили TeaBot в январе этого года — на тот момент вредонос был нацелен на приложения испанских банков. В конце марта список его мишеней пополнился кредитно-финансовыми организациями Германии и Италии, а в начале мая — банками Бельгии и Нидерландов.


Анализ показал, что этот Android-зловред пока находится в стадии разработки. Судя по  вшитому списку потенциальных мишеней, он способен атаковать клиентов более 60 разных банков. В настоящее время TeaBot поддерживает шесть языков: испанский, английский, итальянский, немецкий, французский и голландский.

На устройство пользователя новоявленный банкер попадает под видом мультимедийного приложения (TeaTV, VLC Media Player) или клиента почтовой службы доставки (DHL, UPS). При установке вредоносный дроппер пытается получить максимум разрешений, в том числе доступ к Accessibility Services, и прописаться в системе как служба Android — чтобы беспрепятственно работать в фоновом режиме.

Набор функций TeaBot весьма внушителен. В частности, он способен совершать следующие действия:

  • накладывать фишинговый экран поверх окон целевых банковских приложений;
  • перехватывать, прятать от жертвы и отсылать СМС-сообщения;
  • воровать одноразовые коды транзакций из СМС;
  • фиксировать состояние телефона, составлять список установленных приложений;
  • извлекать информацию из адресной книги;
  • регистрировать клавиатурный ввод;
  • изменять аудионастройки (например, отключать звук);
  • делать скриншоты и делиться ими с хозяином в режиме реального времени;
  • использовать штатные биометрические средства аутентификации;
  • отключать Google Play Protect.

Всю собранную информацию зловред отсылает на свой С2-сервер каждые 10 секунд.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru