



Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

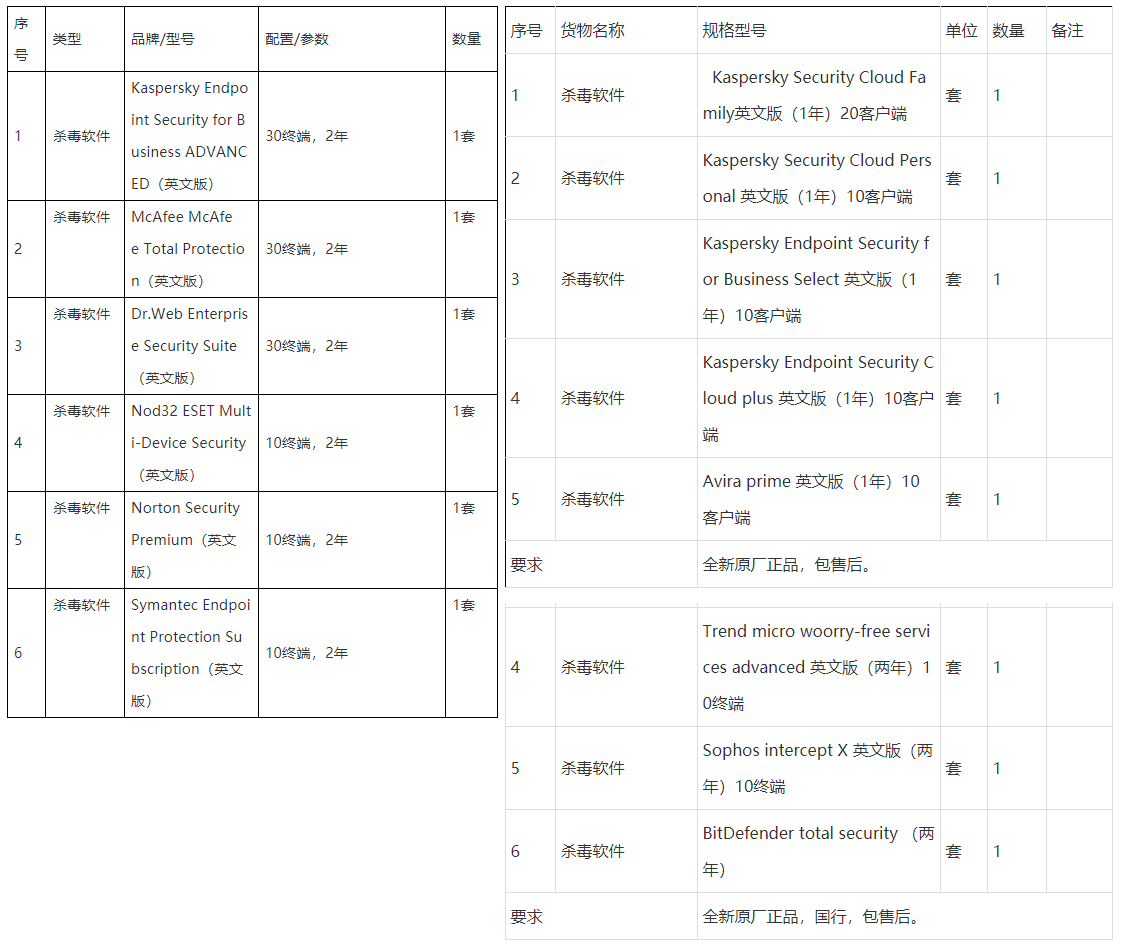
Согласно новому отчёту, китайские военные, которых Япония ранее обвинила в многолетней кибершпионской кампании, приобретали различные антивирусные продукты известных компаний. Напомним, что именно эти киберпреступники эксплуатировали 0-day в Trend Micro OfficeScan.

Ссылаясь на полученные документы, исследователи из Insikt Group заявили, что отряд под номером 61419 Народно-освободительной армии Китая приобрёл антивирусы компаний «Лаборатория Касперского», Bitdefender, Trend Micro, ESET, «Доктор Веб», Sophos, Symantec, McAfee и Avira.


Специалисты отметили, что китайские военные отдали предпочтение именно английским версиям антивирусных программ, а не локализованным. Именно это, по словам экспертов, сразу исключает возможность использования антивирусов для мониторинга системы, ведь английские версии софта было бы сложно установить на территории Китая.

Япония верит, что Unit 61419 связан с киберпреступной группировкой Tick, которая в прошлом году использовала 0-day в Trend Micro OfficeScan в атаке на Mitsubishi.

«Мы продемонстрировали поведение китайской APT-группы и показали принцип кибератак на цепочку поставок. Злоумышленники приобрели английские версии антивирусных продуктов не просто так, а с конкретным злонамеренным умыслом», — отмечает Черити Райт из Cyber Threat Intelligence Expert.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru