



Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

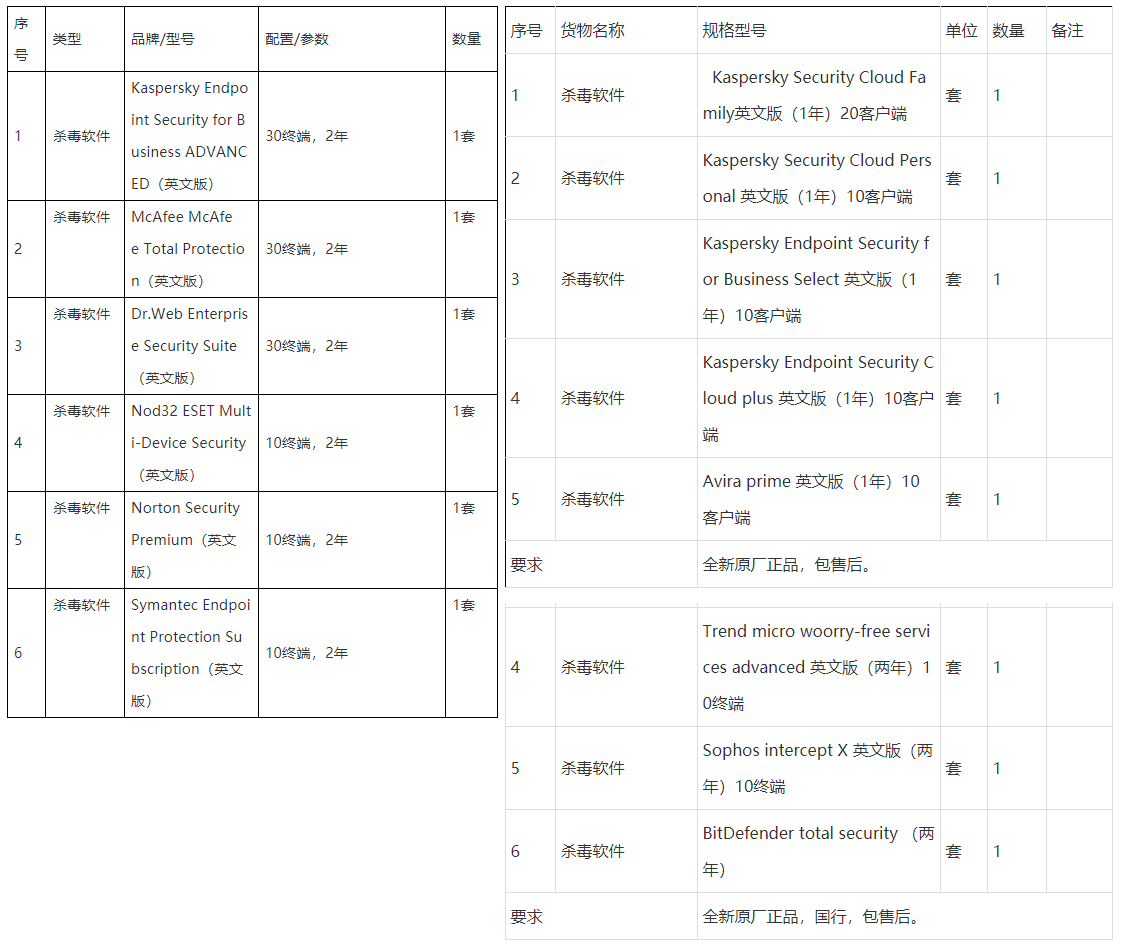
Согласно новому отчёту, китайские военные, которых Япония ранее обвинила в многолетней кибершпионской кампании, приобретали различные антивирусные продукты известных компаний. Напомним, что именно эти киберпреступники эксплуатировали 0-day в Trend Micro OfficeScan.

Ссылаясь на полученные документы, исследователи из Insikt Group заявили, что отряд под номером 61419 Народно-освободительной армии Китая приобрёл антивирусы компаний «Лаборатория Касперского», Bitdefender, Trend Micro, ESET, «Доктор Веб», Sophos, Symantec, McAfee и Avira.


Специалисты отметили, что китайские военные отдали предпочтение именно английским версиям антивирусных программ, а не локализованным. Именно это, по словам экспертов, сразу исключает возможность использования антивирусов для мониторинга системы, ведь английские версии софта было бы сложно установить на территории Китая.

Япония верит, что Unit 61419 связан с киберпреступной группировкой Tick, которая в прошлом году использовала 0-day в Trend Micro OfficeScan в атаке на Mitsubishi.

«Мы продемонстрировали поведение китайской APT-группы и показали принцип кибератак на цепочку поставок. Злоумышленники приобрели английские версии антивирусных продуктов не просто так, а с конкретным злонамеренным умыслом», — отмечает Черити Райт из Cyber Threat Intelligence Expert.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru