



Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

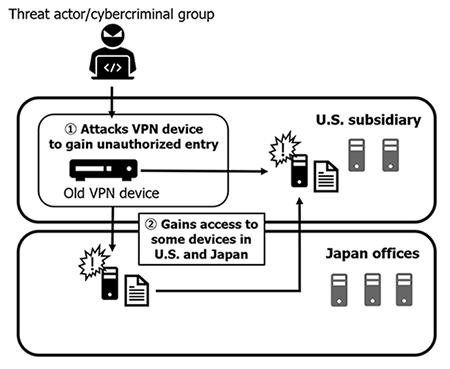
Японский разработчик видеоигр Capcom завершил расследование взлома, повлекшего заражение его систем и кражу персональных данных тысяч пользователей. Как оказалось, точкой входа во внутреннюю сеть компании послужило устаревшее устройство VPN — по всей видимости, резервный VPN-концентратор.

О целевой атаке на Capcom с использованием вымогательской программы Ragnar Locker стало известно в ноябре прошлого года. В результате вторжения некоторые сервисы компании выпали из доступа, а ПДн почти 400 тыс. геймеров оказались скомпрометированными. Об инциденте поставили в известность правоохранительные органы и запустили расследование с привлечением сторонних экспертов.

В итоге оказалось, что авторы атаки проникли в локальную сеть Capcom, отыскав и взломав VPN-устройство с устаревшей прошивкой. Им пользовались в американском филиале компании, расположенном в Калифорнии. На тот момент в Capcom проводилось обновление парка таких девайсов, однако из-за COVID-19 сроки затянулись, и ряд устаревших моделей пришлось оставить как резерв.

Одновременно в компании осуществляли переход на новые средства защиты; полевые испытания были еще не закончены, что тоже сыграло на руку злоумышленникам. Как следствие, Ragnar Locker проник и в американский, и в японский офис Capcom, и доступ к ряду систем был потерян — в частности, к почтовым и файловым серверам.


В своих посланиях, оставленных на зараженных машинах, операторы зловреда сумму выкупа не оговорили, лишь указали контакты для связи. Выкуп в Capcom было решено не платить и в переговоры не вступать; в итоге через пару недель злоумышленники опубликовали часть похищенных данных.

Представляя окончательные результаты расследования, компания еще раз заверила пользователей, что их финансовая информация не пострадала. Все транзакции, связанные с покупкой игр и использованием ее сервисов, проводятся на сторонней платформе, и во внутренней сети Capcom такая информация не оседает.

В настоящее время работоспособность почти всех затронутых систем полностью восстановлена. В строй введены новые защитные сервисы — центр мониторинга информационной безопасности (SOC) и система EDR. В Capcom надеются, что эти меры защиты создадут дополнительную преграду для взломщиков, промышляющих вымогательством.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru