



Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Японский разработчик видеоигр Capcom завершил расследование взлома, повлекшего заражение его систем и кражу персональных данных тысяч пользователей. Как оказалось, точкой входа во внутреннюю сеть компании послужило устаревшее устройство VPN — по всей видимости, резервный VPN-концентратор.

О целевой атаке на Capcom с использованием вымогательской программы Ragnar Locker стало известно в ноябре прошлого года. В результате вторжения некоторые сервисы компании выпали из доступа, а ПДн почти 400 тыс. геймеров оказались скомпрометированными. Об инциденте поставили в известность правоохранительные органы и запустили расследование с привлечением сторонних экспертов.

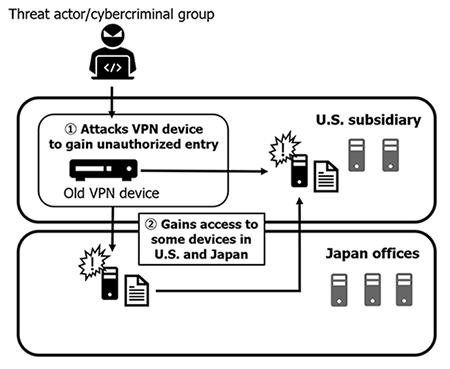
В итоге оказалось, что авторы атаки проникли в локальную сеть Capcom, отыскав и взломав VPN-устройство с устаревшей прошивкой. Им пользовались в американском филиале компании, расположенном в Калифорнии. На тот момент в Capcom проводилось обновление парка таких девайсов, однако из-за COVID-19 сроки затянулись, и ряд устаревших моделей пришлось оставить как резерв.

Одновременно в компании осуществляли переход на новые средства защиты; полевые испытания были еще не закончены, что тоже сыграло на руку злоумышленникам. Как следствие, Ragnar Locker проник и в американский, и в японский офис Capcom, и доступ к ряду систем был потерян — в частности, к почтовым и файловым серверам.


В своих посланиях, оставленных на зараженных машинах, операторы зловреда сумму выкупа не оговорили, лишь указали контакты для связи. Выкуп в Capcom было решено не платить и в переговоры не вступать; в итоге через пару недель злоумышленники опубликовали часть похищенных данных.

Представляя окончательные результаты расследования, компания еще раз заверила пользователей, что их финансовая информация не пострадала. Все транзакции, связанные с покупкой игр и использованием ее сервисов, проводятся на сторонней платформе, и во внутренней сети Capcom такая информация не оседает.

В настоящее время работоспособность почти всех затронутых систем полностью восстановлена. В строй введены новые защитные сервисы — центр мониторинга информационной безопасности (SOC) и система EDR. В Capcom надеются, что эти меры защиты создадут дополнительную преграду для взломщиков, промышляющих вымогательством.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru