



Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

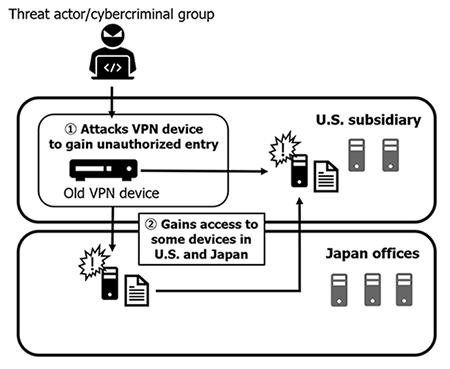
Японский разработчик видеоигр Capcom завершил расследование взлома, повлекшего заражение его систем и кражу персональных данных тысяч пользователей. Как оказалось, точкой входа во внутреннюю сеть компании послужило устаревшее устройство VPN — по всей видимости, резервный VPN-концентратор.

О целевой атаке на Capcom с использованием вымогательской программы Ragnar Locker стало известно в ноябре прошлого года. В результате вторжения некоторые сервисы компании выпали из доступа, а ПДн почти 400 тыс. геймеров оказались скомпрометированными. Об инциденте поставили в известность правоохранительные органы и запустили расследование с привлечением сторонних экспертов.

В итоге оказалось, что авторы атаки проникли в локальную сеть Capcom, отыскав и взломав VPN-устройство с устаревшей прошивкой. Им пользовались в американском филиале компании, расположенном в Калифорнии. На тот момент в Capcom проводилось обновление парка таких девайсов, однако из-за COVID-19 сроки затянулись, и ряд устаревших моделей пришлось оставить как резерв.

Одновременно в компании осуществляли переход на новые средства защиты; полевые испытания были еще не закончены, что тоже сыграло на руку злоумышленникам. Как следствие, Ragnar Locker проник и в американский, и в японский офис Capcom, и доступ к ряду систем был потерян — в частности, к почтовым и файловым серверам.


В своих посланиях, оставленных на зараженных машинах, операторы зловреда сумму выкупа не оговорили, лишь указали контакты для связи. Выкуп в Capcom было решено не платить и в переговоры не вступать; в итоге через пару недель злоумышленники опубликовали часть похищенных данных.

Представляя окончательные результаты расследования, компания еще раз заверила пользователей, что их финансовая информация не пострадала. Все транзакции, связанные с покупкой игр и использованием ее сервисов, проводятся на сторонней платформе, и во внутренней сети Capcom такая информация не оседает.

В настоящее время работоспособность почти всех затронутых систем полностью восстановлена. В строй введены новые защитные сервисы — центр мониторинга информационной безопасности (SOC) и система EDR. В Capcom надеются, что эти меры защиты создадут дополнительную преграду для взломщиков, промышляющих вымогательством.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru