



Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

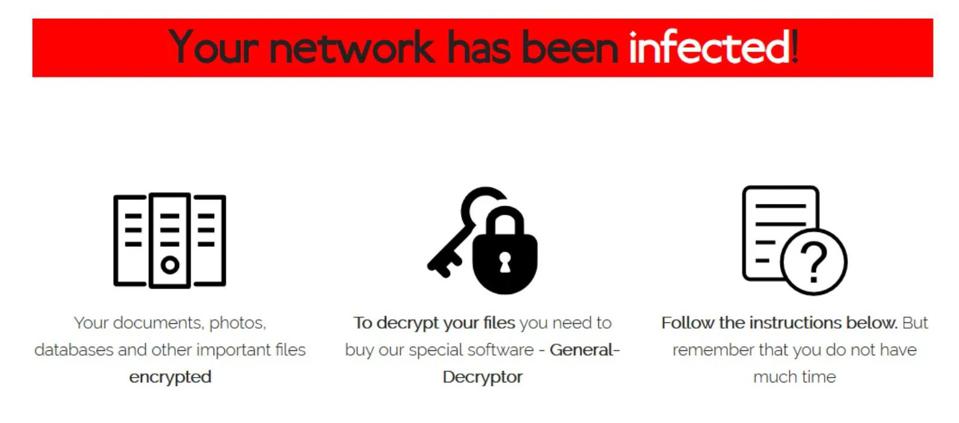
Группа киберпреступников, стоящих за распространением программы-вымогателя REvil, записала себе в резюме успешную атаку на ещё одну всем известную корпорацию. На этот раз от рук злоумышленников пострадал тайваньский техногигант Acer, производящий компьютерную технику.

С суммой выкупа преступники также не стали церемониться, запросив сразу $50 миллионов. По сути, это даже скидка, на которую вымогатели пойдут в том случае, если Acer заплатит достаточно быстро.

Эксперты в области кибербезопасности отметили, что $50 миллионов на сегодняшний день являются рекордной суммой выкупа. Ранее самый большой запрошенный выкуп составлял $30 млн, он также принадлежал операторам REvil.

Переписка представителей Acer с кибервымогателями показала, что последние скинули 20% в надежде на выплату денег к среде. Если же производитель компьютерной техники не отреагирует в срок, сумма подрастёт до умопомрачительных $100 миллионов.


Помимо этого, известно, что REvil выкрал внутреннюю информацию корпорации, что уже фактически стало нормой для программ-вымогателей (шифровальщиков ransomware). Злоумышленники выложили данные Acer на специальном сайте, готовя их к аукциону.

Стоит отметить, что тайваньская компания отреагировала относительно спокойно, отметив, что она и ей подобные корпорации часто становятся мишенью для преступников. Представители подчеркнули, что специалисты постоянно мониторят ИТ-системы, а о последнем инциденте уже сообщили правоохранительным органам.

Как выяснили специалисты BleepingComputer, злоумышленники, скорее всего, атаковали почтовый сервер Acer Exchange.

К слову, на днях мы писали, что REvil получил возможность шифровать файлы при работе Windows в безопасном режиме. Создатели вредоноса, видимо, хотят усовершенствовать методы обхода антивирусных программ и повысить эффективность шифровальщика.

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru