



CrowdStrike выявила взаимосвязи между киберпреступниками

CrowdStrike выявила взаимосвязи между киберпреступниками

CrowdStrike выявила взаимосвязи между киберпреступниками

Специалисты ИБ-компании CrowdStrike, отслеживающие деятельность множества преступных групп, проанализировали их бизнес-модели и партнерские взаимоотношения. Результаты проведенной работы показали, что экосистема киберкриминала на самом деле не столь велика, как может показаться стороннему наблюдателю, однако за последние годы она обросла обширной сетью сервисов, облегчающих задачу злоумышленникам.

Согласно годовому отчету CrowdStrike, с которым ознакомился репортер ZDNet, крупные преступные группы, действующие в интернете, обычно используют услуги субподрядчиков — точно так же, как легитимные ИТ-компании. Такие ОПГ постоянно поддерживают взаимосвязь с другими участниками криминального сообщества, чтобы иметь доступ к новейшим технологиям, позволяющим повысить эффективность кибератак и финансовую выгоду.

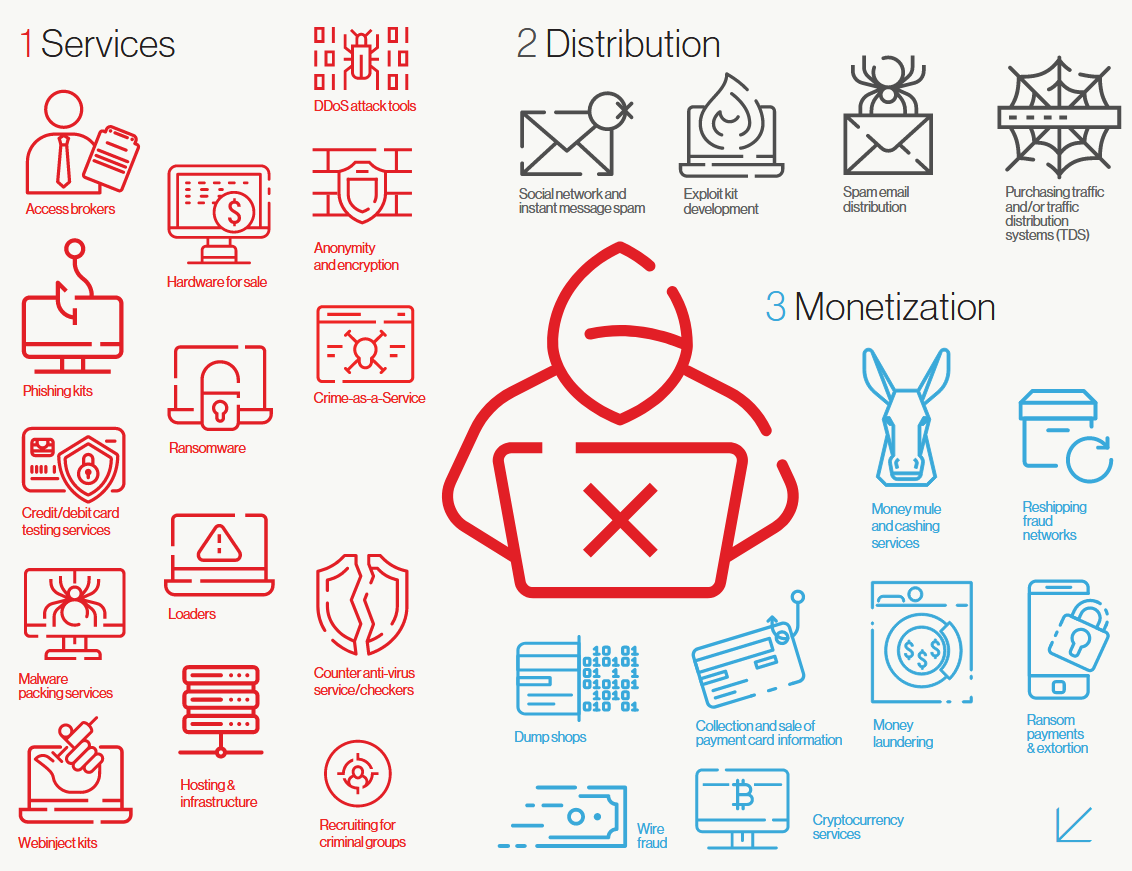
Систематизация взаимоотношений ОПГ и теневых сервис-провайдеров позволила аналитикам выделить три основные категории востребованных услуг на подпольном рынке. Это специализированные сервисы (в разделении по сферам деятельности), службы доставки вредоносного контента и услуги по монетизации краденых данных.

Список современных спецсервисов, согласно CrowdStrike, выглядит следующим образом:

  • предоставление доступа к взломанным сетям;
  • аренда DDoS-инструментария;
  • предоставление доступа к средствам шифрования трафика и обеспечения анонимности;
  • продажа и сдача в аренду фишинг-паков;
  • продажа спецаппаратуры (банкоматных скиммеров, анализаторов сети и проч.);
  • вредоносные программы как сервис (Malware-as-a Service, MaaS);
  • вымогательские программы как сервис (Ransomware-as-a-Service, RaaS);
  • загрузка вредоносных программ на ботнет;
  • проверка зловредов на детектирование антивирусами;
  • упаковка кода с целью его маскировки;
  • проверка данных банковских карт;
  • продажа генераторов веб-инжектов для банковских троянов;
  • bulletproof-хостинг;
  • вербовка пособников киберпреступлений.

Из популярных услуг по распространению вредоносного контента эксперты назвали следующие:

  • спам-рассылки в соцсетях;
  • спам-рассылки по каналам электронной почты;
  • разработка и продажа эксплойт-паков;
  • перепродажа трафика с взломанных сайтов, перенаправление его на вредоносные или мошеннические страницы.

Монетизировать добычу киберпреступникам помогают следующие сервисы:

  • сети дропов — наемников, изымающих краденые деньги из банкоматов или принимающих переводы на специально открытые счета в банках;
  • отмывание денег проводом через подставные фирмы или специализированные криптовалютные сервисы в даркнете (биткойн-миксеры);
  • закупка товаров на краденые деньги с оформлением доставки за рубеж с целью дальнейшей продажи;
  • продажа дампов данных, украденных в результате взлома;
  • шантаж жертв кражи данных;
  • организация купли-продажи краденых платежных данных;
  • сопровождение мошеннических схем, в том числе BEC-атак, нацеленных на отъем денег у юрлиц посредством взлома корпоративной почты.


Несмотря на столь внушительные перечни, провайдеров, к которым часто обращаются злоумышленники, не так уж много. Правильность такого вывода подтверждают также результаты, недавно опубликованные Chainalysis. Таким образом, правоохранительным органам достаточно закрыть ряд популярных сервисов, и операции многих ОПГ будут приостановлены.

Выявить взаимоотношения известных ОПГ и поставщиков услуг, конечно, непросто, зато подобная информация помогает отслеживать операции преступников и раскрыть их личности: теневые провайдеры далеко не всегда скрывают свои данные — в отличие от APT-групп и других крупных криминальных группировок.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru