



В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

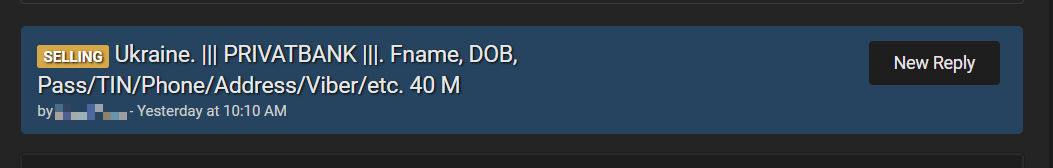
На популярном хакерском форуме обнаружено объявление о продаже клиентской базы ПриватБанка на 40 млн позиций. В подтверждение подлинности товара продавец привел два образца записей с паспортными данными и ИНН владельцев банковского счета.

ПриватБанк — самый крупный коммерческий банк на Украине. На момент национализации в 2016 году он обслуживал 20 млн клиентов.

Выставленные на продажу клиентские записи, со слов продавца, содержат следующую информацию:

  • ФИО
  • дата рождения
  • ИНН
  • место рождения
  • паспортные данные
  • семейное положение
  • наличие автомобиля
  • наличие аккаунта в Viber
  • образование
  • номер мобильного телефона

Откуда взялась эта база, и насколько она достоверна, неизвестно. Количество записей вызвало у репортера CyberNews справедливые сомнения. Численность населения Украины, по его словам, в настоящее время составляет 44 миллиона. Маловероятно, что 93% граждан пользуются услугами ПриватБанка — разве что утекшая база содержит множество дублированных записей.


Тот же продавец предлагает и другие товары в даркнете: паспорта, водительские удостоверения, базы данных автотранспорта и проч. в разделении по странам — Украина, Россия или Мексика.

За клиентскую базу ПриватБанка коммерсант просит $3400 в биткойнах. Судя по состоянию его криптокошелька, ее пока никто не купил. Не исключено, правда, что продавец создает новый кошелек под каждую сделку.

Поскольку выставленная на продажу база содержит конфиденциальную информацию, которая может быть использована в злонамеренных целях, журналисты советуют клиентам ПриватБанка проверить сохранность своих данных на каком-либо специализированном сервисе, а также помониторить движение средств на счете, сменить пароль к онлайн-аккаунту и включить многофакторную аутентификацию (MFA).

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru