



В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

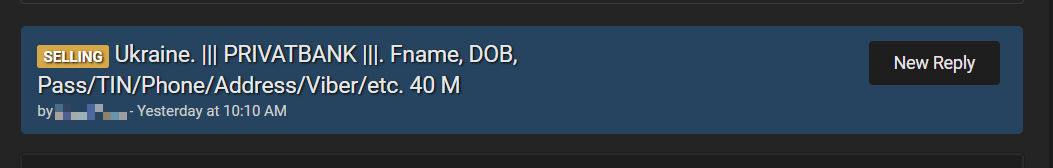
На популярном хакерском форуме обнаружено объявление о продаже клиентской базы ПриватБанка на 40 млн позиций. В подтверждение подлинности товара продавец привел два образца записей с паспортными данными и ИНН владельцев банковского счета.

ПриватБанк — самый крупный коммерческий банк на Украине. На момент национализации в 2016 году он обслуживал 20 млн клиентов.

Выставленные на продажу клиентские записи, со слов продавца, содержат следующую информацию:

  • ФИО
  • дата рождения
  • ИНН
  • место рождения
  • паспортные данные
  • семейное положение
  • наличие автомобиля
  • наличие аккаунта в Viber
  • образование
  • номер мобильного телефона

Откуда взялась эта база, и насколько она достоверна, неизвестно. Количество записей вызвало у репортера CyberNews справедливые сомнения. Численность населения Украины, по его словам, в настоящее время составляет 44 миллиона. Маловероятно, что 93% граждан пользуются услугами ПриватБанка — разве что утекшая база содержит множество дублированных записей.


Тот же продавец предлагает и другие товары в даркнете: паспорта, водительские удостоверения, базы данных автотранспорта и проч. в разделении по странам — Украина, Россия или Мексика.

За клиентскую базу ПриватБанка коммерсант просит $3400 в биткойнах. Судя по состоянию его криптокошелька, ее пока никто не купил. Не исключено, правда, что продавец создает новый кошелек под каждую сделку.

Поскольку выставленная на продажу база содержит конфиденциальную информацию, которая может быть использована в злонамеренных целях, журналисты советуют клиентам ПриватБанка проверить сохранность своих данных на каком-либо специализированном сервисе, а также помониторить движение средств на счете, сменить пароль к онлайн-аккаунту и включить многофакторную аутентификацию (MFA).

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru