



В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

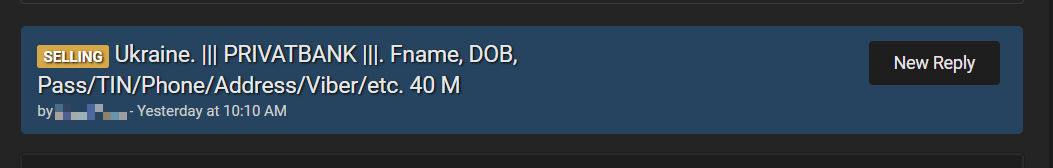
На популярном хакерском форуме обнаружено объявление о продаже клиентской базы ПриватБанка на 40 млн позиций. В подтверждение подлинности товара продавец привел два образца записей с паспортными данными и ИНН владельцев банковского счета.

ПриватБанк — самый крупный коммерческий банк на Украине. На момент национализации в 2016 году он обслуживал 20 млн клиентов.

Выставленные на продажу клиентские записи, со слов продавца, содержат следующую информацию:

  • ФИО
  • дата рождения
  • ИНН
  • место рождения
  • паспортные данные
  • семейное положение
  • наличие автомобиля
  • наличие аккаунта в Viber
  • образование
  • номер мобильного телефона

Откуда взялась эта база, и насколько она достоверна, неизвестно. Количество записей вызвало у репортера CyberNews справедливые сомнения. Численность населения Украины, по его словам, в настоящее время составляет 44 миллиона. Маловероятно, что 93% граждан пользуются услугами ПриватБанка — разве что утекшая база содержит множество дублированных записей.


Тот же продавец предлагает и другие товары в даркнете: паспорта, водительские удостоверения, базы данных автотранспорта и проч. в разделении по странам — Украина, Россия или Мексика.

За клиентскую базу ПриватБанка коммерсант просит $3400 в биткойнах. Судя по состоянию его криптокошелька, ее пока никто не купил. Не исключено, правда, что продавец создает новый кошелек под каждую сделку.

Поскольку выставленная на продажу база содержит конфиденциальную информацию, которая может быть использована в злонамеренных целях, журналисты советуют клиентам ПриватБанка проверить сохранность своих данных на каком-либо специализированном сервисе, а также помониторить движение средств на счете, сменить пароль к онлайн-аккаунту и включить многофакторную аутентификацию (MFA).

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru