


Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

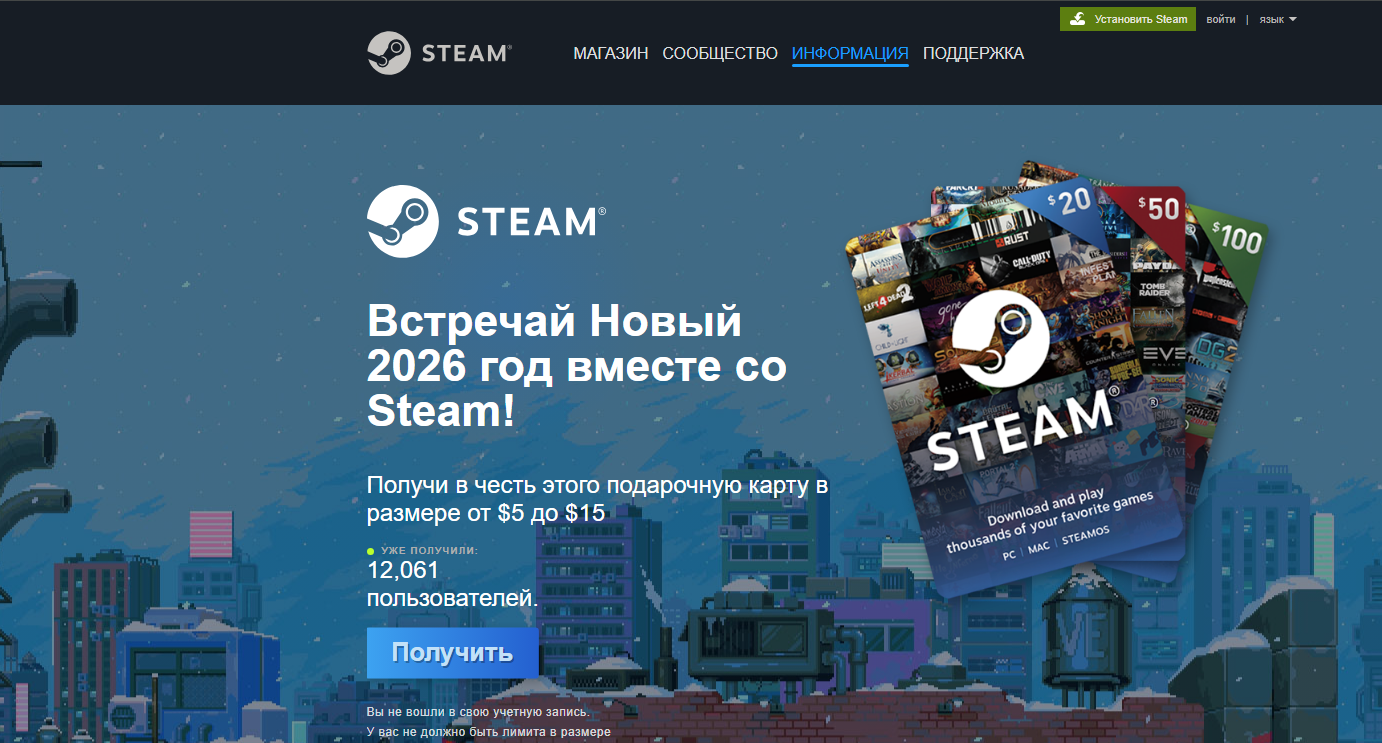
Целью новой фишинговой кампании, в рамках которой задействовано не менее 20 сайтов с поддельным дизайном Steam, является кража учётных записей пользователей игрового сервиса. Для приманки злоумышленники используют обещания подарочных карт и игровых скинов.

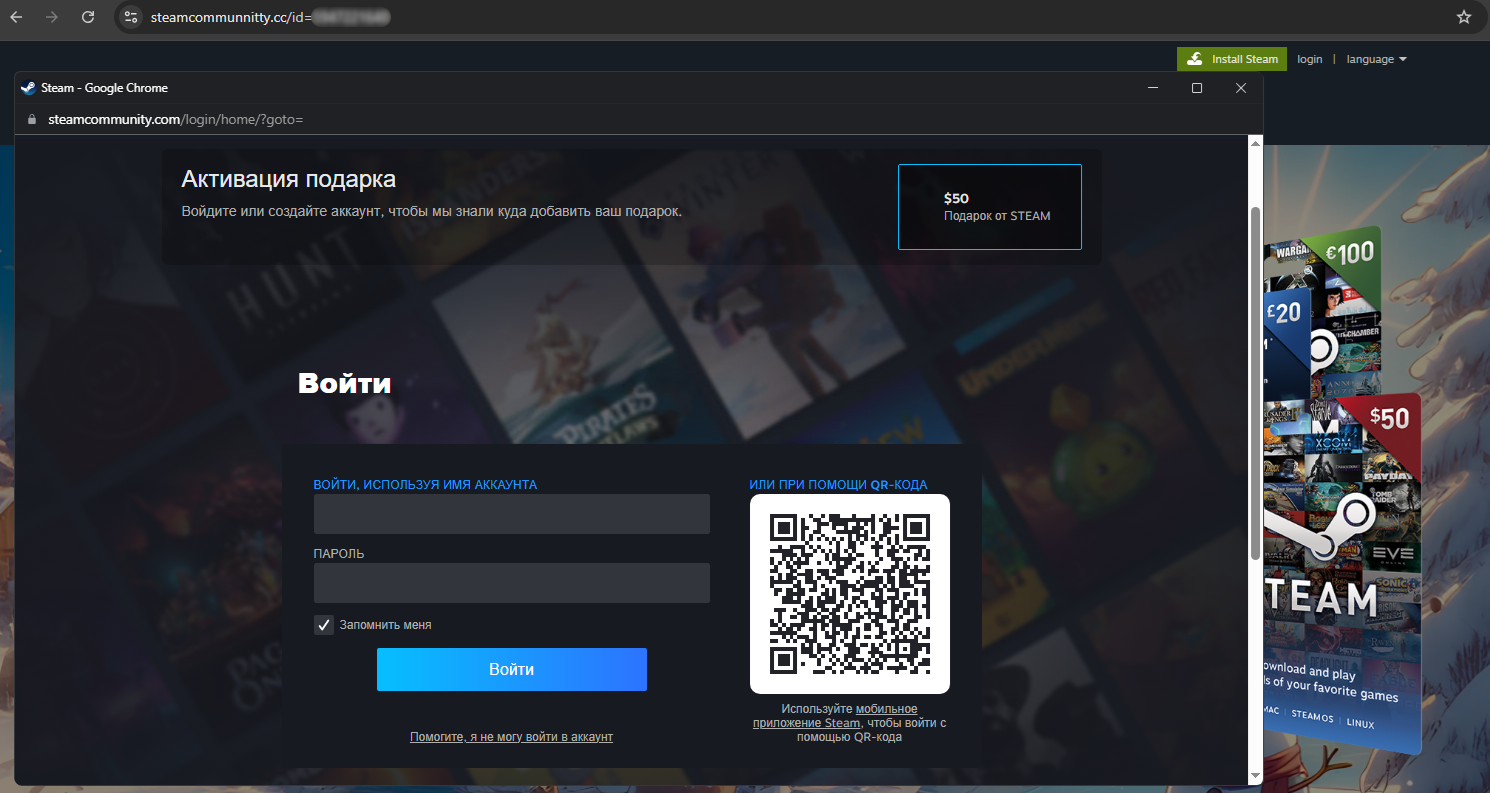
О кампании сообщили специалисты компании F6. Схема классическая: пользователей убеждают ввести логин и пароль от Steam на фишинговой копии оригинального сайта якобы для получения «приза».

Всего эксперты обнаружили около 20 подобных ресурсов. На шести из них предлагались подарочные карты номиналом до 50 долларов, на остальных — бесплатные скины для игр.


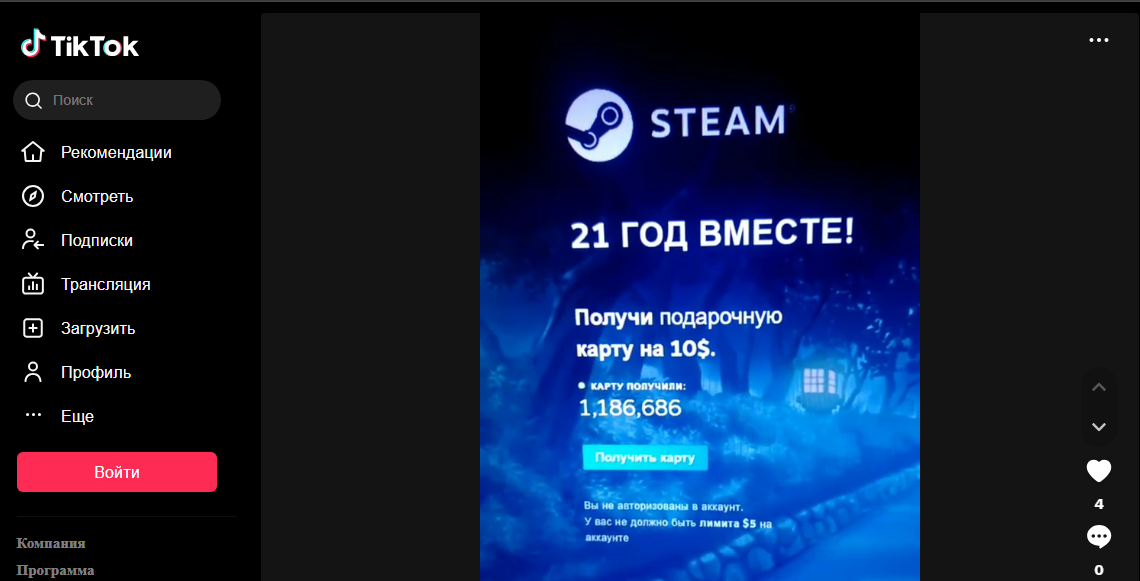
«В декабре 2025 года активно используются фейковые сайты Steam с новогодней тематикой, “зимними марафонами подарков” и акциями, приуроченными к годовщине платформы», — отметили в F6.

Ресурсы, размещённые в зоне .RU, уже заблокированы, однако кампания ориентирована не только на русскоязычную аудиторию — часть фишинговых сайтов работает на английском языке.


Фишинговые ссылки активно продвигаются на различных платформах, включая YouTube и TikTok, а также через мессенджеры. Широко применяется схема кросс-продвижения: например, ссылка с видеохостинга ведёт в телеграм-канал, где уже рекламируются мошеннические сайты.


Кроме того, специалисты выявили мошенническую копию платформы Twitch. Её используют для «раздачи» скинов с последующим перенаправлением пользователей на авторизацию через Steam. Чтобы избежать блокировок, злоумышленники применяют одноразовые ссылки.

Ранее Steam уже использовался для распространения вредоносных программ под видом игр. В феврале компания Valve удалила заражённую версию игры PirateFi. В июле аналогичный инцидент произошёл с игрой Chemia, а в октябре стало известно о массовом заражении пользователей через поддельную версию платформера BlockBasters, распространявшую криптодрейнер.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru