


Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

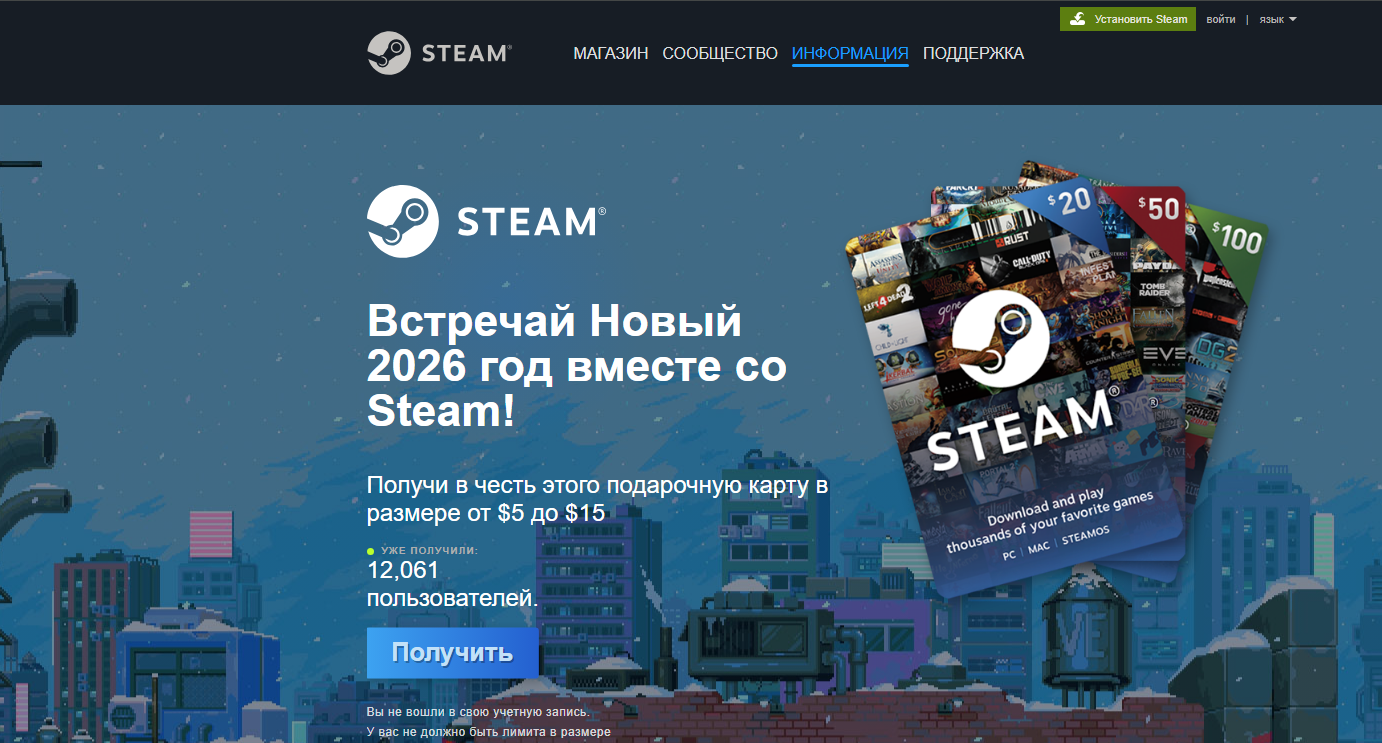
Целью новой фишинговой кампании, в рамках которой задействовано не менее 20 сайтов с поддельным дизайном Steam, является кража учётных записей пользователей игрового сервиса. Для приманки злоумышленники используют обещания подарочных карт и игровых скинов.

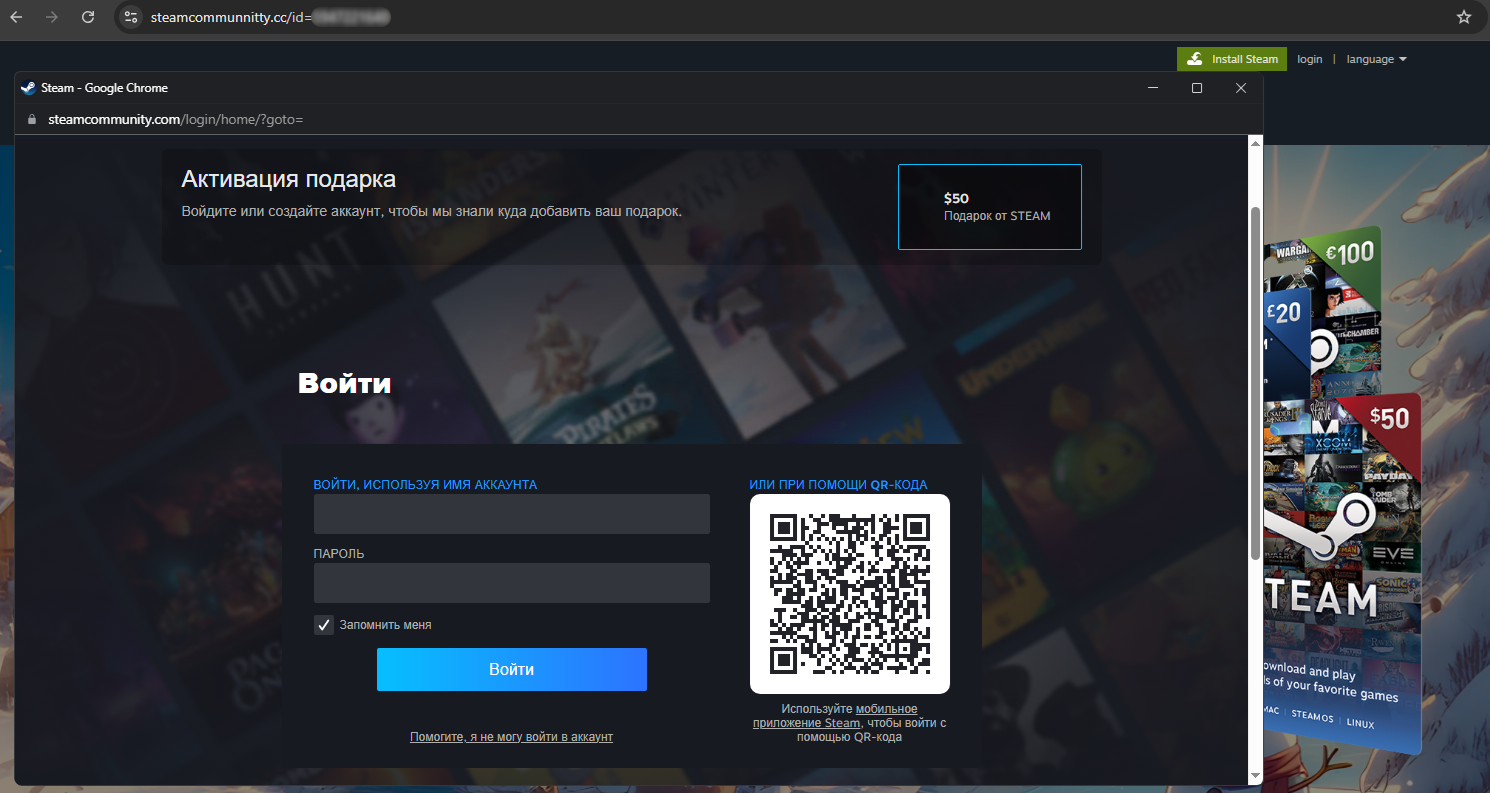
О кампании сообщили специалисты компании F6. Схема классическая: пользователей убеждают ввести логин и пароль от Steam на фишинговой копии оригинального сайта якобы для получения «приза».

Всего эксперты обнаружили около 20 подобных ресурсов. На шести из них предлагались подарочные карты номиналом до 50 долларов, на остальных — бесплатные скины для игр.


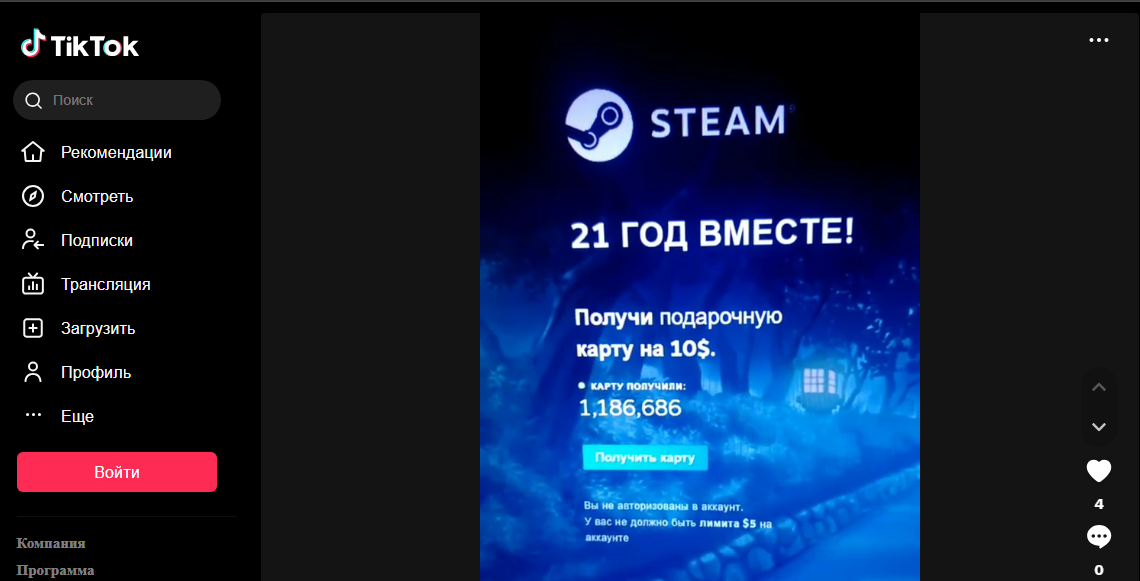
«В декабре 2025 года активно используются фейковые сайты Steam с новогодней тематикой, “зимними марафонами подарков” и акциями, приуроченными к годовщине платформы», — отметили в F6.

Ресурсы, размещённые в зоне .RU, уже заблокированы, однако кампания ориентирована не только на русскоязычную аудиторию — часть фишинговых сайтов работает на английском языке.


Фишинговые ссылки активно продвигаются на различных платформах, включая YouTube и TikTok, а также через мессенджеры. Широко применяется схема кросс-продвижения: например, ссылка с видеохостинга ведёт в телеграм-канал, где уже рекламируются мошеннические сайты.


Кроме того, специалисты выявили мошенническую копию платформы Twitch. Её используют для «раздачи» скинов с последующим перенаправлением пользователей на авторизацию через Steam. Чтобы избежать блокировок, злоумышленники применяют одноразовые ссылки.

Ранее Steam уже использовался для распространения вредоносных программ под видом игр. В феврале компания Valve удалила заражённую версию игры PirateFi. В июле аналогичный инцидент произошёл с игрой Chemia, а в октябре стало известно о массовом заражении пользователей через поддельную версию платформера BlockBasters, распространявшую криптодрейнер.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru