


Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники заманили родственников участников СВО на фейковые сайты МО РФ

Мошенники создали фейковые сайты Минобороны и предложили родственникам погибших участников СВО зарегистрироваться для получения государственных наград. Вместо приглашения на церемонию посетителей ждала охота за персональными данными.

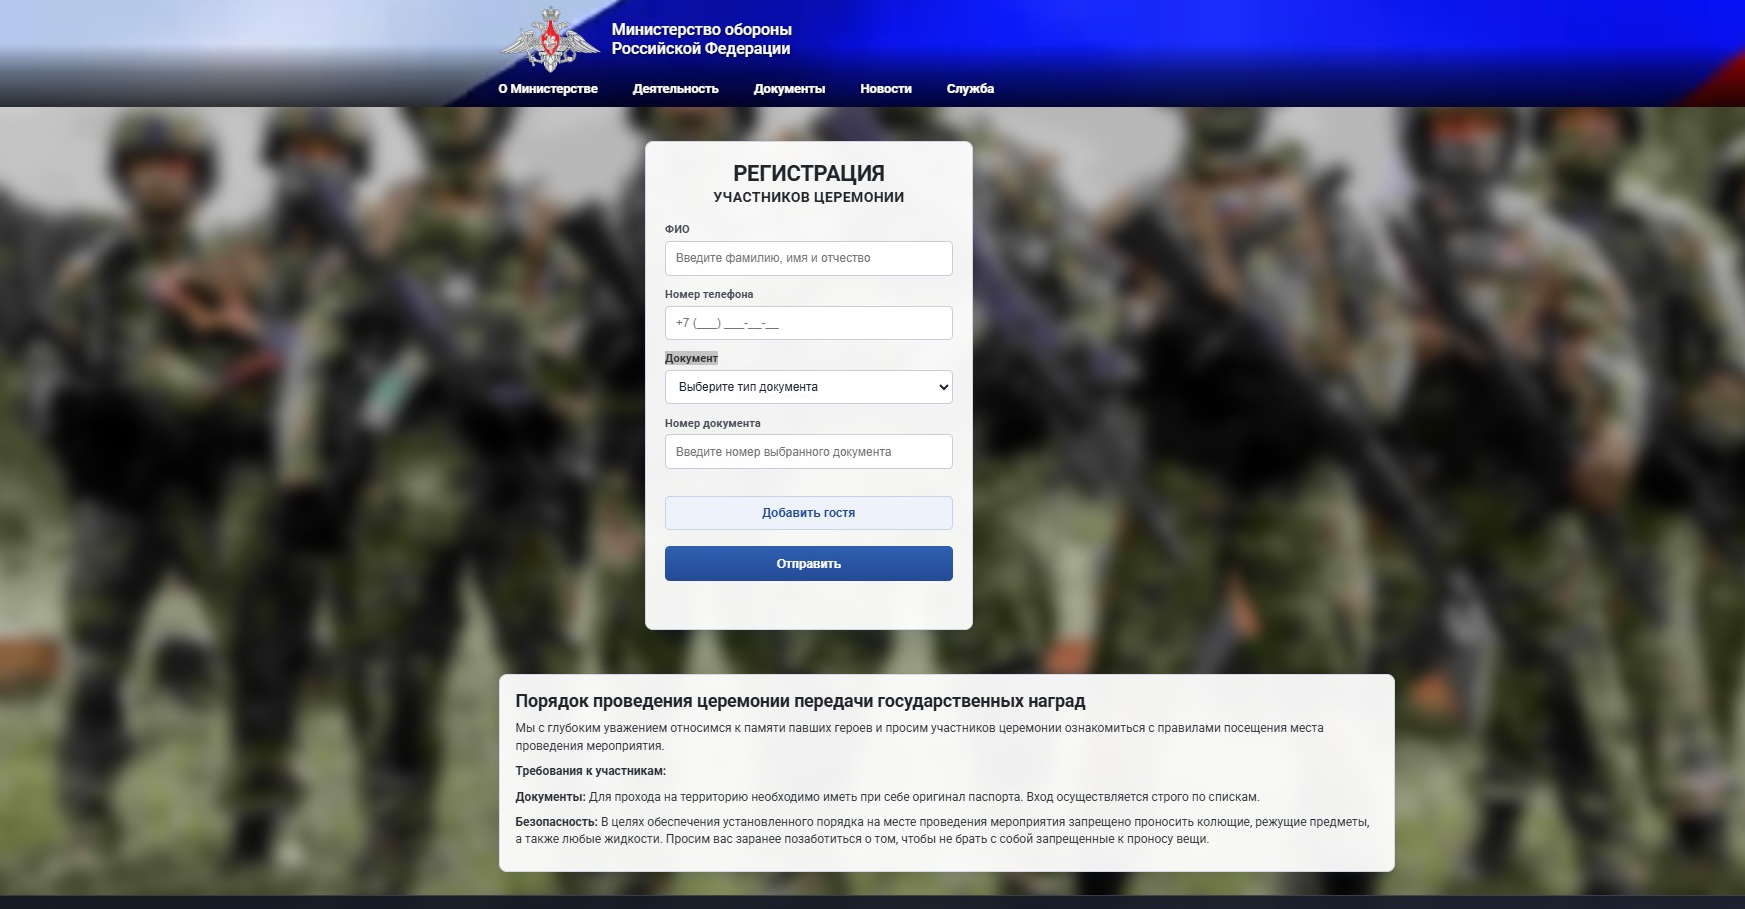
Поддельные страницы маскировались под официальный ресурс ведомства. Один из адресов — mil-ru-gov[.]info — похож на настоящий домен mil.ru.

Для убедительности злоумышленники добавили логотип, герб и меню, причём почти все ссылки вели на реальные страницы Минобороны. Такая декорация должна была усыпить бдительность: кругом официальные разделы, а мошенническая — только форма регистрации.


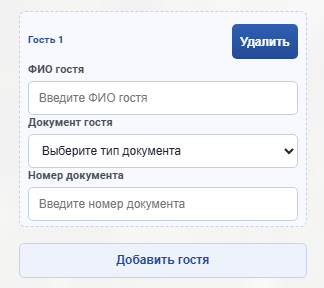
Посетителям предлагали указать ФИО, телефон и номер паспорта, СНИЛС или ИНН. На этом аппетит преступников не заканчивался: кнопка «Добавить гостя» позволяла заодно собрать сведения о сопровождающих.


Полученные данные могут использовать для восстановления доступа к госсервисам, оформления микрозаймов и дальнейших атак. Зная ФИО и телефон родственника военнослужащего, мошенники способны разыграть историю со взломом аккаунта, выманить дополнительные сведения или добраться до банковских приложений.

В «Эфшесть/F6» считают, что сайты, вероятно, создавались при помощи языковой модели. Разработчиков выдала торчащая из формы ошибка с упоминанием JSON — код собрали на скорую руку и даже не удосужились подчистить. Впрочем, краже данных она не мешала: сообщение появлялось уже после их отправки на сервер злоумышленников.

Как распространялись ссылки, пока неизвестно. Их могли рассылать адресно через мессенджеры и электронную почту. Обнаруженные сайты уже заблокированы в России, но мошенникам ничто не мешает завести новые домены. Цинизма у этой схемы с запасом, а регистрационная форма собирает ровно то, что добровольно отдавать нельзя.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru