



Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

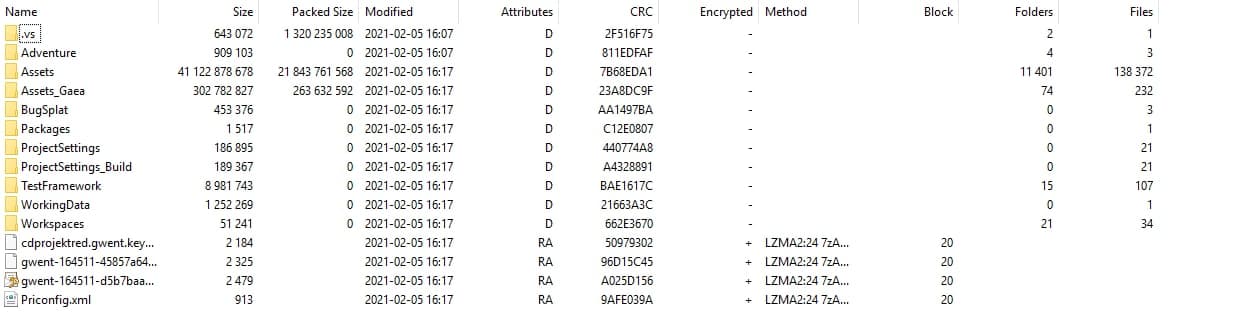
Группа киберпреступников, совсем недавно атаковавшая разработчика видеоигр CD Projekt Red, выставила на аукцион украденный исходный код. Во всяком случае, именно так заявили сами злоумышленники, отметив, что цена будет достигать миллионов долларов.

О взломе своих систем и краже данных CD Projekt Red сообщила на этой неделе. Согласно записке, оставленной вымогателями, в их руки попал исходных код популярных игр Cyberpunk 2077 и «Ведьмак 3». Сначала трудно было понять, блефуют ли злоумышленники, однако их утверждения выглядят всё более правдоподобными.

Само собой, представители CD Projekt Red, прекрасно отдающие себе отчёт в том, как нужно вести себя с вымогателями, наотрез отказались выполнять требования последних. Операторы шифровальщика оказались готовы к такому, поэтому начали сливать в Сеть все украденные данные.

Таким образом, исходный код, предположительно, видеоигр Cyberpunk 2077 и «Ведьмак 3» начал всплывать на форумах киберпреступной тематики. Об этом сообщил, например, Twitter-аккаунт «vx-underground».


Пользователь под ником «vx-underground» также отметил, что злоумышленники организовали на форуме «Exploit» аукцион, на котором выставлен исходный код, принадлежащий игровым проектам CD Projekt Red.

Компания KELA, пристально изучающая площадки дарквеба, считает, что есть все основания верить в легитимность вышеозначенных аукционов. Виктория Кивилевич, специалист KELA, смогла загрузить часть выставленного на аукцион кода, поле чего поделилась им с изданием The Verge.


Начальная цена, по словам Кивилевич, — 1 миллион долларов, однако всё можно купить разом за $7 млн.

Напомним, что исследователи на днях выяснили, что за атакой на CD Projekt Red стоит киберпреступная группировка HelloKitty.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru